「業務効率化に向けてAIツールを導入したいが、機密情報の漏洩や著作権侵害が心配」「AIベンダーのセキュリティ基準をどのように評価すべきか分からない」といった悩みを抱える企業が増えています。従来のソフトウェアと異なり、AIは入力データや出力結果の予測が困難な技術特性を持つため、調達段階での評価不足が想定外のトラブルを引き起こす恐れがあります。個人情報の扱いは個人情報保護委員会の生成AIサービス利用時の注意喚起、著作権は文化庁のAIと著作権も確認してください。
ビジネスの安全性を高めながらAIの恩恵を最大化するには、調達プロセスに「AI調達リスク分析」を組み込む対応が欠かせません。事前リスク分析の軸を定め、多角的な評価手順を標準化しておくことで、法的トラブルや社会的信用失墜のリスクを抑えやすくなります。
本記事では、AI調達リスク分析の基礎知識から評価すべき4つのリスク、実践的な3つのステップ、2026年時点の最新ガイドラインへの対応策まで詳しく解説します。
法人向けAI研修
AX CAMP 無料資料
AI調達においてリスク分析が必要とされる背景と目的
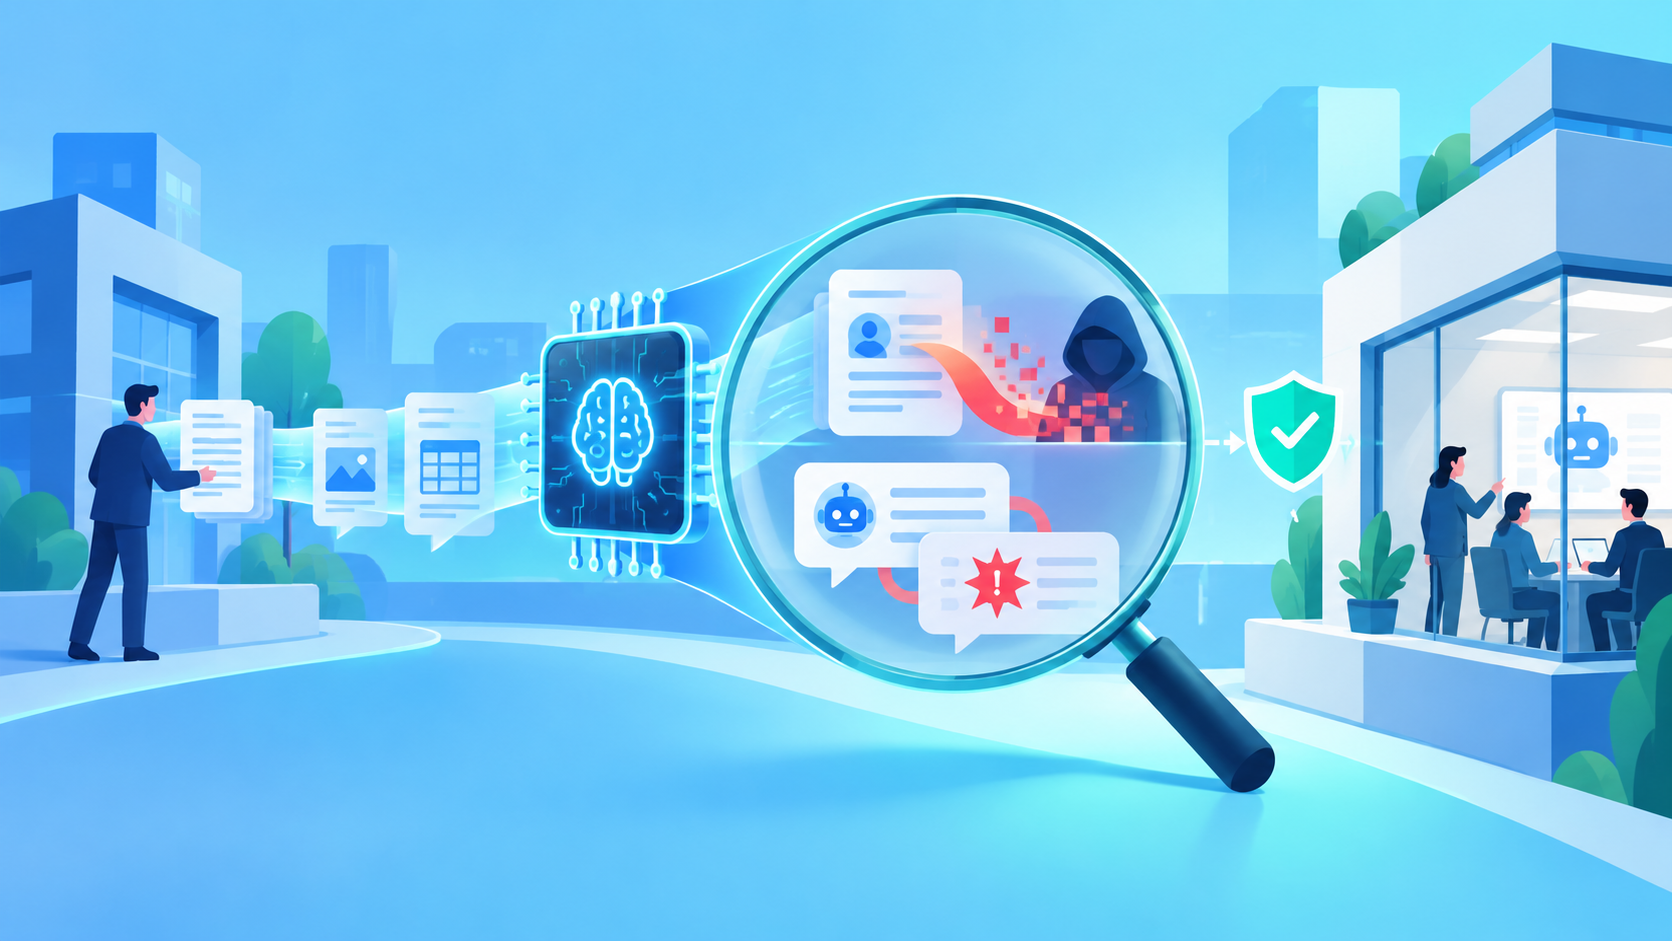
AI調達においてリスク分析が必要とされる理由は、従来のITシステムと異なりデータ入力・モデル推論・出力の各段階で想定外の挙動や情報漏洩が発生する恐れがあるためです。事前に潜在的な脅威を定量的・定性的に評価しておくことで、事業上の損失や社会的信用失墜のリスクを抑える目的があります。
一般的なIT製品の導入では、プログラムの仕様や動作が明確に定義されているため、セキュリティ脆弱性や要件適合性の確認が中心でした。しかし、AIツールやAIソリューションの導入においては、学習データ依存の出力特性やモデルの更新が複雑に影響し合います。結果として、導入前には予見しづらいリスクが顕在化しやすくなります。
企業のDX推進担当者や購買責任者は、単なる機能面の比較にとどまらず、自社データがどのように扱われるかを事前に分析しなければなりません。安全な調達基盤を整えることが、長期的な成果を生み出す環境づくりにつながります。
AIモデルのブラックボックス化と説明責任の欠如
AIモデルの多くは複雑なニューラルネットワークで構成されており、どのような根拠で特定の出力を導き出したのかを人間が十分に解釈できない「ブラックボックス問題」を抱えています。この技術的特性は、企業が意思決定にAIを組み込む際の重大な障壁となります。
人事評価や与信審査、採用選考などの重要業務にAIを適用した場合、判定根拠を社内外へ説明できなくなる恐れがあります。不利益を被った当事者から説明を求められた際にアカウンタビリティ(説明責任)を果たせなければ、企業の信頼性を損なう恐れがあります。
調達時には、アルゴリズムの透明性や説明可能AI(XAI)の技術がどの程度取り入れられているかを評価し、説明不能なリスクを受け入れられる業務範囲に限定する判断が必要になります。
個人情報保護法や著作権法など法規制違反の懸念
AIツールの導入にあたっては、入力したデータがベンダー側のモデル再学習に利用されるか否かが極めて重要な評価項目となります。自社の顧客データや個人情報、営業秘密が外部モデルの学習に二次利用される場合は、本人同意などの法令上の要件や秘密管理の状況によって、個人情報保護法や不正競争防止法に関わる問題が生じる恐れがあります。
著作権については、AIの開発・学習段階と生成・利用段階を分けて検討することが欠かせません。学習データの権利処理状況は調達時の確認事項であり、適法性に問題がある場合は、提供停止や紛争に伴う業務への影響が懸念されます。ただし、そのモデルを継続利用するだけで、利用企業の責任が自動的に成立するわけではありません。生成物については、既存著作物との類似性・依拠性、権利制限規定の適用、生成物の利用態様などに応じて侵害リスクを判断します。損害賠償や刑事罰については、故意・過失など、それぞれの責任成立条件も区別して確認してください。詳しくは、文化庁掲載の「AIと著作権に関する考え方について」の「生成・利用段階」を参照してください。
損害の発生を抑えるには、調達時に契約書面の条項を精査し、データ利用の範囲や権利侵害時の責任所在を明確化するリスク分析が欠かせません。
AI調達時に評価すべき4つの主要リスク
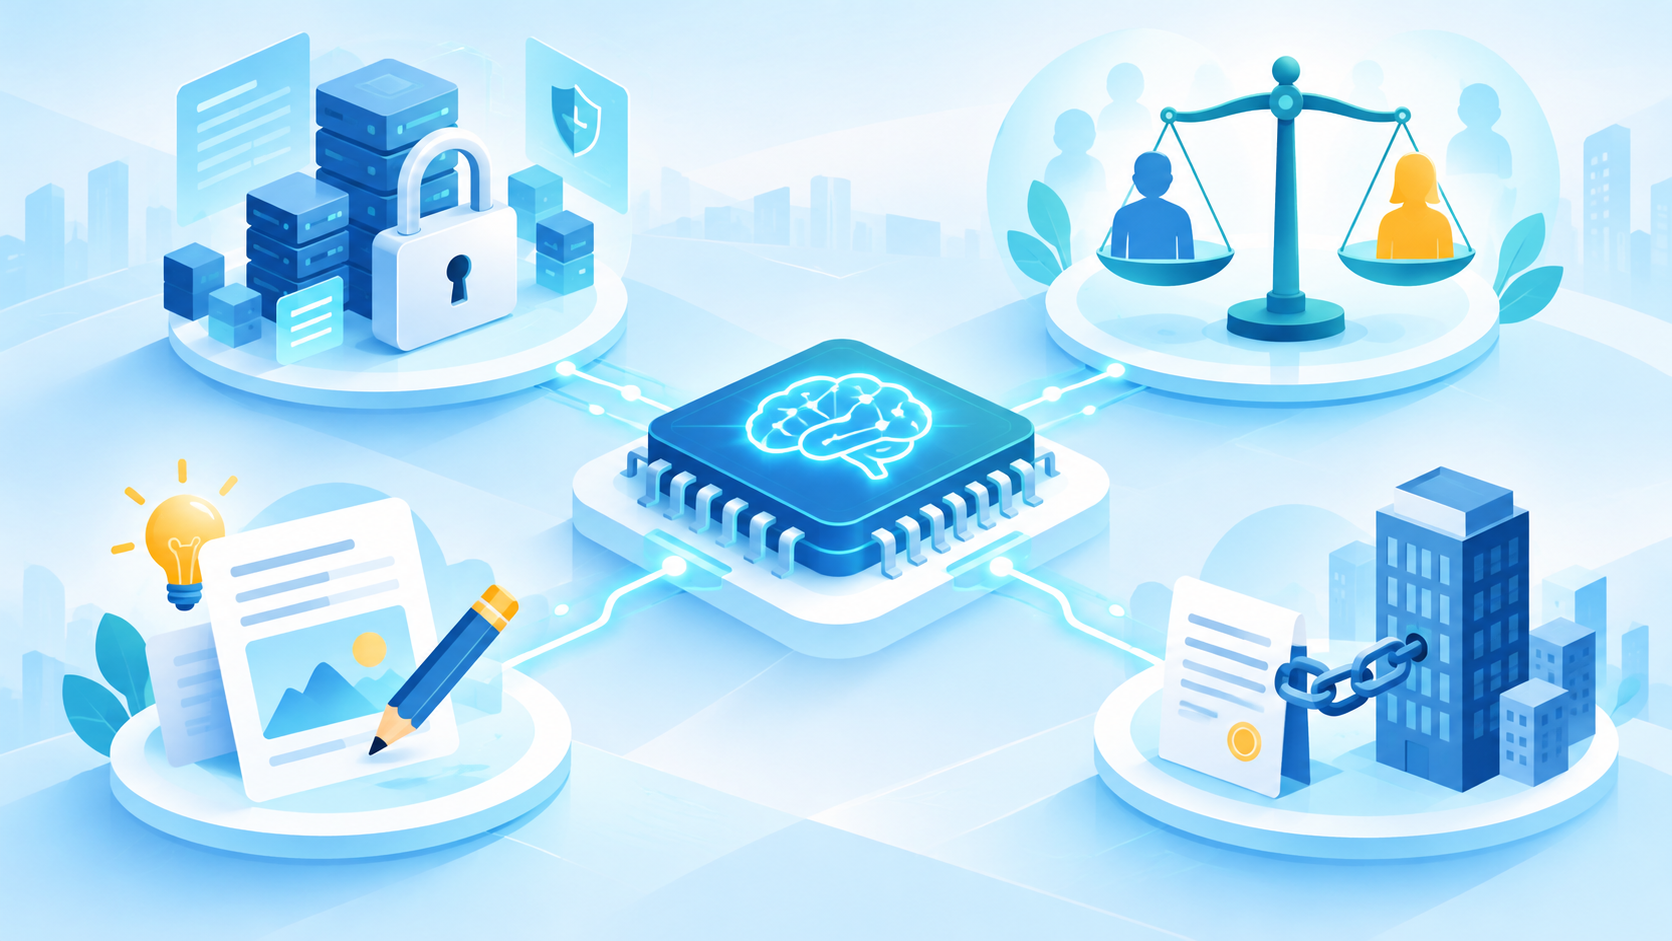
AI調達時に評価すべきリスクは、技術的側面と法的・組織的側面の双方から多角的に洗い出します。セキュリティ・倫理・知財・ベンダー依存という4つの軸を基本に、信頼性・安全性を横断的な確認項目として加えることで、事業継続性を脅かす問題の見落としを減らせます。
特に、誤情報やハルシネーション、対象業務での精度不足は、4分類を横断して評価すべきリスクです。もっともらしい誤回答、重要事項の抜け落ち、根拠のない引用などが業務判断や顧客対応に及ぼす影響を確認します。一般的な性能評価やベンダーの認証だけで判断せず、自社の利用条件で必要な精度を満たすか、誤りを人が検出・修正できるか、安全に利用を停止できるかを導入前に検証しておく手順が求められます。
リスクの洗い出しを怠ると、導入後に予期せぬトラブルが発生し、プロジェクトの中断やシステムの廃棄といった事態に追い込まれかねません。以下の4つの観点に分けて評価基準を細分化し、信頼性・安全性の検証結果と併せて判断します。
① セキュリティおよびデータ漏洩に関するリスク
セキュリティ面の主要なリスクは、プロンプトとして入力した機密情報や個人データが外部に流出したり、意図せずベンダーのAIモデルに学習されたりすることです。クラウド型のAIサービスを利用する場合、データ暗号化の仕様やアクセスコントロールの厳格性が問われます。
さらに、悪意ある命令文を入力してAIの制限を回避させるプロンプトインジェクション攻撃や、学習データに含まれる情報の抽出を狙う攻撃手法など、AI特有の脆弱性も存在します。
評価の際は、ISO27001の認証やSOC2報告書などの第三者評価の状況に加え、入力データの学習利用の有無と、利用を停止する条件が契約上明記されているかを確認します。
② 偏りや差別を生む倫理・バイアスのリスク
AIの出力結果は、学習データの質と偏りに大きく依存します。過去の履歴データに人種、性別、年齢、地域などの偏見や差別的な傾向が含まれていた場合、AIはその歪みを再現・強化した判断を下す危険性があります。
特定のグループに対して不当に低い評価を付与したり、不適切なコンテンツを出力したりする事態が発生すると、SNSなどでの炎上や社会的バッシングを招きます。企業のブランド価値を深刻に傷つける原因にもなり得ます。
製品の導入を検討する段階で、ベンダーがどのような学習データセットを採用し、偏りを抑えるテストやデータクレンジングをどう行っているかを詳細に確認します。
③ 著作権侵害や知的財産権の侵害リスク
生成AIで作成したマーケティング素材やコード、文章が他者の特許や著作権を侵害していないか実務面から見極めます。権利侵害が認められた場合には、差し止め請求や損害賠償請求などのトラブルにつながる恐れがあります。
自社で生成物を商用利用する場合のライセンス形態や、ベンダー側が「知財侵害が発生した際に一定額を補償する規定(知的財産補償条項)」を設けているかを確認しなければなりません。
補償条項の有無や適用上限額に加え、対象となる利用方法や免責条件を事前に比較・確認しておくことで、万が一の事態が発生した際のリスク負担領域を具体的に把握しやすくなります。
④ ベンダー依存による事業継続性のリスク
特定のAIベンダーやモデルに依存しすぎて移行が困難になると、ベンダー側のサービス終了や突然の規約変更、価格改定があった際に、自社の業務継続に支障が生じる恐れがあります。AIモデルの仕様変更による出力精度の変化や、利用するデータの変化による性能低下も考慮すべき項目です。
他社モデルへ容易に移行できるアーキテクチャが採用されているか、自社データや作成したプロンプトを容易にエクスポートできるポータビリティが確保されているかが評価の分かれ目となります。
サービスレベル契約(SLA)の記載内容を精査するだけでなく、ベンダーの財務状況や万が一の運用停止に備えた撤退プランをあらかじめ準備しておきます。
法人向けAI研修
AX CAMP 無料資料
AI調達におけるリスク評価の3つのステップ
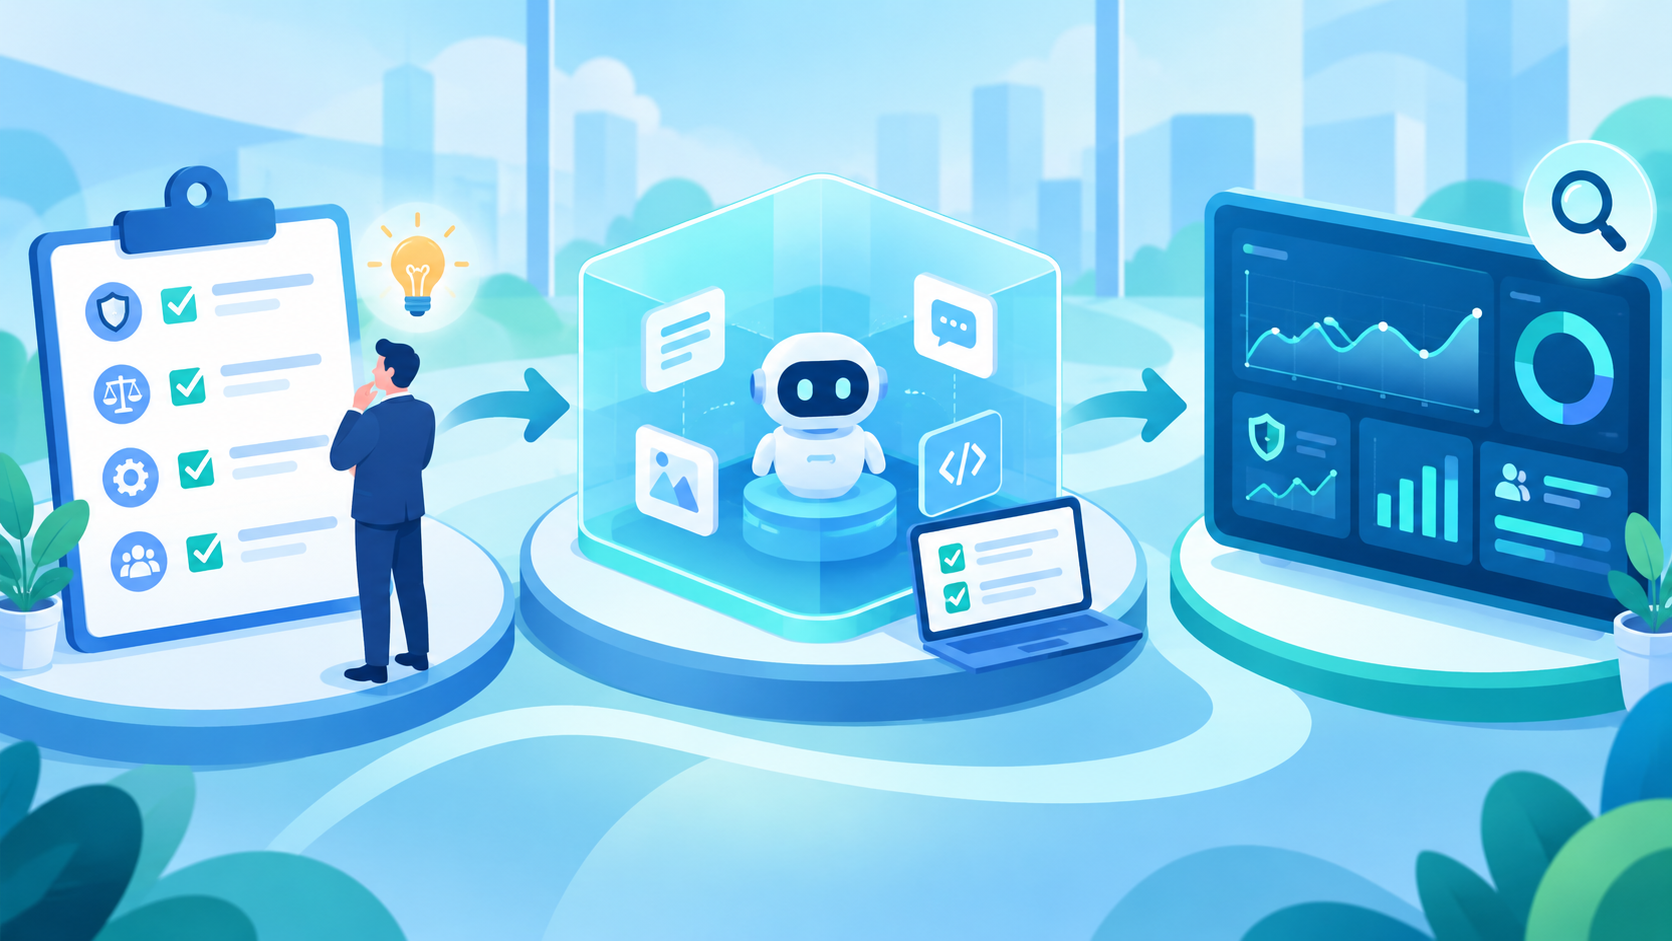
AI調達のリスク評価は、企画検討から導入前の検証、導入後の保守運用までを通貫したプロセスとして仕組み化します。順序立てた評価手順を揃えることで、慎重になりすぎて導入スピードを落とす事態を避けつつ、実務上の安全性を確保します。
実務担当者が迷わずに評価を進められるよう、プロセスを3つの段階に分割して整理するとスムーズです。段階的に評価を進めることで、組織内の関係部署との合意形成も容易になります。
1. システムの利用目的とリスクレベルの分類
最初の手順は、導入予定のAIシステムが「どのようなデータを扱い」「どの程度の意思決定権限を持つか」に基づき、リスクレベルを定量的・定性的に分類することです。情報の機密性、外部送信先、出力の利用先、人への影響も分類軸に含めます。すべてのAIツールを一律の基準で厳格に審査すると、業務効率化のスピードが著しく鈍化します。
公開情報や機密性の低い文書の要約、機密情報を含まないアイデア出しなど、扱うデータと利用条件を限定した用途は、比較的低リスクの例となります。一方、顧客の個人情報を外部サービスへ送信する用途や、与信判断など人の権利・利益に大きく影響する用途は、より慎重な評価が求められます。同じ「社内文書の要約」でも、営業秘密や個人データを含む場合は評価が変わるため、用途名だけで低リスクと判断しない姿勢が大切です。
利用目的と影響度に加え、データの機密性や送信先、出力の利用条件を組み合わせた評価マトリクスを用意しておくと、事業部門から上がる導入申請の一次審査をスムーズに進められます。誤回答が生じた場合の影響と、AIに任せる範囲・人が判断する範囲も、この段階で整理しておきます。
2. AIベンダーのガバナンス体制およびセキュリティチェック
リスクレベルが決定した後は、対象のAIベンダーに対する詳細なヒアリングとドキュメント確認を実施します。統一されたチェックシートを活用し、技術面と体制面を確認したうえで、自社の利用条件における導入前検証と、利用開始の承認まで進めます。
チェックシートの主要確認項目として、ログの保存期間、アクセス権限の最小化、脆弱性診断の実施頻度、事故発生時の緊急連絡体制などを規定します。
第三者認証の取得状況や過去のインシデント履歴を書類上で審査し、必要に応じて技術的な補足説明を求めます。ただし、認証や管理体制の確認だけでは、対象業務で必要な精度や安全性を判断できません。
導入前検証では、利用許可と機密性に配慮した代表的な業務データや模擬データを用い、実際に使うモデル、設定、プロンプト、連携先、アクセス権限を反映した環境で試験します。通常の業務だけでなく、情報が不足する入力、曖昧な指示、例外的な処理なども含め、人が確認した正解や参照資料と照合して、誤回答・重要事項の欠落・根拠のない回答を評価します。
合否基準は試験前に定めます。誤回答率の評価対象と算出方法、業務上許容できる上限、重大な誤りに該当する条件とその許容基準を、利用目的と影響度に応じて明文化してください。全体の平均値だけでなく、重要な業務や影響を受ける対象ごとの結果も確認します。基準に達しない場合は、設定の修正や利用範囲の限定などを行い、再検証してから導入可否を判断します。
精度に加えて、プロンプトインジェクションを想定した入力によって機密情報が出力されないか、権限を越えた情報参照が起きないかを検証します。用途に関係する属性や条件ごとの出力も比較し、不合理な偏りがないかを確認してください。漏洩や偏りについても、合否基準と是正が必要な条件を事前に決めておきます。
人による確認は、実施する場面・担当者・確認方法を具体化します。例えば、社外に公開する文章は公開前に原資料と照合し、人の権利・利益に影響する判断は、担当者が根拠を確認したうえで最終判断する運用を定めます。確認に必要な資料や時間を確保できるか、誤りを見つけた際に処理を保留・停止できるかも試験します。
最後に、検証結果、対策、対策後も残る残余リスクを記録します。法務・情報システム部門などの確認を経て、社内規程で指定した業務責任者や決裁権者が、残余リスクを受け入れて利用を開始できるかを承認します。承認者、承認日、利用可能な範囲、人による確認条件、再評価・停止の条件を残し、社内の許容基準を満たさない場合は導入を見送るか、用途を見直します。
3. 継続的なモニタリングとリスク評価の見直し
AIの調達リスク分析は、システムを導入して終わりではありません。モデルの更新や外部環境の変化によって出力傾向が変わるため、運用開始後も定期的に観察する仕組みを整えます。
再評価の頻度はリスクレベルに応じて定めます。例えば、半年に1回〜年に1回の定期点検を設定し、初期想定と異なる出力の偏りやセキュリティ設定の不備が生じていないかを確認します。重大なモデル更新、契約変更、インシデントの発生時には、定期点検を待たずに見直します。
運用中も誤回答率や重大な誤り、漏洩・偏りの兆候、人による確認の実施状況を追跡し、導入時の合否基準や承認条件を満たしているかを確認します。基準を外れた場合は、事前に定めた条件に沿って利用範囲の縮小や一時停止を行います。モデルや利用条件を変更する際も、影響を受ける項目を再検証し、残余リスクが変わる場合は改めて承認を得ます。
現場におけるAIの利用状況や入力プロンプトを、機密情報・個人情報の保護に配慮して記録・確認する体制を作ることで、シャドーAI(会社非公認のAI利用)の把握と情報漏洩リスクの低減につなげます。
2026年最新のガイドラインと法規制への対応
2026年時点のAI調達では、公的ガイドラインの適用対象と改定内容を確認し、自社の調達基準へ反映させることが欠かせません。デジタル庁が公表する行政の進化と革新のための生成AIの調達・利活用に係るガイドライン(DS-920)は、政府における生成AIのガバナンスや各府省庁の調達・利活用時のルールを定めた文書です。民間企業においても、その対象や位置付けを確認したうえで、自社の業務に適した評価項目や運用体制を設計する際の判断材料として活用できます。
海外の制度については、欧州のAI法(EU AI Act)などの適用対象、事業者の役割、義務ごとの適用時期を押さえておかなければなりません。国内でも、AI法は全面施行されています。法令に基づく義務とガイドライン上の推奨事項を区別し、個人情報保護法や著作権法など、自社の利用方法に関係する法令も併せて把握しておきましょう。
公的ガイドラインや国際規格の変化に柔軟に対応できるよう、社内の調達規定には定期見直しの条項を盛り込んでおくことが適切です。規制の動向を確認して調達基準に反映させることが、将来的な法改正によるシステム改修コストを抑えることにつながります。
リスク分析を成功に導く運用上のポイント
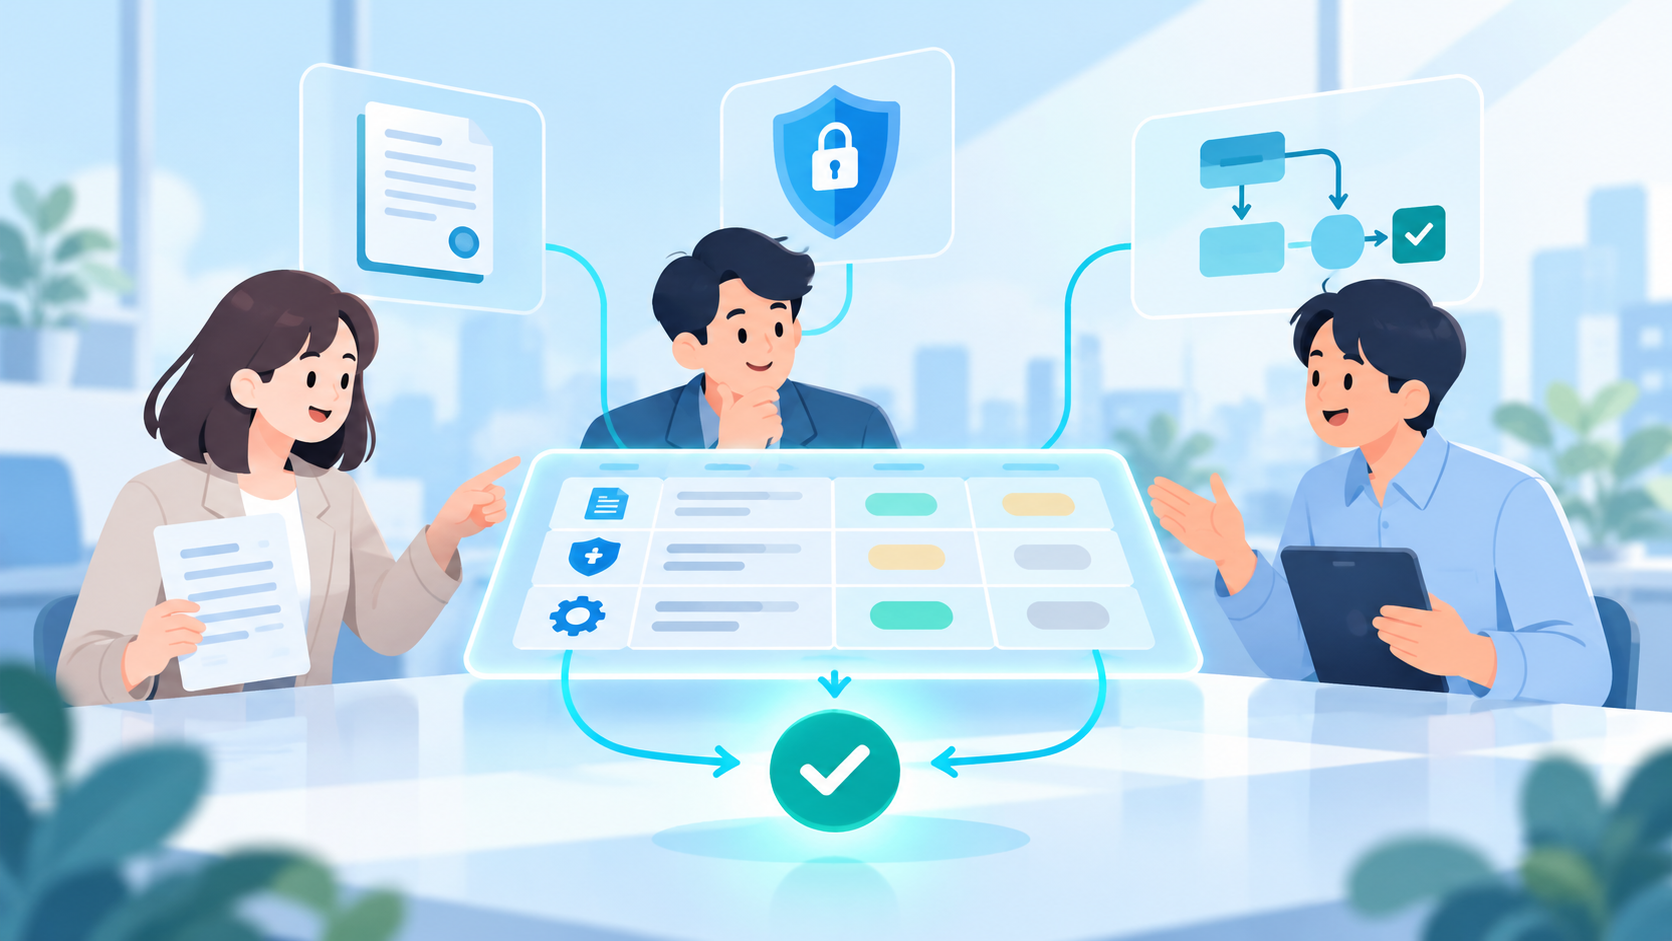
AI調達リスク分析を組織に定着させるには、一部の管理部門任せにせず全社で連携する体制を敷くことが肝心です。法務・IT・現場ごとの役割分担を整理し、ガバナンス強化と現場の利便性や創意工夫を両立させます。
管理部門が規制のみを強化すると、現場部門による非公式なAI活用を助長する危険があります。一方で、現場の判断任せにするとセキュリティインシデントが発生する懸念が生じます。双方の視点を組み合わせた横断的な委員会組織の設置が有効です。
全社的なAI活用の推進体制を考える際の関連事例として、段階的な組織展開によってAI活用の土台づくりを進めた株式会社JIMOSの事例が参考になります。調達リスクの評価体制を整えるとともに、社内ルールの周知と実践的なトレーニングを並行して進めることが大切です。
AX CAMPなら現場成果につながるAI活用スキルを学べます
AI調達の評価体制を整えるとともに、導入したAIを現場で活用できる人材の育成も欠かせないステップです。株式会社AXが提供する法人向けAI研修サービス「AX CAMP」は、実践的なAI活用スキルの習得を支援し、業務課題の分解から実務への落とし込みまで伴走します。研修を終えることではなく、現場で成果を出すことをゴールに設定しています。
AX CAMPは、完全オンラインで受講できる14時間のeラーニングプログラムに加え、自社の業務課題に合わせたAI化計画のプランニングと半年〜年間の伴走支援を組み合わせた研修設計が特長です。プログラミング知識が不要でPCの基本操作ができれば受講可能なため、法務・情報システム部門から現場の事業部門まで、AI活用スキルの習得に取り組めます。
受講者が実際の業務課題を持ち込み、AIツールやプロンプトを作成し、研修中に作成したツールをそのまま業務で活用できる状態を目指します。AIの実務活用に関する関連事例として、Route66株式会社の事例では、記事1本の原稿執筆に最大24時間かかっていた工程に対し、AIによる原稿出力が10秒になったと報告されています。
この10秒はAIの出力時間を示し、人による確認や画像の準備・挿入・装飾を含む記事制作全体の作業時間を示すものではありません。また、株式会社Foxxの事例では、AI活用によって新規事業を創出した取り組みが紹介されています。
「現場で使えるAI活用スキルを身につけたい」「学んだ内容を自社の業務に落とし込み、実務に定着させたい」とお考えの推進担当者様は、ぜひAX CAMPの導入をご検討ください。
AX CAMPは、株式会社AXが提供する法人向けAI研修サービスです。

法人向けAI研修
AX CAMP 無料資料
まとめ:適切なリスク分析で安全なAI活用を実現しよう
AI調達リスク分析は、トラブルを防止する防衛策であると同時に、安全なAI活用によって企業成長を加速させる基盤となります。自社の導入目的に適したリスク評価基準を整理し、現場の実務に合わせた安全な活用を推進しましょう。
AIシステムの導入に伴う懸念に対応するには、セキュリティ・倫理・知財・ベンダー依存の4軸に、誤情報や精度不足などの信頼性・安全性の評価を組み合わせることが第一歩となります。ベンダーの書類審査に加えて、自社の利用条件で導入前検証を行い、事前に定めた合否基準、人による確認条件、残余リスクの承認に基づいて導入を判断してください。
導入後も定期的に評価を見直し、現場社員が運用上の注意点を押さえてAIを正しく扱えるスキルを身につけさせることが安定運用のポイントです。
明確な評価基準に基づいた調達を行い、組織全体で責任あるAI活用を推進することで、競合他社に差をつけるデジタル変革を成し遂げていきましょう。
法人向けAI研修
AX CAMP 無料資料
