「社内で従業員が許可なくChatGPTなどの生成AIを使っていないか心配」「セキュリティ上の懸念からAIの利用を一律禁止したものの、未承認利用の可能性がある」と悩む情報システム担当者やセキュリティ責任者もいるでしょう。生成AIは利便性が高い一方で、使い方によっては情報漏洩や著作権侵害のリスクを伴います。
本記事では、現場の生産性に配慮しながら、企業として安全に管理するための現実的なシャドーAI対策を紹介します。個人情報の扱いは個人情報保護委員会の生成AIサービス利用時の注意喚起、著作権は文化庁のAIと著作権も確認してください。
企業の許可を得ず、従業員が個人アカウントなどでAIツールを業務利用する「シャドーAI」は、組織の管理が及ばない場所で情報が扱われる原因となります。AIの利用を禁止するだけでは、管理外での利用を十分に防げない可能性があります。本記事では、シャドーAIのリスクを把握し、安全に管理・統制するための具体的な対策を解説します。
法人向けAI研修
AX CAMP 無料資料
シャドーAIのリスクとシャドーITとの違い
シャドーAIのリスクを正しく理解するには、従来のIT管理との違いを整理することが先決です。従業員が独断で未承認のAIツールを使う行為は、企業の機密情報を予期せぬ形で外部へ送信してしまう一因となり得ます。

従業員が個人で生成AIを業務利用する可能性
生成AIを業務効率化に活用できる場面が増える一方で、企業が正式に導入したツールではなく、個人のスマートフォンや未承認のブラウザ、個人アカウントから利用される可能性があります。
特に文章作成やプログラミングコードの生成、データ分析といった作業では、現場の判断で手軽に使える無料ツールが選ばれることがあります。ただし、個人アカウントの利用が直ちに未承認利用を意味するとは限りません。企業はアクセスログや従業員へのヒアリングなど、複数の方法を組み合わせて実態を確認することから始めます。
こうした利用は、企業のIT部門が把握できない「見えない利用」を生み、セキュリティ管理の死角となり得ます。現場の従業員が「これくらいなら大丈夫だろう」と自己判断してしまうことも、シャドーAIを招く要因の一つです。
シャドーITとの決定的な違いとデータの流出経路
従来のシャドーITは、未承認のSaaSやクラウドストレージにデータを「保管・共有」することが主なリスクでした。これに対してシャドーAIでは、入力したプロンプト(指示文)や添付ファイルが外部サービスの基盤で処理されるため、データの保管先だけでなく、サービス側での処理方法まで踏み込んで確認せねばなりません。
一部のサービスや設定では、入力データがモデル改善等に利用される可能性があります。ただし、学習利用や履歴の保持、監視処理、保存期間、第三者提供、オプトアウトの条件は、サービス、プラン、契約、設定によって異なります。入力内容が一律に学習され、そのまま第三者への回答として再出力されるとは限りません。利用前に各サービスの公式なデータ利用方針を確認してください。例えばOpenAIの法人向けサービスとAPIにおける取り扱いは、OpenAIのビジネスデータに関する公式資料に詳しく記載されています。
従業員が顧客情報や開発中のソースコードを未承認のAIへ入力すると、意図しない保存やログ記録、権限のない関係者による参照、設定ミスやセキュリティ事故などを通じて情報が漏洩するリスクが生じます。これは企業の思考プロセスやノウハウを管理外のサービスへ送信する行為であり、従来のネットワーク監視だけでは把握しにくい新たな情報管理上の課題です。
企業が被る具体的な経済的損失と社会的信用リスク
シャドーAIを経由した情報漏洩が発生すると、事実関係や影響範囲の調査、取引先や本人への連絡、システム改修、法務対応などの費用が発生する可能性があります。漏洩した情報の種類や適用される法令、契約内容によっては、損害賠償請求や行政上の対応が必要になることもあります。個人情報を生成AIへ入力する際の留意点は、個人情報保護委員会の生成AIサービス利用時の注意喚起を確認してください。
また、AIが生成した誤った情報(ハルシネーション)を十分に確認せず社外へ発信すると、訂正対応が必要になり、顧客や取引先からの信用を損なうおそれがあります。AI生成物を商用利用する場合も、既存の著作物との類似性や依拠性、利用条件を個別に確認するプロセスが欠かせません。著作権上の考え方については、文化庁のAIと著作権を参照してください。
信用が低下すれば、問い合わせ対応や再発防止策の実施に加え、取引関係や採用活動にも影響が及ぶ可能性があります。損失の大きさを一律に示すことはできませんが、入力データの機密性と想定される影響を事前に評価し、事故発生時の対応手順をあらかじめ整備しておきましょう。
シャドーAIが発生する根本的な背景
シャドーAIが発生する背景には、現場の業務効率化へのニーズと、組織側の管理体制やツール提供の遅れがあります。未承認利用が起きる状況を把握することが、実効性のある対策への第一歩です。
業務効率化に対する現場の強いニーズと組織の対応遅れ
現場では、業務時間の短縮や生産性の向上が求められることがあります。生成AIは資料作成やメール文面の推敲などにかかる時間を短縮できる可能性があり、従業員にとって魅力的な選択肢となります。
一方で、企業のIT部門やセキュリティ担当者は、リスク評価やガイドラインの策定に慎重にならざるを得ません。この結果、現場の「早く使いたい」というニーズと、組織の「安全性を確認してから導入したい」というプロセスの間に時間差が生じ、従業員が個人ツールを使い始める一因となる可能性があります。
AI利用を申告しにくい心理と評価制度の問題
職場の雰囲気や評価制度によっては、従業員がAIの利用を周囲に申告しにくいと感じる場合があります。例えば、AIの利用が手抜きと受け取られることへの懸念や、利用ルールが不明確で申告すると不利益を受けるのではないかという不安が、利用を隠す一因となる可能性があります。
こうした要因は組織や個人によって異なるため、特定の心理だけで未申告利用を説明することはできません。企業は従業員へのヒアリングなどを通じて背景を確認し、承認された範囲でのAI利用を適切に評価する方針や、迷った際に相談できる窓口を整えることが解決の近道となります。
法人向けAI研修
AX CAMP 無料資料
企業が実践すべきシャドーAIへの対策の基本フレームワーク
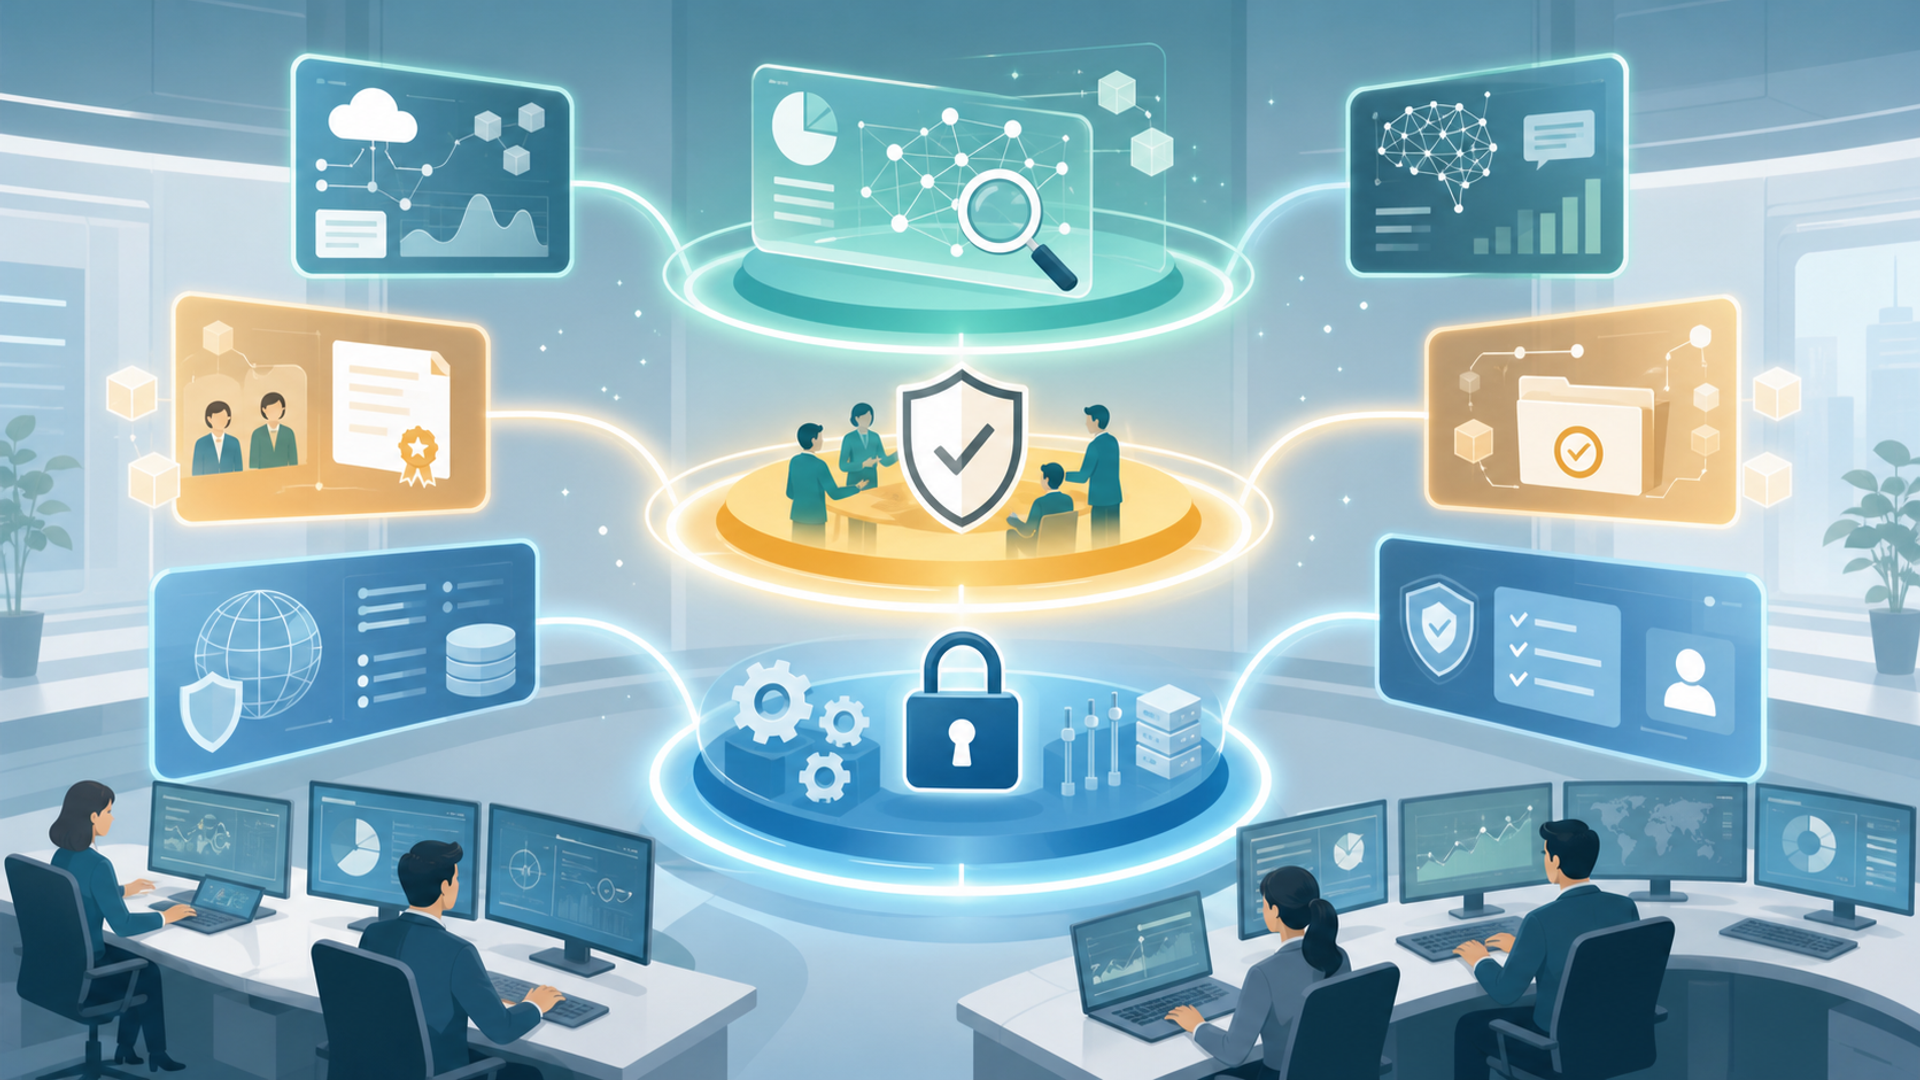
シャドーAIへの対策は、一律の禁止だけに頼らず「可視化・公認・統制」の3つのステップで進めることが考えられます。現場の利便性に配慮しながら、組織全体で安全な利用環境を整備していく姿勢が求められます。
利用実態の把握を支援するCASBやSWGの導入
対策の第一歩は、社内で利用されているAIツールや利用部門、利用経路を可能な範囲で把握することです。CASB(Cloud Access Security Broker)やSWG(Secure Web Gateway)などのセキュリティソリューションは、管理対象のネットワークや端末を経由する通信の可視化を支援します。
これらのツールを活用して、社内ネットワークから未承認のAIサービスへのアクセスログを収集・分析すれば、AIの利用傾向や対策を優先すべき部門を検討する材料になります。ただし、個人端末、モバイル回線、VPN、暗号化通信、デスクトップアプリ、API、SaaSに組み込まれたAI機能などは、製品の仕様や構成によって可視化・制御できない場合があります。従業員への申告やヒアリング、端末管理なども組み合わせ、把握できる範囲と死角を明確にしておかなければなりません。
安全に使える「公認AIツール」の選定と提供
利用を禁止するだけでは未承認利用が見えにくくなる可能性があるため、業務上の必要性に応じて代替となる「安全な公認ツール」を用意します。選定時は、入力データのモデル改善への利用有無、保存期間、第三者提供、管理者権限、監査ログ、オプトアウト条件を、公式資料と契約条項の両方で突き合わせて確認します。
例えば、ChatGPTの法人向けプランやAPIを利用した環境を会社が提供する方法があります。ただし、データの取り扱いはプランや機能、設定によって異なるため、導入時点の公式データ利用方針を確認し、自社の要件に合う設定を適用してください。公認ツールを提供することで、未承認の個人向けツールを使う動機を減らす効果が見込めます。
現場が遵守できる現実的な利用ガイドラインの策定
安全なツールを提供すると同時に、利用時のルールを定めたガイドラインの策定も欠かせません。ただし、複雑なルールは現場で読まれず、形骸化してしまうリスクが高まります。
そのため、ガイドラインには「利用できるツール」「入力してよい情報の範囲」「生成物の公開前チェック手順」など、最低限守るべきポイントを簡潔にまとめます。現場が迷わずに判断できる、シンプルで実用的なルール設計が運用の成否を分けます。
技術的なアプローチによるセキュアなAI環境の構築
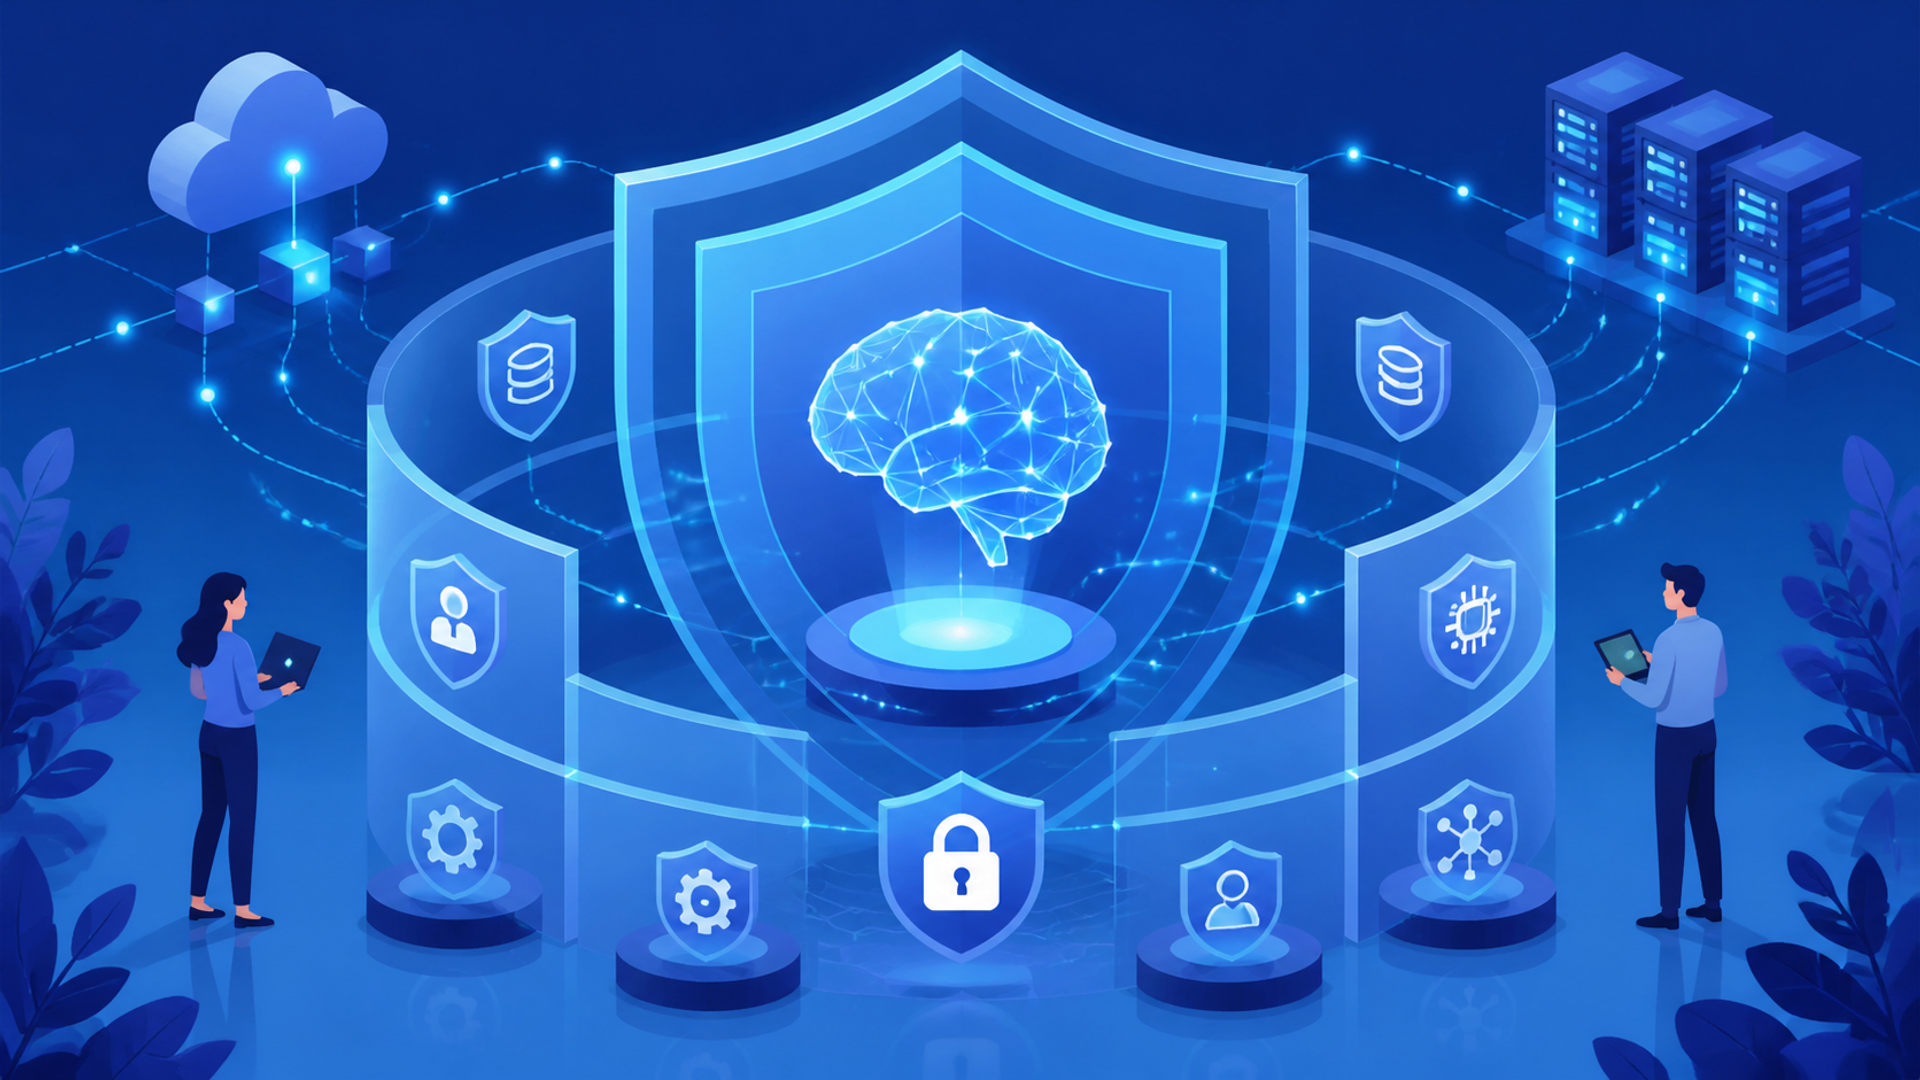
技術的な制御を組み合わせることで、従業員のうっかりミスやルール違反を未然に防ぐ環境を整えられます。ただし、単独の仕組みですべての利用経路を制御できるとは限りません。教育や運用ルールと併用して、実効性のあるシャドーAI対策を進めましょう。
ブラウザ監視とアクセス制御による未承認ツールへの対策
従業員が管理対象の業務端末から未承認の生成AIサイトにアクセスするのを防ぐには、エンドポイントでの制御が有効です。ブラウザの拡張機能やMDM(モバイルデバイス管理)を活用し、特定のAIサービスのURLへのアクセスを制限します。個人所有端末については、就業規則や端末利用ルールとの整合性にも配慮しながら進めます。
また、Webサイト上の入力フォームに対するペースト(貼り付け)動作を検知・制限するソリューションを導入することで、機密データが誤ってAIに送信されるリスクを抑えられる場合があります。ただし、モバイル回線や管理外端末、デスクトップアプリ、API、SaaS内のAI機能などは制御の対象外となる可能性があります。製品ごとの対応範囲を事前に見極め、制御できない経路には別の対策を組み合わせて補う方針を立てます。
クラウドを活用した社内専用AI基盤の整備
より高度なセキュリティと業務適合性を両立させるため、Microsoft AzureやGoogle CloudのVertex AIなどを活用し、組織が管理するチャットUIやAI基盤を構築する方法があります。導入にあたっては、扱う情報の機密性や必要な機能に応じて構成を設計します。
適切なサービス、契約、リージョン、デプロイ方式、ログ設定を選べば、入力データの基盤モデル学習への利用を抑制し、データの処理・保存範囲を管理しやすくなります。ただし、基盤モデルの学習に使われないことと、データが自社の管理境界内だけで処理されることは同じではありません。機能によって一時保存、リージョン間の処理、ログ記録、監視処理などが行われる可能性があるため、MicrosoftのAzureにおけるデータ、プライバシー、セキュリティの公式資料と、Google CloudのVertex AIのデータ保持に関する公式資料を確認してください。
さらに、社内のデータベースや共有フォルダと連携させることで、自社の業務に特化したAIアシスタントを構築できます。その際は、連携先ごとのアクセス権限を引き継ぎ、利用者が本来閲覧できない情報をAI経由で参照できないように設計する配慮が欠かせません。

入力データのフィルタリングと監査ログの継続的な確認
社内専用のAI環境であっても、従業員が不適切なプロンプトを入力するリスクは残ります。そのため、AIの入力(プロンプト)と出力(レスポンス)に対して、個人情報や機密キーワードを検知し、必要に応じて遮断するフィルタリングシステムを設ける方法があります。ただし、表記揺れや文脈に依存する情報を完全に検知できるとは限らないため、過信は禁物です。
同時に、利用目的に必要な範囲で監査ログを保存し、定期的に不審な挙動がないかを確認する体制を整えます。ログには機密情報や個人情報が含まれる可能性があるため、閲覧権限、保存期間、削除方法も定めておきます。情報の流出が疑われる事態が発生した際には、取得できているログを原因究明や影響範囲の調査に役立てられます。
対策を組織に定着させるための導入ロードマップ
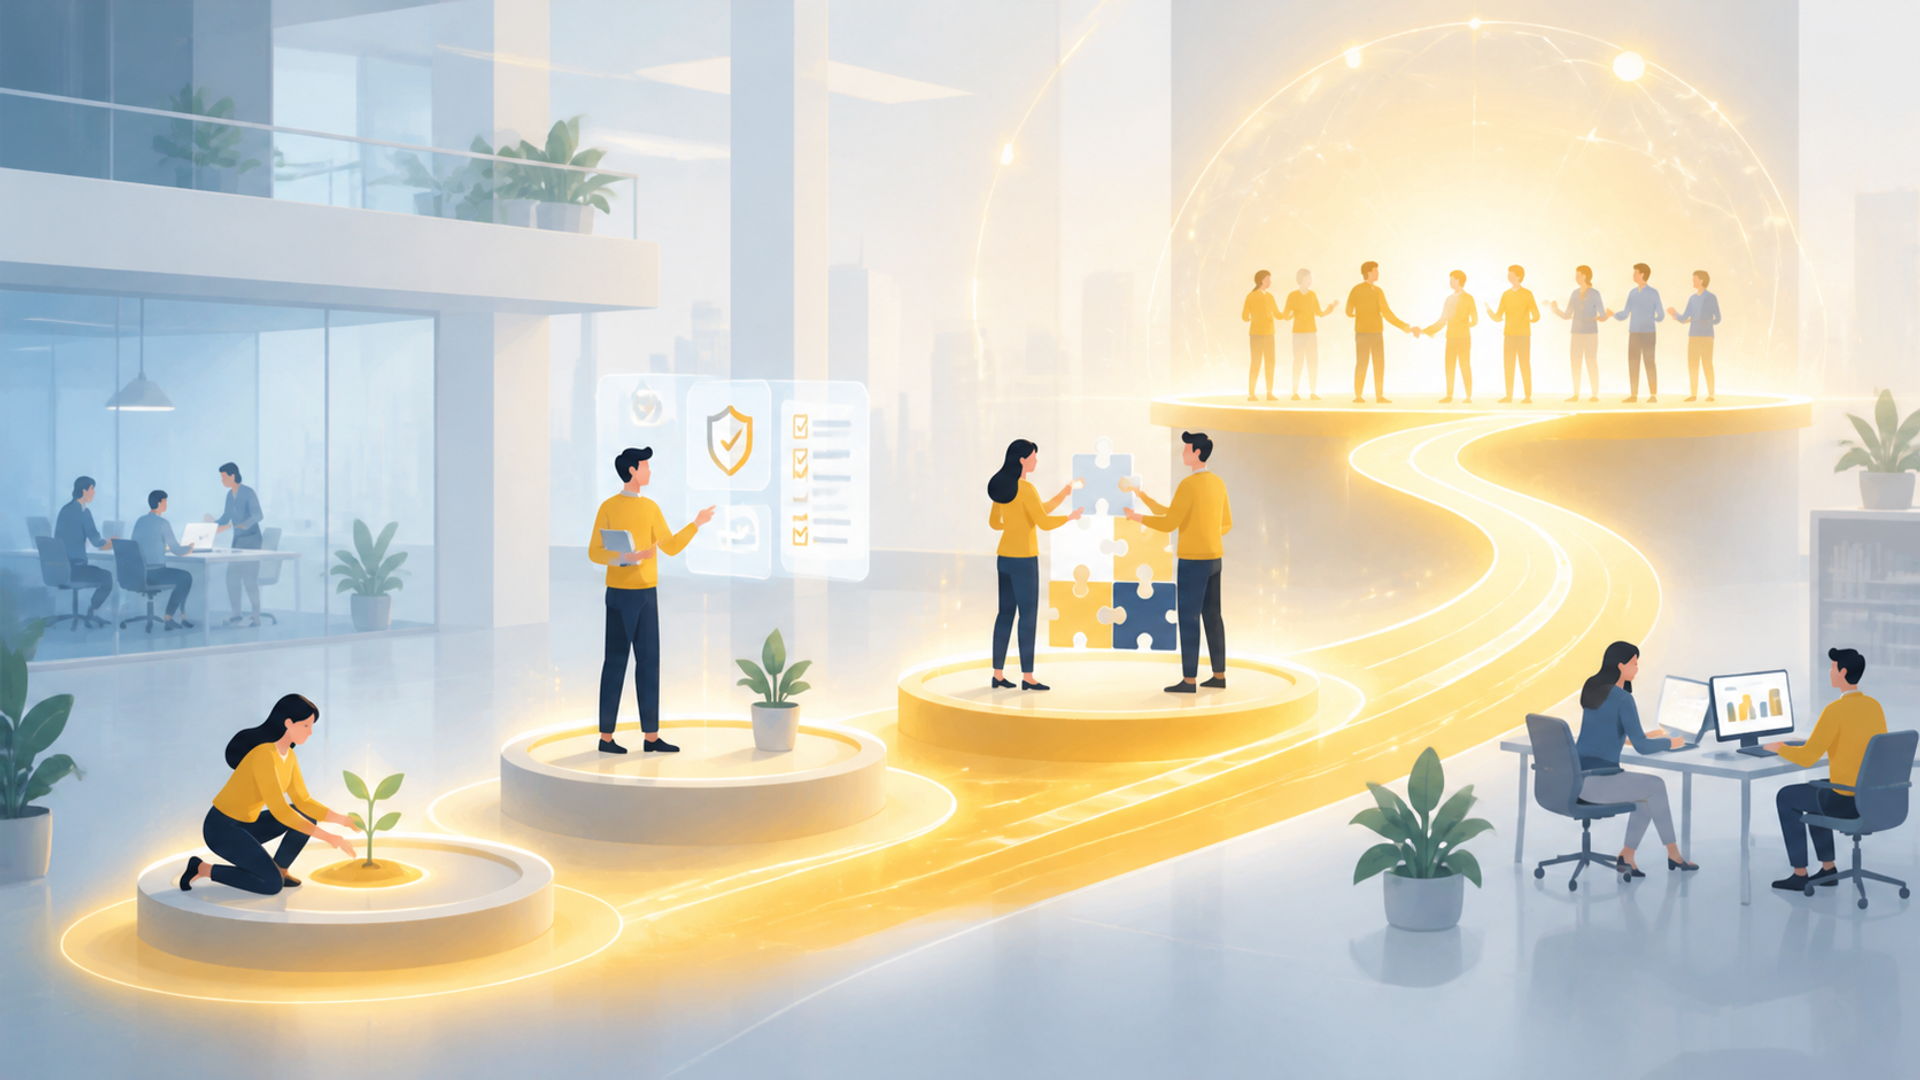
シャドーAI対策を組織に定着させるには、段階的なロードマップに沿って進める方法があります。スモールスタートから始め、現場のフィードバックを取り入れながら全社へ展開していくプロセスを解説します。
現状把握とPoC(概念実証)によるスモールスタート
最初から全社一斉に新しいツールや厳しいルールを適用すると、現場の混乱や反発を招きやすくなります。まずは特定の部門やプロジェクトチームを対象に、利用実態の調査と、セキュアなAIツールのテスト利用(PoC)を開始します。
この段階で、実際の業務においてどのようなプロンプトが使われ、どのような成果や課題が生じるのかを検証します。現場の課題やツールの使い勝手に関する情報を集めることで、次の段階での全社展開に向けた改善点をスムーズに洗い出せます。
全社展開に向けたルール整備と従業員教育の実施
PoCで得られた知見を基に、ガイドラインをより実態に即した内容に見直し、全社への展開を準備します。この際、単にルールを配布するだけでなく、全従業員を対象としたセキュリティ教育やAIリテラシー研修を実施します。
「なぜ未承認の個人向けツールに機密情報を入力してはいけないのか」「どのようなデータに漏洩リスクがあるのか」という背景を伝えることで、従業員がルールの目的を理解しやすくなります。承認された利用方法や相談先も併せて周知することが、ルールの形骸化を防ぐ有効な手立てとなります。
継続的な監査とフィードバックによる運用の改善
AIの技術やサービスは継続的に変化し、新しいツールや機能も登場します。そのため、一度構築した対策やルールを放置せず、定期的な利用ログの監査と、現場からのフィードバックを基にした更新を継続していきましょう。
現場の業務プロセスの変化に合わせて、ガイドラインや公認ツールの機能を柔軟に見直すPDCAサイクルを回します。これにより、セキュリティに配慮しながら、新しいAI技術を業務効率化に活かせる組織体制を目指します。
シャドーAIに関するよくある質問(FAQ)
シャドーAI対策を進める際には、利用禁止の有効性や対策コスト、ガイドラインの内容などが課題になります。ここでは、実務で検討されやすい3つの質問に対して、対応の考え方を紹介します。
Q. 従業員のAI利用を全面的に禁止することは有効ですか?
全面的な禁止だけでは、シャドーAIの解消につながらない可能性があります。業務効率化を求める現場のニーズがある場合、個人のスマートフォンや自宅のPCなど、企業の監視が届かない環境でAIが利用されるおそれがあるためです。
利用実態が見えなくなると、情報漏洩が疑われる事態が発生した際に、検知や初動対応が遅れる可能性があります。業務上の必要性を評価したうえで、安全に使える環境を提供し、承認された用途と禁止事項を適切に管理する体制づくりが求められます。
Q. 予算が限られている中小企業はどこから対策を始めるべきですか?
予算が限られている場合でも、コストを抑えて始められる対策はあります。まずは「利用ガイドライン」の策定と、従業員へのセキュリティ教育から着手する方法があります。
技術的な対策としては、既存のブラウザ管理機能やDNSフィルタリングなどを活用し、主要な未承認AIサイトへのアクセスを制御する方法があります。ただし、これらの機能ですべての利用経路を把握・制御できるとは限りません。まずはルールを周知し、リスクの高い情報と利用経路を特定して、優先順位を付けて対処するロードマップを描きましょう。
Q. 社内ガイドラインを作成する際に最低限盛り込むべき項目は何ですか?
実効性のあるガイドラインにするためには、以下の3つの必須項目を明確に定義し、簡潔に記載することをおすすめします。
- 利用可能なAIツールの範囲(会社が承認したツールのみを使用することの明記)
- 入力禁止データの定義(個人情報、顧客データ、未公開の技術情報などの具体例)
- 生成物の出力・利用時の確認フロー(著作権侵害の有無や、事実関係のファクトチェックの手順)
これらを従業員が確認しやすい分量にまとめ、いつでも参照できる場所へ掲示しておくことが、運用を形骸化させない工夫です。
AX CAMPなら現場の成果と安全なAI活用を両立できます
シャドーAI対策では、セキュリティ上の制御だけでなく、現場の従業員が承認された環境で生成AIを適切に使いこなすための教育も欠かせません。株式会社AXが提供する法人向けAI研修サービス「AX CAMP」は、各社の業務に合わせたAI活用と、組織への定着を支援します。
AX CAMPでは、オンラインで学べるコンテンツに加え、自社業務におけるAI活用の計画づくりや実践を支援します。具体的な提供内容や支援期間は契約内容によって異なるため、導入を検討する際は最新のサービス情報をご確認ください。
導入企業における取り組みとして、Route66株式会社様の業務効率化に関する事例はRoute66株式会社様の事例詳細で確認できます。また、株式会社JIMOS様の全社的なAI活用基盤づくりについては株式会社JIMOS様の事例詳細、株式会社Foxx様のAI活用については株式会社Foxx様の事例詳細をご覧ください。成果は各社の業務内容や導入条件によって異なります。
AX CAMPは、知識の習得だけでなく、受講内容を実務で活用できる状態を目指して支援します。セキュリティに配慮しながら現場での生成AI活用を進めたい企業様は、AX CAMPのサービス詳細をご確認ください。

法人向けAI研修
AX CAMP 無料資料
まとめ:適切な管理で安全な生成AI活用を推進しよう
シャドーAI対策の目的は、AIの利用を一律に制限することではなく、リスクに応じて管理しながら安全な活用を進めることです。適切なガバナンスと従業員教育を組み合わせることで、生成AIを業務改善に活用しやすくなります。
生成AIの業務利用を検討する企業は、情報漏洩や著作権侵害などのリスクにも対応する必要があります。利用するサービスの規約やデータ利用方針を確認し、自社が扱う情報の機密性に応じて対策を選ぶことが重要です。
本記事で紹介した「可視化・公認・統制」のフレームワークを参考に、まずは自社で把握できる範囲と管理上の死角を整理しましょう。現場の利用ニーズを確認しながら、安全なルールと環境を提供することが、実効性のあるシャドーAI対策につながります。
法人向けAI研修
AX CAMP 無料資料
