「社員が業務でChatGPTなどの生成AIを使っているようだが、セキュリティは大丈夫だろうか」「万が一、機密情報が流出したらどうしよう」と不安を感じていませんか?AIの利便性を享受しつつ、企業を守るためには、明確な社内ルールが欠かせません。2026年現在、生成AIの業務活用は多くの企業で広がっています。
しかし、適切なルールなしでの利用は、重大な情報漏えいや法的トラブルを招くリスクがあります。この記事では、安全なAI社内規程を作成するための基本的な考え方を解説します。
規程の策定や見直しを進める際は、2026年3月31日に公表された経済産業省・総務省「AI事業者ガイドライン(第1.2版)」をはじめとする最新の政府指針をベースに落とし込みます。あわせて、個人情報の取り扱いについては個人情報保護委員会の生成AIサービス利用時の注意喚起を、著作権関連は文化庁のAIと著作権を参照し、各省庁の見解と齟齬がないよう整合性を図ります。
法人向けAI研修
AX CAMP 無料資料
なぜ今、AIに関する社内規程の策定が急務とされているのか
企業活動において生成AIの活用が一般化した現代では、業務効率化の恩恵を最大化しつつ、シャドーITによる情報漏えいなどのリスクを防ぐための事前ルール策定が欠かせません。明確な管理体制がないまま利用を認めると、現場の自己判断による予期せぬトラブルを引き起こす原因になります。
業務効率化における生成AIの普及と依存度の高まり
2026年現在、多くの企業でAIが日常業務に組み込まれており、文章作成やデータ分析、プログラミング支援など、その活用範囲は多岐にわたります。一律に利用を禁止して現場の生産性を損ねるのではなく、業務内容や扱うデータの機密性に応じて、安全に使いこなすための具体的な基準を設けるアプローチが現実的です。
生成AIによって企画書作成などの業務を効率化できる可能性がある一方、利用が広がるほど、個々の従業員の判断だけに頼った運用には危険が伴います。業務の安定性を保つためにも、組織全体で統一された利用基準をあらかじめ整備しておきましょう。
さらに、AIの進化によって、業務プロセスそのものが自動化されるケースも増えています。このような環境下では、ルールがないまま業務が進行すると、ブラックボックス化が進む原因になります。業務の透明性を確保するためにも、システムやツールの利用状況を組織的に管理する体制を整えましょう。
ガイドライン未整備の企業が直面するガバナンスの課題
明確なルールがない状態で従業員が個別にAIを利用すると、シャドーIT化のリスクが高まります。シャドーITとは、企業の管理部門が把握していないITツールやサービスを、従業員が業務で使用する状態を指します。
従業員が管理外のAIツールに機密情報を入力してしまった場合、システム部門やセキュリティ担当者がその事実を検知するのは困難です。こうしたガバナンスの欠如は重大なセキュリティ事故が発生した際の初期対応を遅らせるため、利用を許可するツールの一覧を明示するなど、早期のルール整備によって管理不全の状態を解消しておくのが先決です。
また、取引先や顧客からAIの利用方針や情報管理体制について説明を求められる可能性もあります。ルールが未整備であることは、取引上の信頼に影響する要因になり得ます。

ルールを整備しないことで発生する主な法的リスク
AIを管理せずに利用することは、企業に複数の法的問題を生じさせる要因となります。特に情報管理や知的財産の取り扱いにおいては、意図しない違反が起きる可能性があります。
機密情報や個人情報の漏えいによるセキュリティリスク
生成AIへ入力したデータが学習に利用されるか、どの程度保存されるか、誰が閲覧できるか、削除できるかは、サービス、契約、利用プラン、設定、APIの利用形態などによって異なります。法人向けサービスやAPIでは入力データが学習対象外となる場合もありますが、設定や契約内容を確認せずに自社の未公開情報や顧客の個人情報を入力するのは危険です。
情報漏えいは、生成結果への再出力だけでなく、サービス提供者によるデータの利用・保存、不適切なアクセス権限、アカウントの誤設定、サイバー攻撃など、複数の経路で発生するリスクをはらんでいます。そのため、入力情報の制限にとどまらず、データの保存期間や削除方法、アクセス制御、ログ管理、さらにはインシデント発生時の対応フローまで網羅した運用設計を整えておきます。
個人情報の不適切な取り扱いが個人情報保護法上の問題となった場合は、事案に応じて漏えい等の報告や本人通知、行政上の指導・助言、勧告・命令、命令違反等に対する罰則、損害賠償などが問題となる可能性があります。また、信用低下や取引への影響が生じるおそれもあります。従業員に対して、どの情報が個人情報や機密情報に該当するのかを正しく理解させることが対策の第一歩です。
ハルシネーション(誤情報)の拡散に伴う信用失墜リスク
AIは時として、もっともらしい誤情報を事実のように出力する「ハルシネーション」を起こします。この誤情報を従業員が検証せずに社外文書やプレスリリースに使用した場合、企業の社会的信用を損なうおそれがあります。
特に、法的根拠や財務数値などの正確性が求められる場面での誤用は、取引先との契約トラブルにつながる可能性があります。出力された内容を鵜呑みにせず、必ず人間が信頼できる情報源で裏付けを取る運用体制を構築しなければなりません。
ハルシネーションを完全に防ぐことは困難です。そのため、規程内には「AIの出力を検証せずに外部へ発信してはならない」と明記し、重要度に応じて担当者や責任者によるチェックを挟む運用を徹底します。
他者の著作権や知的財産権を侵害する法務リスク
AIが生成した画像や文章をビジネスで利用する際、意図せず既存の著作権を侵害してしまうリスクが伴います。もっとも、AI生成物であること自体が直ちに侵害を意味するわけではなく、既存の著作物との類似性や依拠性などを踏まえて個別に判断されるため、特に商用利用の場面では、各ツールの利用規約や権利帰属の条項を事前に精査しておく姿勢が欠かせません。
他者の権利を侵害する成果物を自社製品やWebサイトに使用すると、事案によっては損害賠償請求や使用差し止めの対象となる可能性があります。トラブルを未然に防ぐため、利用したサービス、入力内容、生成・編集の過程を必要な範囲で記録し、権利侵害がないかを確認する手順を規程に盛り込みましょう。
特に、画像生成AIやコード生成AIを利用する際は、既存の著作物との類似性(既存の作品に似ていること)と依拠性(既存の作品を元にしていること)の判断が難しくなる場合があります。文化庁の公表資料も参照し、用途やリスクに応じたチェック体制を整えましょう。
法人向けAI研修
AX CAMP 無料資料
AIへの入力を禁止すべき情報の定義と分類
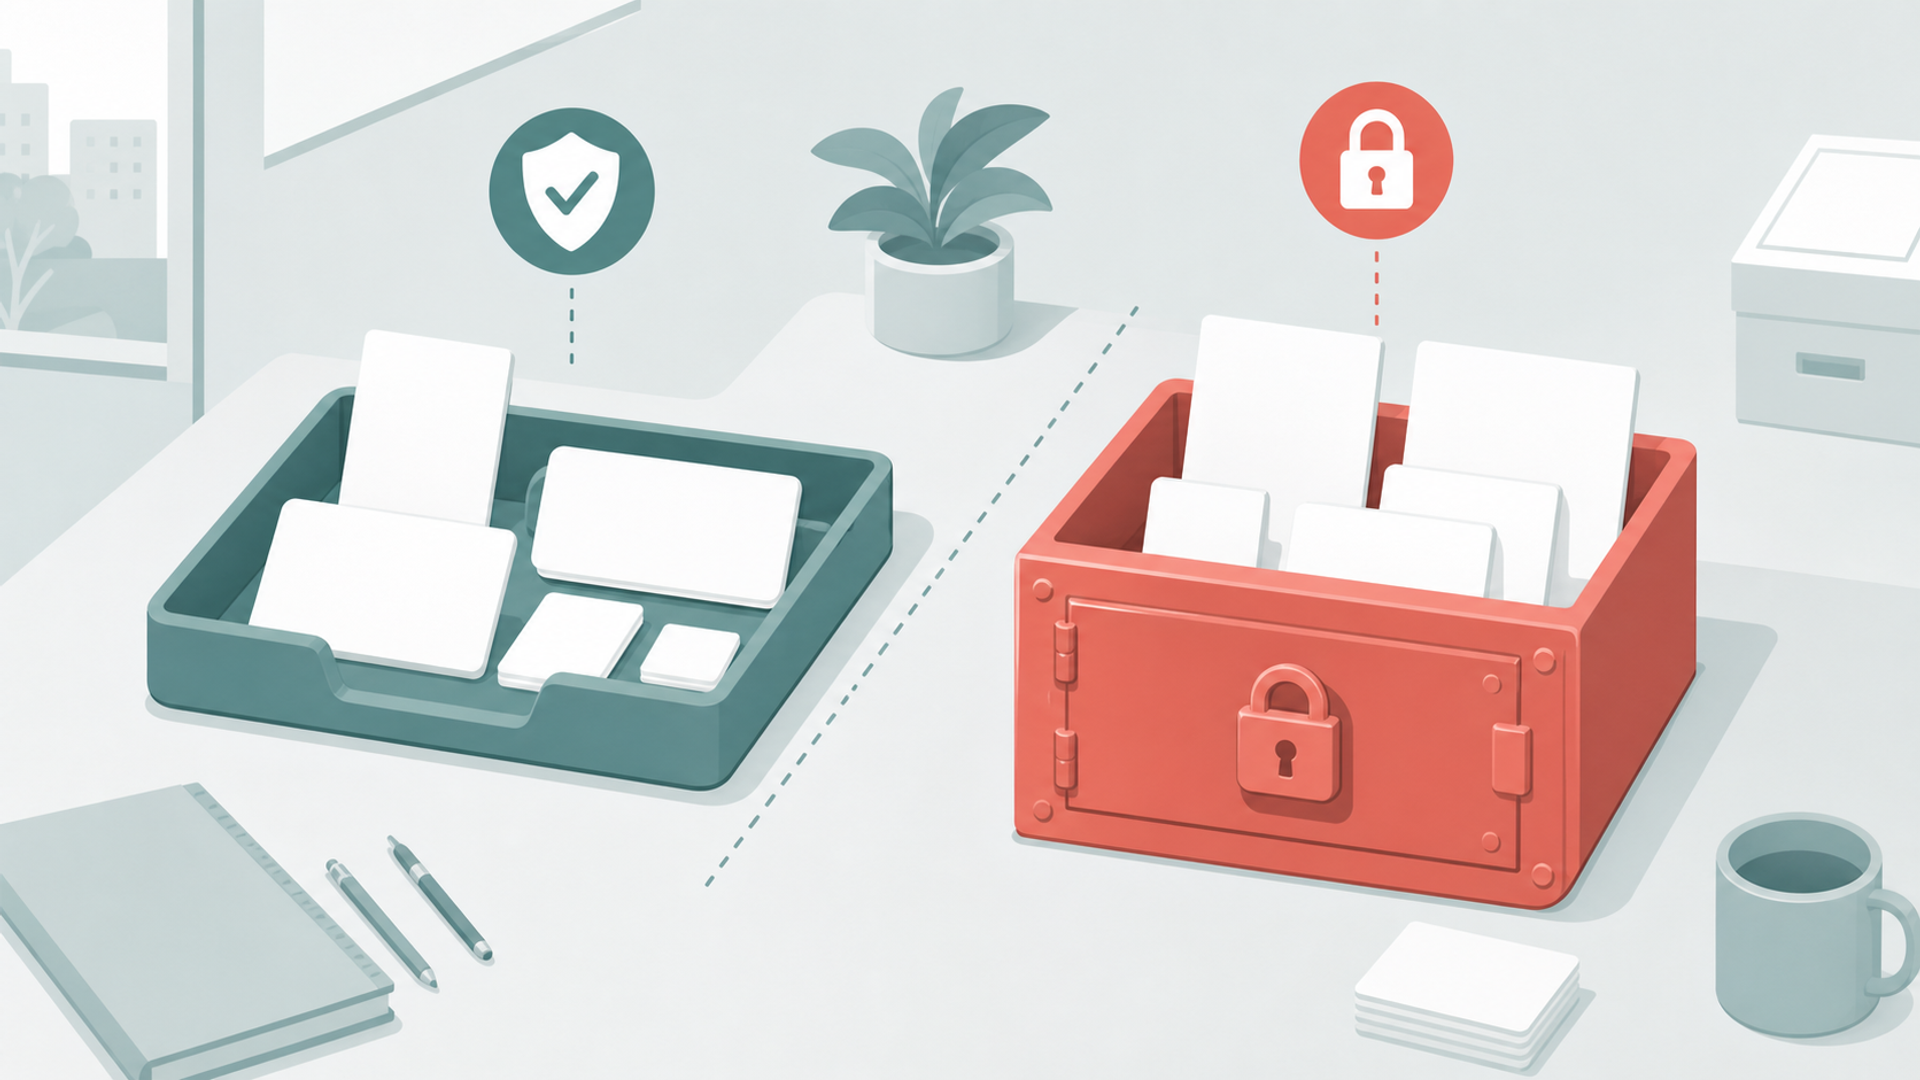
従業員が迷わずにAIを利用するためには、入力してよい情報と禁止すべき情報を明確に分類しておきます。この基準が曖昧であると、現場での自己判断による情報漏えいを防ぎきれません。
厳重な管理が求められる「完全入力禁止情報」の基準
利用するAIツールが承認済みかどうかにかかわらず、すべてのAIツールへの入力を禁止する「完全入力禁止情報」を定義します。具体的には、顧客の個人情報、未公開の財務データ、自社独自の技術ノウハウやソースコードなどが候補となります。完全入力禁止情報については、法人向けサービスや学習利用を停止した環境であっても入力を認めないことを規程に明記します。
これらの情報は、外部に流出した場合の被害が大きく、企業の存続に関わる可能性があるためです。規程内では具体例をリスト化し、従業員が直感的に理解できる形で明記しておきます。
また、インサイダー取引に関係する可能性のある未公開の経営情報や、他社との秘密保持契約(NDA)に基づく情報も、原則として完全入力禁止情報に指定します。この区分にはAI利用上の例外を設けず、入力の必要がある情報は「条件付き許可情報」と明確に分けて、法令、契約、社内の情報管理基準に基づく審査と承認の対象にします。
条件付きで入力を許可する情報の取り扱いルール
一方で、完全入力禁止情報には該当せず、企業が安全性を審査し、承認した環境に限って入力を認める情報を「条件付き許可情報」として設定します。入力データがAIの学習に利用されない契約やオプトアウト設定は重要な確認項目ですが、それだけで入力を許可できるとは限りません。
承認時には、学習利用の有無に加え、保存期間と削除方法、アクセス制御、管理者の閲覧範囲、利用ログ、データ処理に関する契約、再委託先、データの保存地域、インシデント発生時の通知・対応などを情報システム部門や法務・セキュリティ担当者が確認します。そのうえで、公開済み情報の要約や、機密情報を含まない社内文書など、入力可能な情報の範囲を具体的に定めます。
従業員が自己判断で「これは大丈夫だろう」と入力してしまうことを防ぐため、判断に迷った際の相談窓口と承認手続きを明確にしておきます。相談しやすい窓口の存在が、現場の安心感とコンプライアンス遵守につながります。
企業におけるAI利用の許可範囲と運用の決定プロセス
安全なAI活用を推進するためには、利用可能なツールの指定と、それに伴う申請フローを制度化することが効果的です。現場の利便性を考慮しながら、管理部門が利用状況を把握できる仕組みを構築します。
業務で利用可能なAIツールの指定と私用アカウントの禁止
企業が安全性を確認し、正式に導入した推奨ツールのみを業務で使用させるルールを徹底します。従業員がプライベートで契約している個人のAIアカウントを業務で利用することは、原則として禁止します。
私用アカウントは、企業が契約条件、データの利用設定、保存期間、アクセス権限などを管理できないため、業務情報の入力には適しません。会社が承認・管理する専用アカウントを使用させ、利用目的を明確にしたうえで、必要な範囲のログを適切に管理できる体制を整えます。
また、新しいAIツールを業務に導入したい場合の申請ルートも整備します。現場の要望を無視して一律に禁止するのではなく、安全性を審査した上で追加を認める柔軟な姿勢が、シャドーITの防止に役立ちます。
AI利用にかかる費用負担と社内申請の手続き
有料のAIツールを業務上必要なものとして導入する場合は、会社が費用を負担する運用が考えられます。費用負担を従業員に任せると、未承認ツールや無料プランの利用を誘発し、セキュリティリスクが高まる可能性があります。
また、利用を開始する際は、所属上長や情報システム部門への事前申請と承認を必須とするフローを設計します。申請書には、利用目的や使用する業務範囲を明記させ、不要なアカウントの乱立を防ぐ管理体制を整えます。
定期的にアカウントの利用状況を監査し、長期間利用されていないアカウントを停止するなどのコスト管理も並行して実施します。このプロセスを運用に組み込むことで、無駄なライセンス費用の発生を抑えつつ、休眠アカウントを踏み台にされるセキュリティリスクの低減にもつながります。
AIに関する社内規程に必ず盛り込むべき3つの必須項目
実効性のあるAI社内規程を作成するためには、骨子となる重要な項目を漏れなく記載しなければなりません。ここでは、多くの企業で検討すべき3つの必須項目を解説します。

1. 利用目的と適用対象となる従業員の範囲
規程の冒頭には、ルールの目的が「業務効率化とリスク管理の両立」であることを明記します。これにより、単なる利用禁止のためのルールではなく、安全に活用するためのガイドラインであることを従業員に理解させます。
また、適用対象となる範囲を明確に定義します。正社員だけでなく、契約社員、パート、アルバイト、さらに必要に応じて業務委託先のスタッフまで、自社の業務に関わる人を対象に含めるよう設計します。
特に、外部のパートナー企業や業務委託先に業務をアウトソーシングする際、委託先でのAI利用や自社データの取り扱い方針を契約書や秘密保持契約(NDA)に明記しておきます。適用範囲を曖昧にせず、委託先も含めたサプライチェーン全体でルールを統一することが、セキュリティの死角をなくすポイントです。
2. AIを活用して作成してよい文書と禁止する文書の区別
業務効率化の効果が見込める文書と、リスクが高いためAIの利用を制限する文書を明確に区別します。例えば、機密情報や個人情報を含まない社内向けのアイデア出し、議事録の要約、メール文面の下書きなどは、承認済み環境での利用を許可する方法があります。
一方で、社外向けの重要契約書、プレスリリース、顧客に提出する見積書などは、AIの出力だけで完成させることを禁止し、専門部署や責任者による確認を必須にします。文書の性質に応じた仕分けを行うことで、現場の混乱を防ぎます。
この仕分けは、業務の変化やAIの性能、法令、政府指針、サービスの利用条件に合わせて、定期的に見直すことが望ましいです。固定化されたルールではなく、実態に即した運用が現場の安全性と生産性の両立につながります。
3. 生成された成果物の検証方法と責任の所在
AIが出力した内容の正確性を、人間が必ず確認するプロセスを規程に定めます。重要な成果物については、作成者以外の担当者や責任者による確認を必要とするなど、リスクに応じた検証手順を設けましょう。
成果物に関する責任主体は、契約責任、不法行為責任、使用者責任、著作権侵害、社内の職務上の責任など、問題の種類や具体的な事情によって異なります。そのため、従業員と企業が常に一律に責任を負うと定めるのではなく、作成者、確認者、承認者、管理部門の役割と社内での責任分担を明確にし、法的責任については個別の事案に応じて判断する旨を規程に記載します。
検証の手順としては、信頼できる情報源による事実関係の裏付けや、他者の著作権などを侵害していないかの確認を含めます。重要度の高い文書については、法務・知的財産・情報セキュリティなどの担当部署へ確認する基準も定めておきましょう。
ガイドラインや社内規程に違反した場合の対処法
ルールを策定するだけでなく、違反が発生した際の対処フローをあらかじめ定めておくことが運用の実効性を高めます。懲戒を含む対応の基準と、教育的なアプローチの双方を用意することが健全なガバナンスにつながります。
規程逸脱時の懲戒処分を適用するための要件
AI利用に関する違反を懲戒処分の対象とする場合は、あらかじめ就業規則に具体的な懲戒事由と処分の根拠を明記し、AI社内規程との整合性を確保したうえで従業員に周知しておきます。単に社内規程に違反したという事実のみをもって、客観的な根拠なしに任意の処分を下すことはできない点に注意してください。
労働契約法第15条に基づき、懲戒処分は労働者の行為の性質や態様、その他の事情に照らし、客観的に合理的な理由を欠き、社会通念上相当と認められない場合は無効と判断されます。違反における故意・過失の有無、会社が被った被害の程度、過去の違反事例とのバランスなどを総合的に考慮し、慎重かつ公平に処分を決定しなければなりません。判断の目安となる基準については、厚生労働省の労働契約法第15条の資料が参考になります。
処分を検討する際は、事実関係を客観的に確認するとともに、本人へ説明と弁明の機会を設けるなど、公正な手続きを定めておきます。利用ログを保存する場合も、従業員監視や個人情報管理の問題に配慮し、利用目的、取得項目、保存期間、閲覧権限、削除方法を明確にしたうえで必要な範囲に限定しましょう。
悪意のない軽微な違反に対する指導と注意のプロセス
一方で、過度な厳罰化は従業員がミスを隠す原因となり、かえってシャドーIT化を促進するリスクがあります。操作ミスやルールの誤解など、悪意のない軽微な違反に対しては、事案の内容を確認したうえで教育的指導を優先します。
違反を検知した際は、速やかに事実関係を調査し、再発防止策を本人とともに策定するプロセスを設けます。ミスを報告しやすい環境を整えることが、結果として企業全体のセキュリティレベルを向上させます。
また、違反が多発する項目については、規程そのものの表現が分かりにくい、または運用のハードルが高すぎる可能性があります。現場のフィードバックを元に、ルールを改善していく姿勢が欠かせません。
策定したルールを社内に定着させるための教育・研修
どれほど精緻な社内規程を作成しても、従業員がその内容を理解し、実践できなければ意味がありません。ルールを形骸化させず、組織の文化として定着させるためには、継続的な教育機会を提供する仕組みを作ります。
全従業員を対象とした定期的なセキュリティ教育の内容
規程の公開と同時に、全従業員を対象としたセキュリティ研修を実施します。単に「ルールを守れ」と伝えるのではなく、なぜそのルールが必要なのか、どのようなリスクがあるのかを具体例を交えて説明します。
研修では、安全なプロンプトの入力方法や、ハルシネーションを前提とした検証方法など、実践的なスキルも合わせて指導します。これにより、従業員はリスクを回避しながらAIを活用する方法を身につけられます。
また、役職や部門に応じた階層別の研修を行うことも効果的です。例えば、管理職向けには「部下のAI利用をどのように監督すべきか」というマネジメント視点での教育を行います。
研修の実施頻度と理解度テストによる効果測定
AI技術の進化やサービスの利用規約、政府のガイドラインは頻繁にアップデートされるため、社内研修を定期的に開催し、重要な変更点をその都度ルールに反映させていくサイクルを作ります。さらに、講義の実施にとどまらず、受講後の理解度テストをセットで導入することで、従業員の知識の定着度を客観的に測定し、教育効果を高めます。
テストの結果、理解度が不十分な部門や従業員に対しては、個別のアドバイスや追加の学習機会を提供します。このPDCAサイクルを回すことで、組織全体のAIリテラシーを底上げし、安全な運用を維持します。
さらに、新入社員の入社時や、新しいAIツールを導入するタイミングでも、必要に応じて研修を組み込みます。最新の情報を反映した教育体制を維持することが、トラブルの未然防止につながります。
AX CAMPならAI活用を実務へ落とし込む人材育成を支援します
株式会社AXが提供する「AX CAMP」は、企業のAI活用を支援する法人向けAI研修サービスです。完全オンラインで受講でき、14時間のeラーニングと、自社の業務に合わせたAI化計画のプランニング、そして半年〜年間の伴走支援を組み合わせた実践的なカリキュラムを提供しています。プログラミング不要でPCの基本操作ができれば受講可能なため、現場の非エンジニア社員もAI活用のスキルを学べます。
単にAIの操作方法を学ぶだけでなく、業務課題を分解し、AI活用を実務へ落とし込むための伴走支援が特徴です。受講中に作成したAIツールを実際の業務で活用できる状態を目指します。例えば、株式会社JIMOS(https://a-x.inc/case/d2c-ai-foundation-3-phase-rollout/)では、役員・管理職から3段階で全社展開し、AI活用の土台づくりを推進しました。
また、Route66株式会社(https://note.com/onte/n/nccf1988c6058)では、原稿執筆時間を最大24時間からAI出力10秒へ短縮した事例が紹介されています。さらに、株式会社Foxx(https://note.com/onte/n/n705671a6ad8c)では、AI活用による新規事業創出の事例が紹介されています。AI社内規程の策定後、従業員教育やAI化計画の立案、業務課題の分解、実務への定着に課題を感じている企業様は、AX CAMPの活用をご検討ください。

法人向けAI研修
AX CAMP 無料資料
まとめ:適切なルール策定で安全かつ効果的なAI活用を推進しよう
2026年現在、AI社内規程の作成は、企業が法的・セキュリティ上のリスクをコントロールしながら生産性を引き上げるための土台となります。経済産業省・総務省「AI事業者ガイドライン(第1.2版)」などの最新指針に準拠し、情報漏えいや著作権侵害のリスク対策、入力禁止情報の定義、成果物の検証手順、違反時の対応フローを網羅した実効性のある規程を整備します。
さらに、継続的な研修を通じて社員一人ひとりのリテラシーを高めることが、ルールの形骸化を防ぎ、現場に定着させるためのポイントです。適切なルールは、業務のスピードを阻害する足かせではなく、組織全体で安全かつ積極的にAIを使いこなすための強力な推進力となります。
社内規程の法的な内容は必要に応じて弁護士などの専門家へ確認し、策定後の従業員教育やAI活用の実務定着に課題がある場合は、AX CAMPなどの法人向けAI研修サービスの活用も検討してください。
法人向けAI研修
AX CAMP 無料資料
