生成AIを使い、自然な文章で相手を欺くフィッシングが確認されています。FBIが2024年12月に公表した注意喚起では、攻撃者が生成AIで文法や綴りの誤りを減らし、説得力のあるメッセージを作成する手口が紹介されています。対策の一つが、本文やヘッダーなどの解析で既存の防御を補完する「AIフィッシングメール検知」です。
本記事では、生成AIを悪用した攻撃手口とAI検知の仕組み、自社に適したソリューションの選び方を解説します。検知の限界や運用上の確認事項も理解し、自社を守る判断基準を身につけましょう。
法人向けAI研修
AX CAMP 無料資料
フィッシングメール対策にAIによる検知が求められる背景
生成AIは、読み手が不審に感じる誤字や不自然な表現を減らすためにも悪用されます。FBIが2024年12月に公表した注意喚起では、生成AIによる文面作成や翻訳が、スピアフィッシングや金融詐欺に利用されていると説明しています。文章の自然さだけを基準にした目視確認では、攻撃を見落とすおそれがあります。
2026年のメール対策を検討する際も、「誤字脱字や不自然な敬語で見抜く」という社員教育だけに頼る設計は見直すべきです。自然な文章で届くメールを想定し、送信元や依頼内容を電話など別の手段でダブルチェックする運用をセットで組み込んでおきましょう。
Microsoftが2026年4月に公表した調査では、受信者の職務に合わせ、提案依頼や請求書、製造業務などを題材にしたフィッシングメールの作成に生成AIが使われたと報告されています。同じ攻撃では、侵害された正規ドメインなどを経由する多段リダイレクトも観測されています。業務に合った自然な文面や、途中で経由するURLの見た目だけでは、安全性を判断できません。
さらに、乗っ取られたメールアカウントのやり取りを悪用し、実在する取引先になりすますビジネスメール詐欺(BEC)の脅威も見落とせません。Microsoftが2022年7月に公表した調査では、認証情報とセッションCookieの窃取からメールボックスへの侵入を経て、既存の請求・支払いのやり取りに介入する手口が報告されています。偽の振込先変更依頼に気づかず対応してしまうと、多額の不正送金へ直結する危険性があります。
目視確認や既知のブラックリストだけに依存する構成では、未登録のURLや未知の文面を使うフィッシングを見逃す場面が出てきます。AIによる本文・ヘッダー解析はこうした検知を補完する選択肢ですが、単体で万全とはならず見逃しや誤検知も一定数残ります。既存のメール認証やURL検査、社内の確認フローを掛け合わせた多層的な防御策を整えてください。
生成AIを悪用したフィッシングメールの3つの特徴
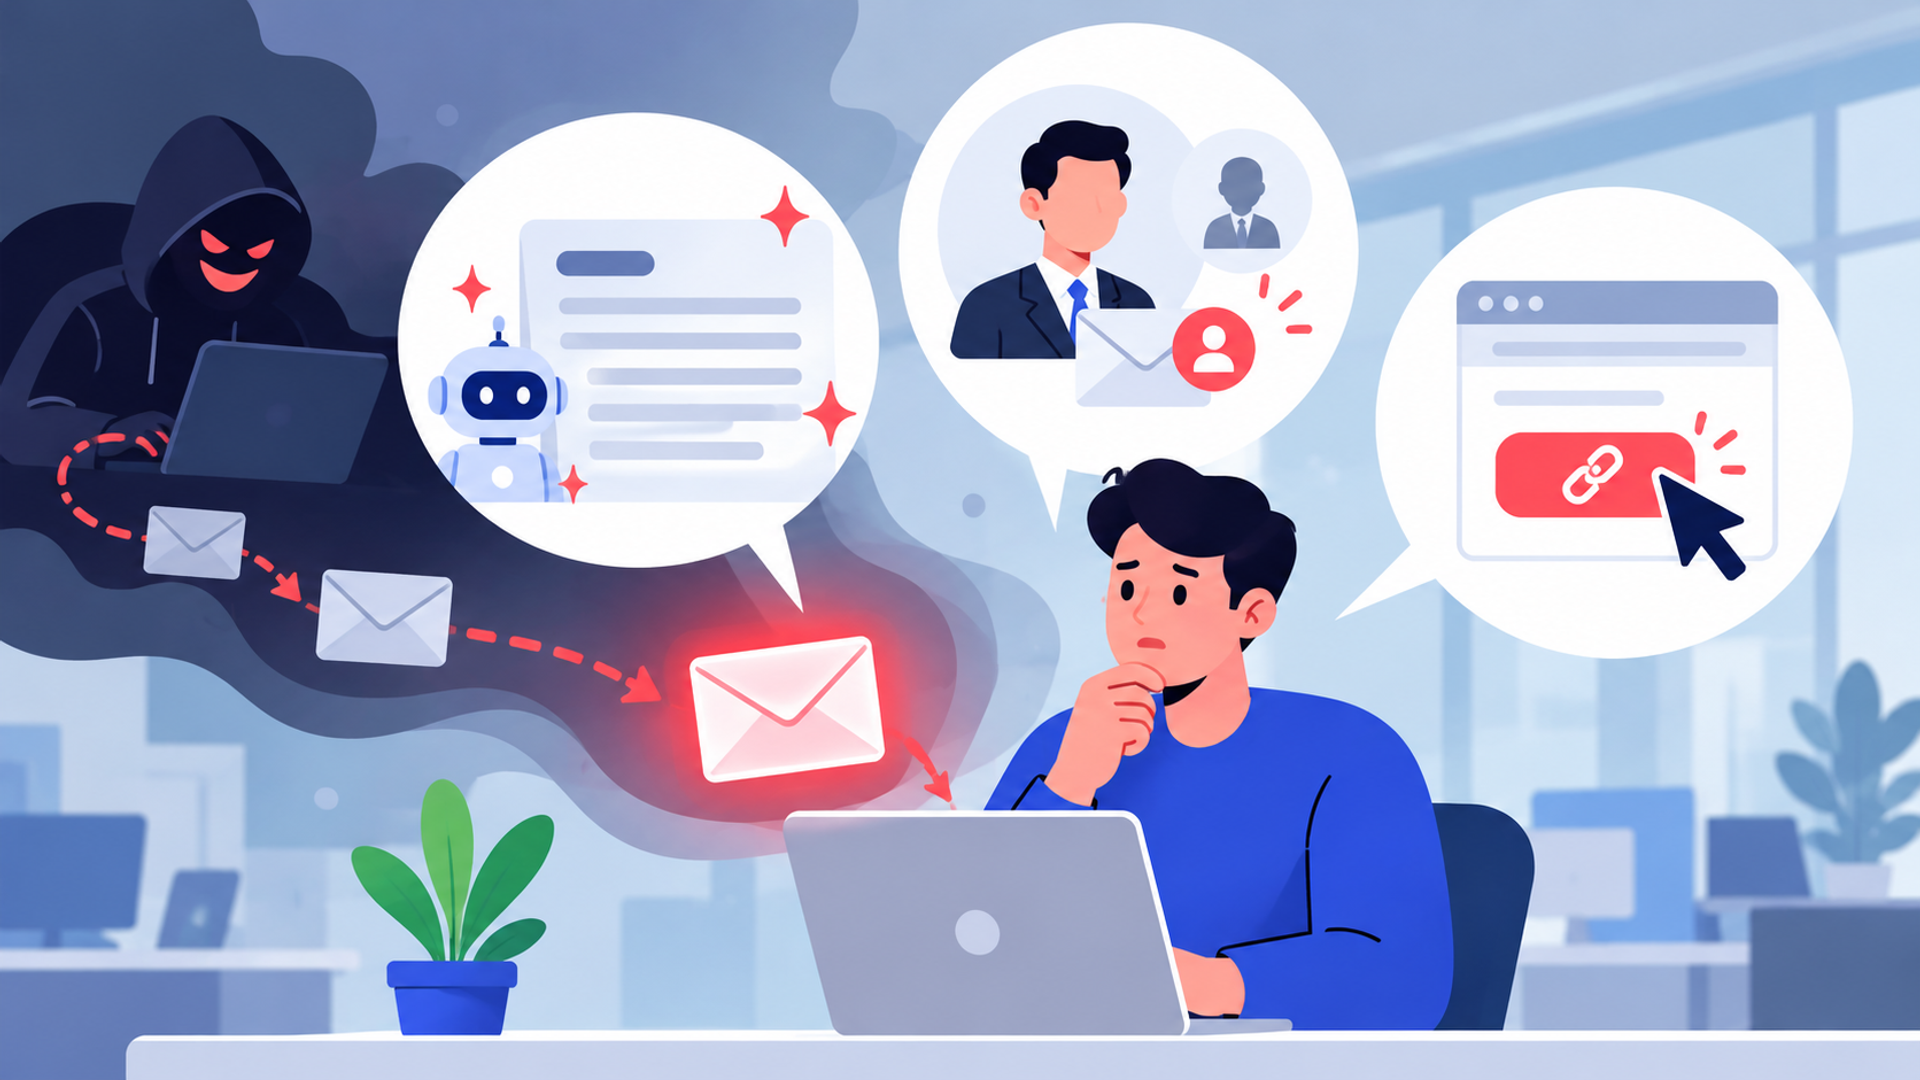
生成AIを悪用したメール対策では、違和感のない日本語表現や特定の担当者に合わせた巧妙な依頼に警戒を払うべきです。ここでは、文面作成、取引先へのなりすまし、リンクによる誘導という3つの観点から手口を紐解きます。動的リンクや取引先へのなりすましは、生成AIの悪用と併用され得る従来からの手法でもあります。
1. 自然な日本語とビジネスマナーによる文面作成
生成AIは翻訳や文章の修正に使えるため、攻撃メールでも文法や表記の誤りが目立たなくなる場合があります。日本語のメールでも、敬語や挨拶が自然であることだけを理由に、安全だと判断しないことが大切です。
受信者の業務に合う専門用語や定型文が使われていても、送信者や依頼内容の正当性は別途確認します。読みやすさや文章の品質と、メールの安全性を分けて判断しましょう。
2. 実在する取引先や担当者を装う巧妙なコンテキスト
取引先や担当者の名前、過去のやり取りに合う内容が記載されていても、正当なメールとは限りません。侵害されたメールボックスの既存のスレッドを悪用する手口もあるため、振込先変更などの重要な依頼は、既知の連絡先を使って確認します。
生成AIは、特定の相手を狙うスピアフィッシングの文面作成にも悪用されます。自分宛ての業務連絡に見える内容であっても、通常の手続きと異なる要求が含まれていないかチェックを徹底する姿勢が求められます。生成AIで作られた文章かどうかの判別に終始せず、依頼された業務操作そのものの妥当性を常に確かめましょう。
3. 伝統的なフィルターを回避する動的リンクの使用
メール配信後にリンク先が差し替えられるなど、受信時とクリック時で誘導先を切り替える回避攻撃にも警戒しなければなりません。こうした動的URLを用いる手法は、生成AIの悪用の有無にかかわらず防御対策を講じる必要があります。
受信時のURL評価だけに依存するセキュリティ構成では、配信後に差し替えられた誘導先を見逃すリスクが高まります。一方で、MicrosoftのSafe Linksのように、メール配送中のURL検査に加えてクリック時点での再検証を行う機能も存在します。製品を選定する際は、検査が実行されるタイミングや適用対象、動作条件を吟味しておくことがポイントです。
法人向けAI研修
AX CAMP 無料資料
AIによるフィッシングメール検知システムの主な仕組み
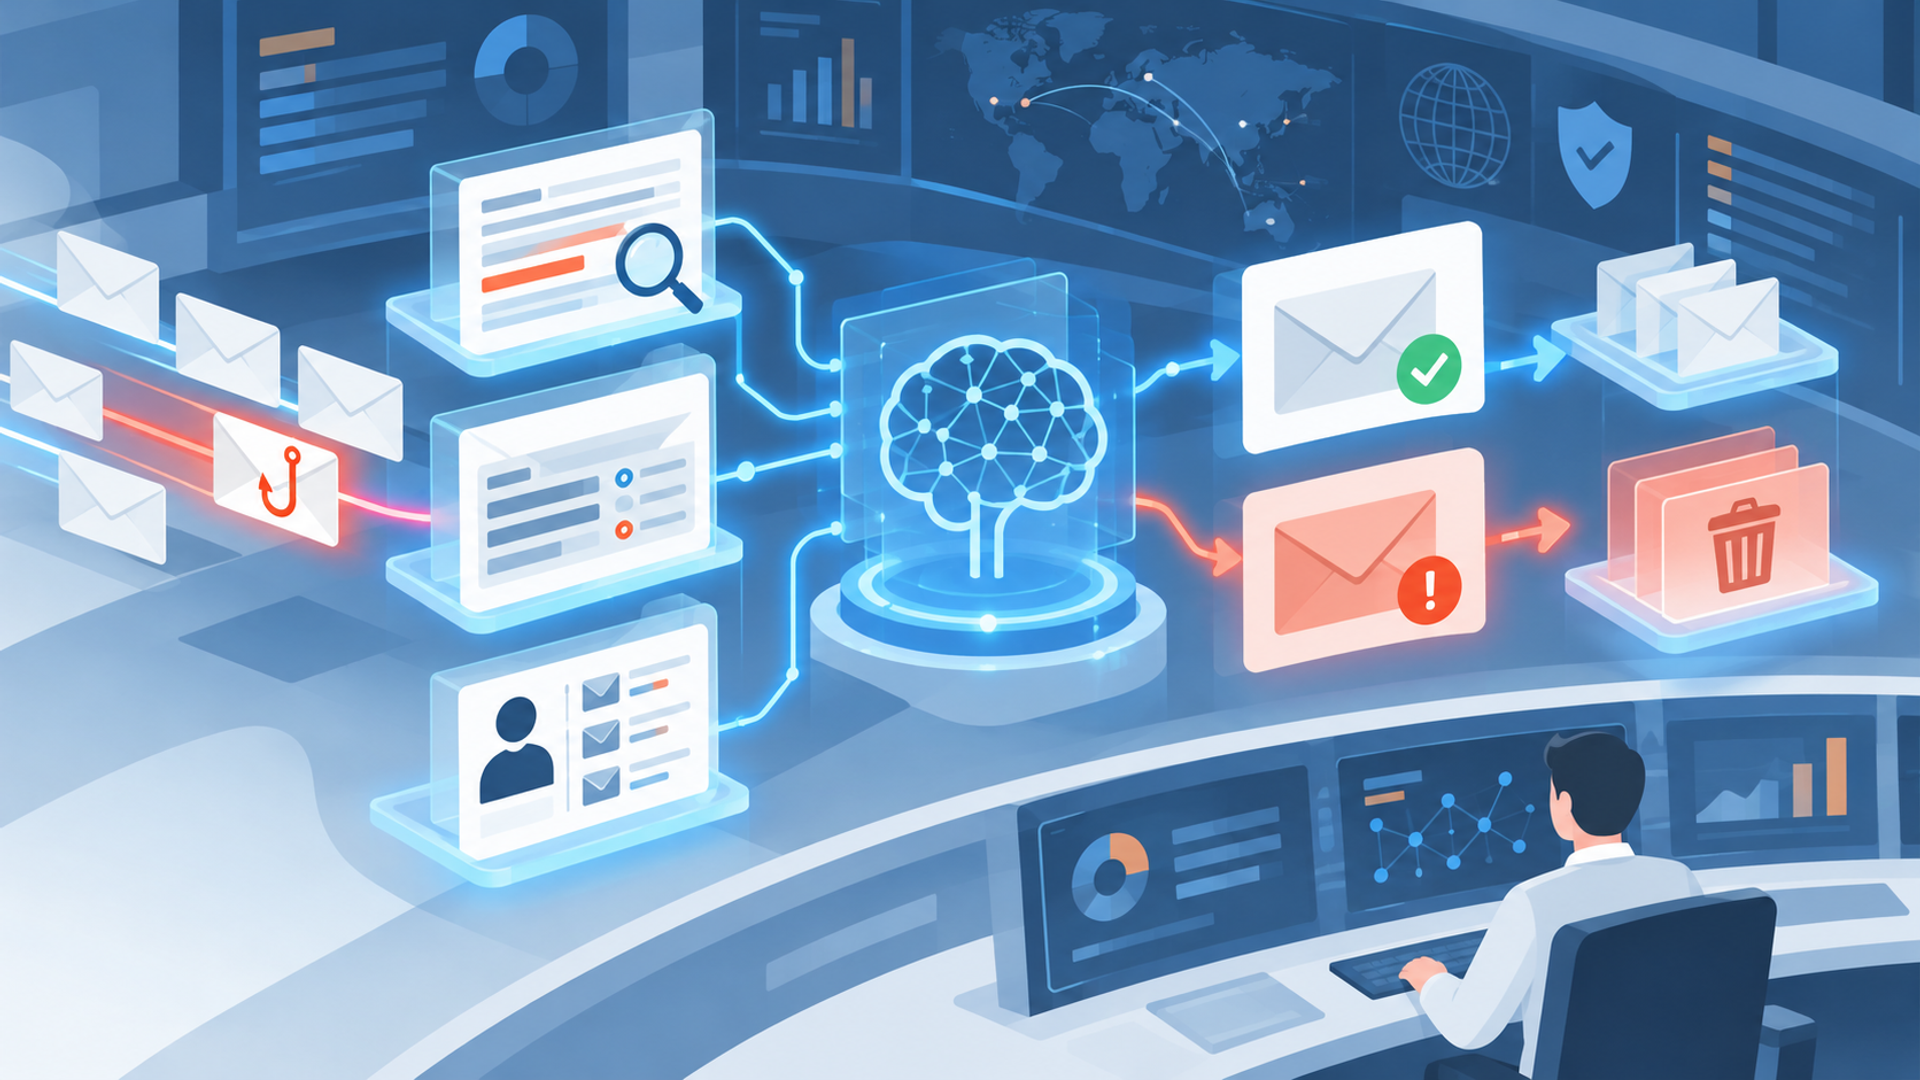
AIフィッシングメール検知には、本文の文脈解析、ヘッダーの確認、送信者や過去の通信履歴の分析などを利用する例があります。採用する技術や評価対象、判定後の処理は製品によって異なります。ここでは、公開された研究や公式資料をもとに代表的な仕組みを紹介します。
自然言語処理(NLP)による文脈解析
大規模言語モデル(LLM)を使い、メールの本文やヘッダーを解析して判定理由を出力する研究例があります。NTTが2024年4月に公開したChatSpamDetectorの研究紹介では、送信者名とアドレスの不一致、本文中の誘導、URLなどを評価しています。「至急」「アカウント停止」などの表現も、周囲の文脈と合わせて判断する材料になります。
文脈解析の導入により、既知の単語や定型文に一致しない未知のフィッシングを捉えられる可能性が高まります。ただし、研究段階で得られた計測性能がそのまま市販製品全般に当てはまるとは限りません。判定精度は使用モデルや評価データ、言語、設定値によって左右されるため、実際の社内メールや日本語業務文面を用いて誤検知・見逃し率をあらかじめ検証しておきましょう。
送信元ドメインと振る舞い分析の自動化
送信元の確認では、SPF、DKIM、DMARCによる認証結果や、送信者・受信者の履歴、振る舞いなどを組み合わせる実装例があります。Microsoftの公式解説では、送信ドメイン認証に加え、送信者の評判や履歴などの情報を使う仕組みを説明しています。認証に成功したメールでも、内容まで安全と保証されるわけではありません。
過去のやり取り履歴を分析し、送信者と受信者の関係性を総合評価するソリューションも登場しています。例えば、Check Pointの2022年版の公式資料では、メタデータや本文、過去の通信傾向を調べてなりすましリスクを判定すると説明しています。継続学習の仕組みやリスクスコアリング機能の有無、評価項目は製品ごとに精査することが欠かせません。導入を検討する際は、最新の公式ドキュメントで現行仕様を必ずチェックしてください。
従来型メールセキュリティフィルターとの違い
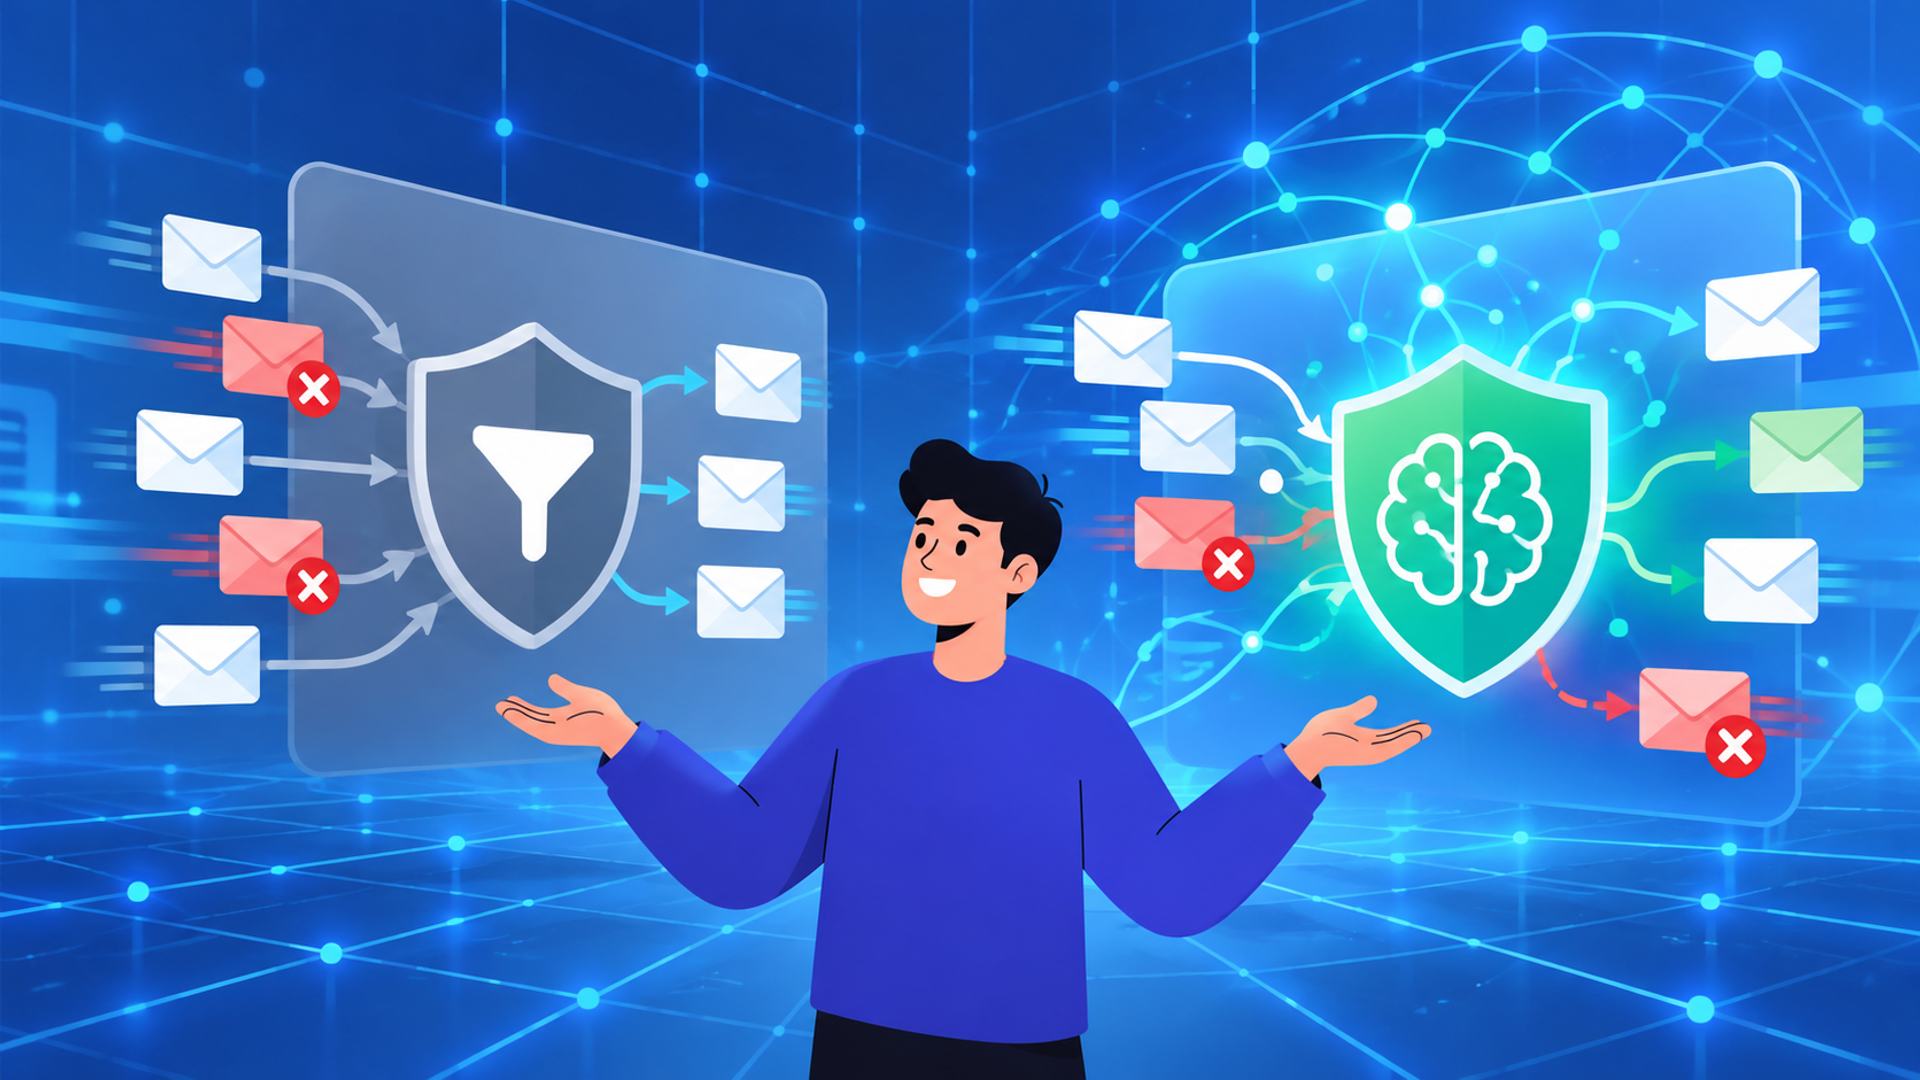
既知のルールやブラックリストによる判定に対し、AIによる文脈解析は、既知のパターンに一致しないフィッシングの検知を補完します。ただし、現在のメールセキュリティ製品には複数の技術を組み合わせたものがあり、「従来型」と「AI型」だけで機能や性能を分けることはできません。
未登録のURLや未知の文面を使うメールへの対応では、本文・ヘッダーの解析、URLのクリック時検査など、実際に備わる機能を比較します。未知のフィッシングを検知できる可能性と、未修正の脆弱性を悪用するゼロデイ攻撃への防御は別の論点です。脆弱性悪用には、ソフトウェアの更新管理や添付ファイル解析などの対策も必要になります。
AIを利用していても、見逃しや、正常な業務メールを誤って隔離する偽陽性は生じます。AI搭載の有無だけで、検知精度や誤検知率の優劣は判断できません。製品の評価データと運用条件を確認し、自社環境で効果と業務への影響を検証しましょう。
フィッシングメール検知ツールの選定における3つの比較ポイント
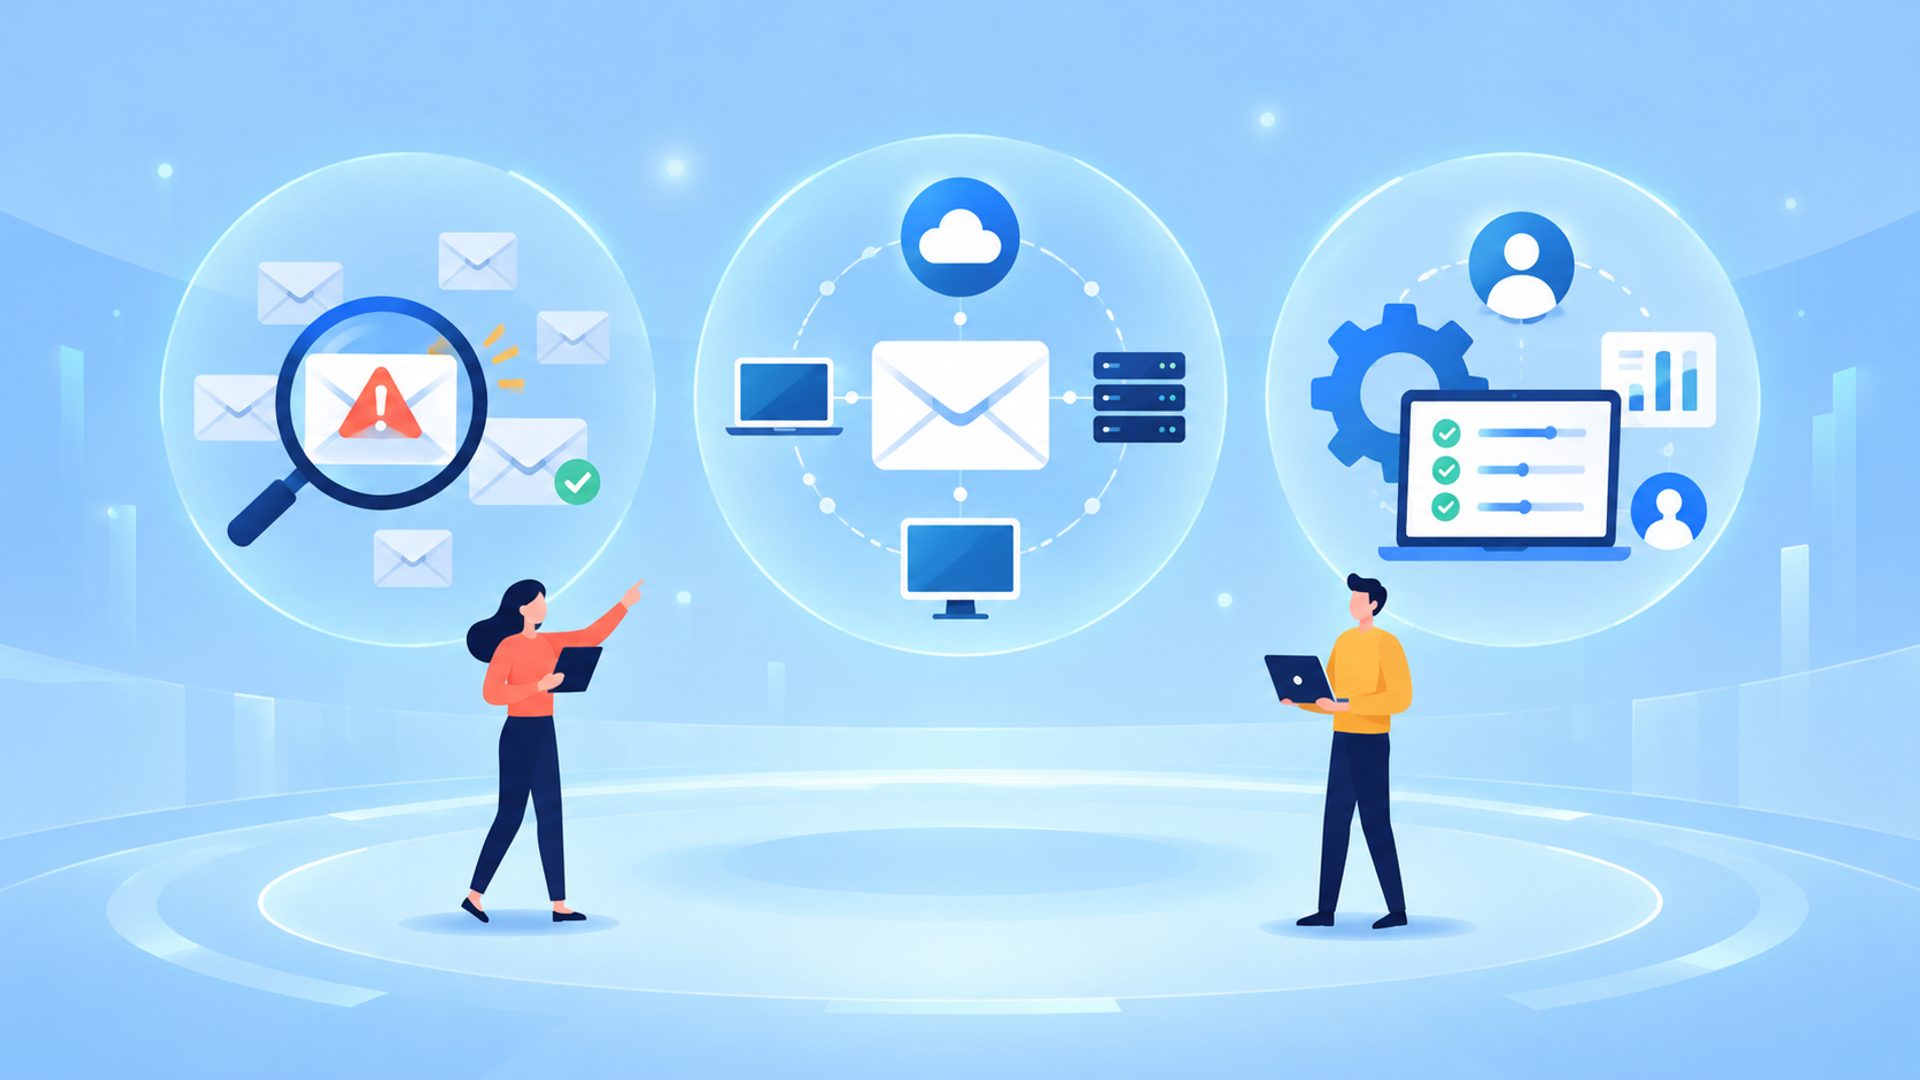
ツールの選定では、検知精度と誤検知の少なさ、既存メール環境との連携性、管理運用にかかる負荷を軸に比較検討を進めます。以下は構成や機能の比較例です。分類は重なる場合があり、実際の搭載機能や対応範囲は製品ごとに異なります。
| 構成・連携方式の例 | 主な対象 | 特徴 | 確認ポイント |
|---|---|---|---|
| AI検知機能付きクラウドメールセキュリティ | クラウドメールを全社で保護したい組織 | API連携や本文・ヘッダー解析などを備える製品がある | 必要権限、メールフロー設定、受信前・受信後の検査、隔離までの時間 |
| メールセキュリティゲートウェイ | メール配送経路での検査・制御を検討する組織 | 配送経路上でメール本文・添付ファイル・URLなどを検査する構成がある | 検査対象、MXレコードや配送経路の変更、隔離方法、障害時の挙動 |
| エンドポイント連携型AI検知ソリューション | 端末側の保護とメール対策を連携したい組織 | 端末側の挙動とメール検知の連動を図る構成がある | 対応端末、動作負荷、連携範囲、管理者への通知仕様 |
Webプロキシを活用したアクセス時のURL検査・遮断機能は、メール配送ラインでの検知を補強する別レイヤーの対策として評価しておきます。MicrosoftのセキュアWebゲートウェイの解説なども参照しつつ、検査対象や発動タイミング、暗号化通信(HTTPS)の復号対応など、製品ごとの防護範囲を整理しておきましょう。
1. 誤検知率の低さと検知精度のバランス
脅威を見逃す偽陰性を抑えることは必須ですが、正常な業務メールを誤って隔離してしまう偽陽性が多発すると業務が停止しかねません。ツールを選定するフェーズでは、実際の運用環境でトライアル(PoC)を実施し、誤検知率や実務への支障の有無を検証するプロセスが欠かせません。検証期間やテスト対象のメール、判定しきい値を適切にそろえ、自社特有の業界用語や日本語文面での挙動まで網羅して評価してください。
実環境のPoCだけでは、検知されなかった攻撃を十分に把握できない場合があります。あわせて、安全な検証環境で正常・攻撃の正解ラベルが付いた検証用メールを用い、攻撃メールの検知率と正常メールの誤検知率を分けて評価しましょう。
AIがどのような理由で不審と判断したのか、管理画面で根拠を確認できるかも比較します。理由が表示されても、その説明自体が正しいとは限らないため、元のメールや認証結果を確認し、隔離の解除や判定の見直しができる運用を整えましょう。
2. 既存メール環境(Microsoft 365/Google Workspace)との連携性
Microsoft 365やGoogle Workspaceとの連携手法として、Check Pointの2022年版の公式資料では、MXレコードの変更が不要なAPI連携と、APIを介したインライン保護の仕様が紹介されています。ただし、APIによる接続方式と、受信前・受信後という検査タイミングの概念は区別して捉えるべきです。契約前には必ず最新の公式資料を照会し、現行製品の正確な適用条件をチェックしておきましょう。
受信箱へ届く前に検査を完了するインライン構成と、配信完了後に非同期で検査・隔離する構成とでは、エンドユーザーが危険なメールを開封できるタイムラグに差が生じます。MXレコード変更の要否、要求されるAPI権限、設定するメールフロールール、受信から隔離完了までの遅延、障害発生時のバックアップ挙動などを比較表にまとめておきましょう。MX変更不要の製品であっても、既存のメールインフラへの遅延や影響が皆無になるとは限らない点に注意が必要です。
3. 運用負担を軽減する隔離・通知機能の自動化
危険度に応じてメールを自動隔離し、受信者に分かりやすい警告バナーを表示する機能があるかを確認します。問い合わせや確認作業への影響は運用によって変わるため、警告の内容、通知先、利用者が取るべき行動まで評価しましょう。
管理者が1件ずつ確認する手作業を減らす自動レスポンス機能も比較対象です。誤隔離時の解除、管理者による承認、対応履歴の確認まで含め、少人数でも無理なく運用できる設計になっているかチェックしてください。
組織で実践すべきメールセキュリティ対策の全体像
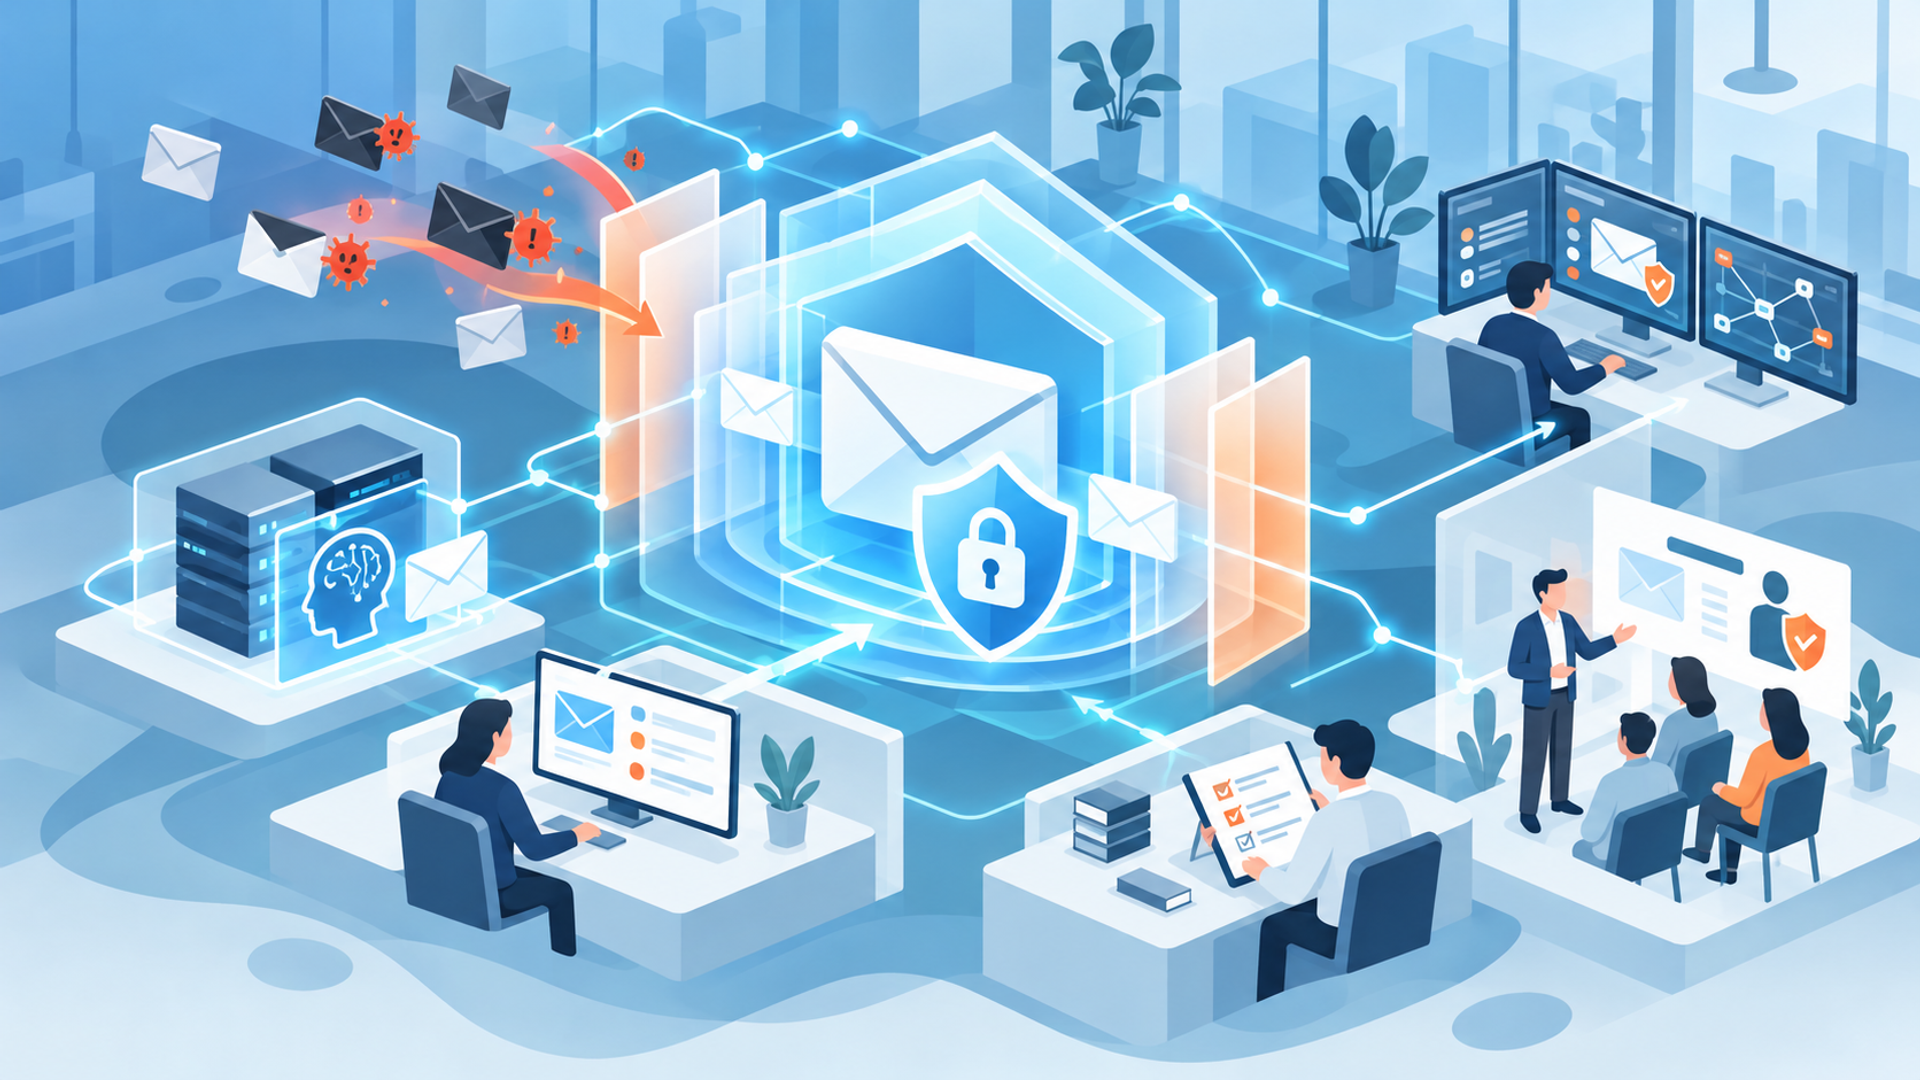
AI検知システムを導入するだけでなく、組織内での運用ルール策定や社員の不審メール判断をバックアップする体制の構築を同時に進めましょう。ツールによる機械的チェックと人間による確認を幾重にも重ねることで、万が一次世代の攻撃が突破してきた場合でも被害を最小限に抑える多層防御が完成します。
利用者認証では、多要素認証(MFA)で不正アクセスのリスクを低減します。ただし、方式によっては中間者型のAiTMフィッシングで認証後のセッションを窃取される場合があります。Microsoftが2022年7月に公表した調査・対策解説を参考に、FIDO2/WebAuthnなどのフィッシング耐性のある認証を優先し、条件付きアクセスや不審なセッションの監視・失効も組み合わせます。
一方、SPF・DKIM・DMARCは送信ドメインの認証を担う技術です。適切な設定と運用でドメインのなりすましリスクを低減しますが、偽サイトへの認証情報入力やセッション窃取を直接防ぐものではありません。Microsoftの送信ドメイン認証の解説で各技術の役割を確認し、利用者認証と分けて設計しましょう。
組織的対策としては、振込先の変更や高額な契約要求が届いた際に「メール以外の別ルートで必ず確認する」承認フローを明文化します。システム・組織ルール・人的リテラシーの3つをバランスよく強化することが組織防衛の基本です。
メール受信者が気をつけるべき運用上の確認フロー
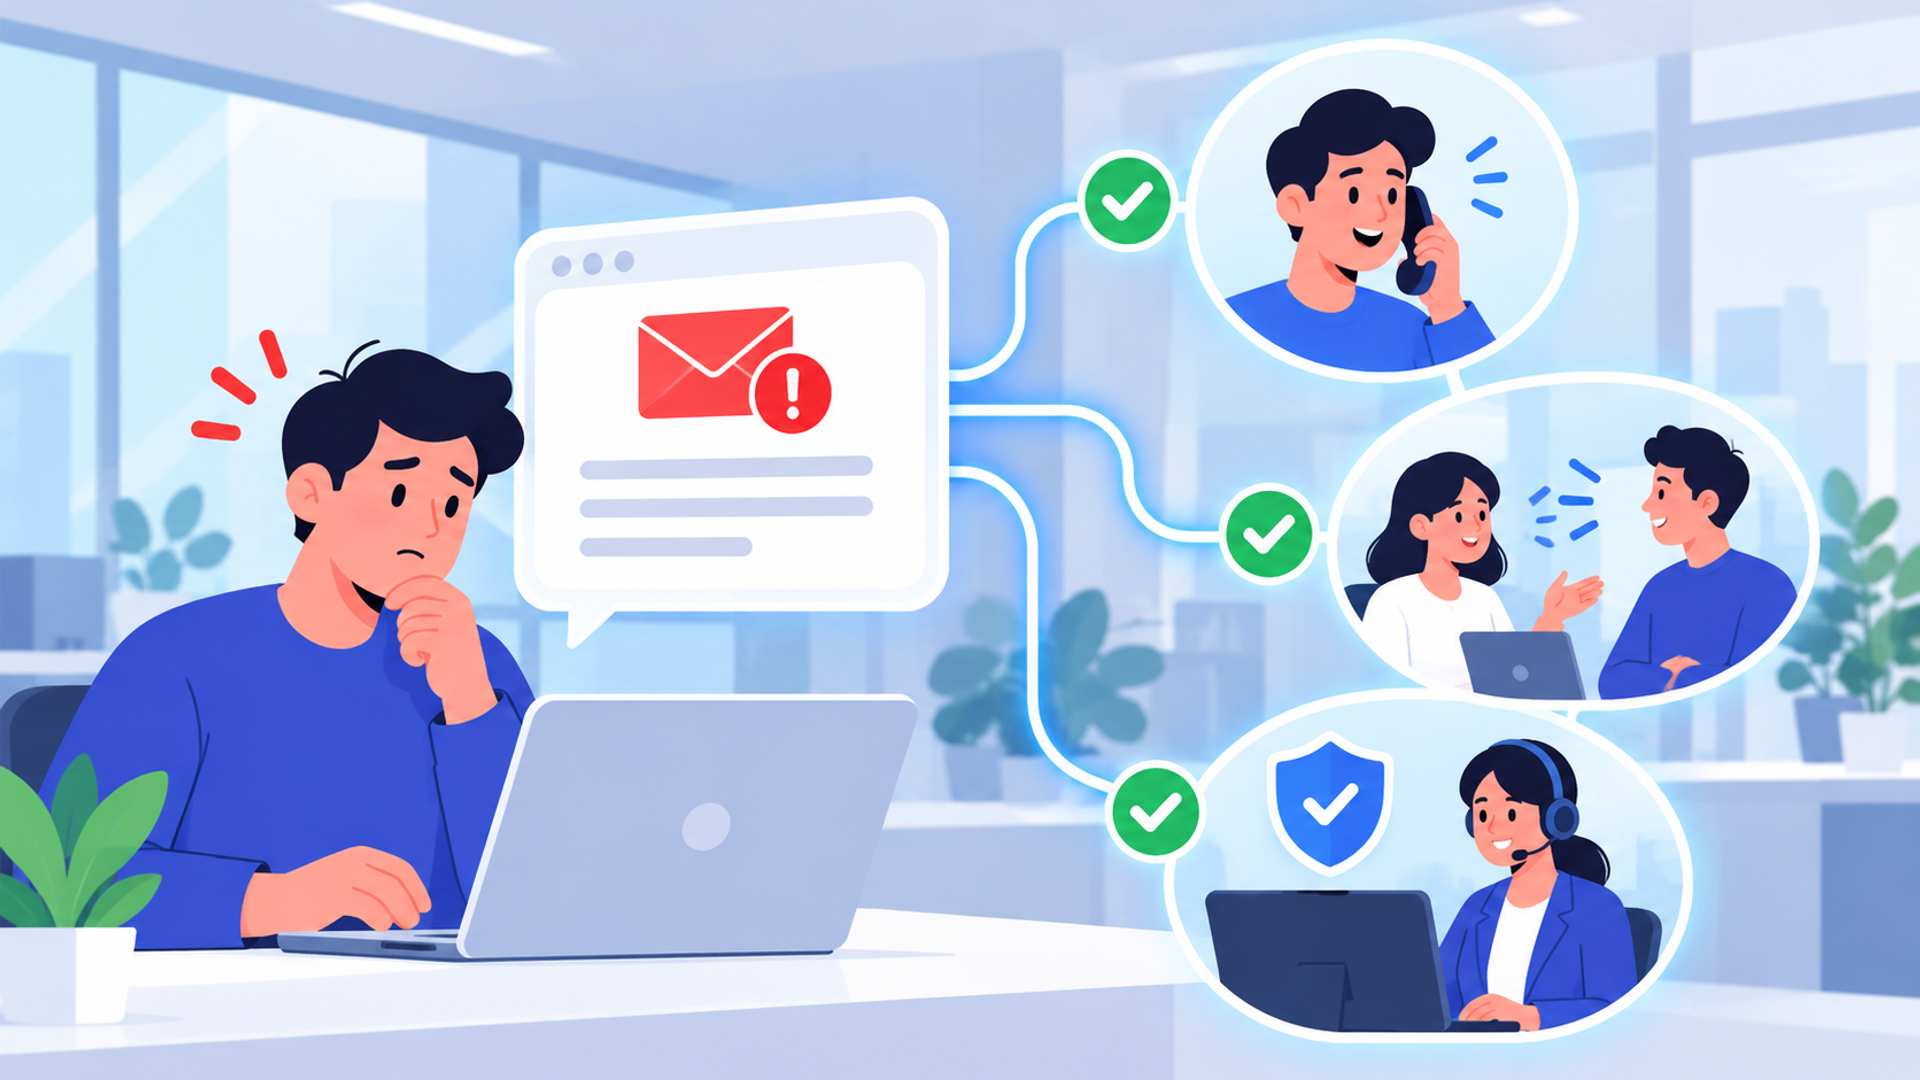
不審なメールに遭遇した場合は、文面内の連絡先に頼らず、別チャネルで事実確認を行う手順を標準化しておきましょう。受信者個人の判断だけに任せず、組織で定めた報告・相談ルートをすぐ使える運用にします。
確認フローを発動させるトリガーとして、「緊急の送金依頼」「パスワード再設定の警告」「振込先口座の変更指示」の3点を例に定めます。これらを含むメールは操作の前に確認し、それ以外でも不審な点があれば報告できるルールを周知しましょう。
該当するメールが届いた場合、受信者は文面記載の電話番号やリンクを使わず、既存の社内名簿にある電話番号や既知のチャットツールで相手に直接事実確認を取ります。FBIのBEC対策解説でも、相手から提示された番号に頼らず連絡先を確認し、支払い依頼や口座番号の変更を相手に確認するよう勧めています。疑わしいと判断した段階で速やかに報告できるよう、運用上の工夫として情シス部門へ1タップで一次報告できる仕組みを検討しましょう。認証情報を入力した場合などの緊急連絡手順も決めておきましょう。
今後のフィッシング対策におけるAI活用の展望
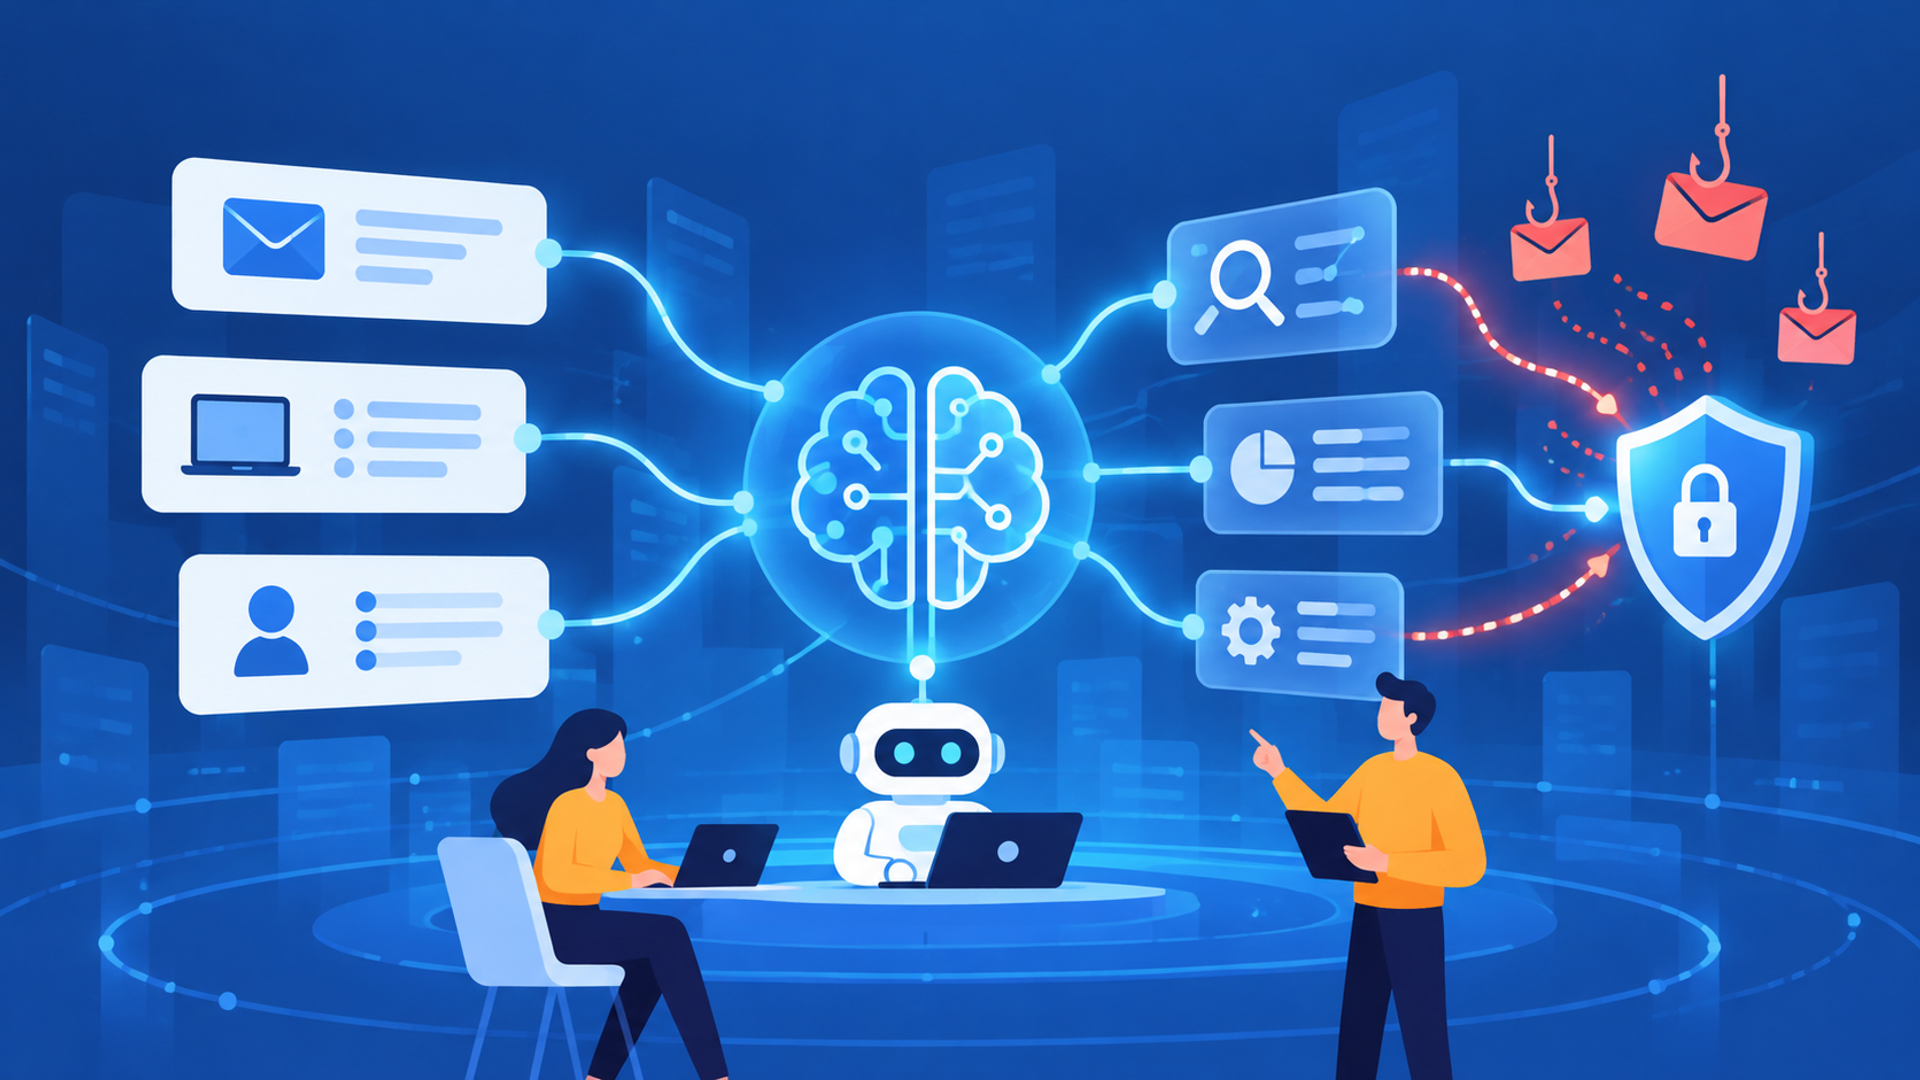
今後のAI活用においては、メール本文や送信元情報だけでなく、端末ログや認証ログを横断分析し、インシデント調査や初期対応を自律的にサポートする運用が期待されます。ソリューションの検討時には、検知スピードのみならず、判定に至った理由が可視化されているか、管理者が誤判定のフィードバックやポリシー調整を行える仕様になっているかを評価軸に入れてください。
最新の脅威インテリジェンスを自動共有して防御ルールに即座に反映させる仕組みも有力な選択肢です。ただし、送信されるデータ範囲、情報反映にかかるタイムラグ、データの二次利用規定はベンダーごとに大きな隔たりがあります。自社メールのログや本文がどの範囲まで社外へ送信されるのか、ガバナンス基準に照らして精査しておきましょう。個人情報の取り扱いについては個人情報保護委員会の生成AIサービス利用時の注意喚起、著作権の範囲については文化庁のAIと著作権に準拠して判断することをおすすめします。
また、メールに加えてチャットやSMS、音声通話を使う誘導も想定し、チャネルをまたぐ確認フローを整えることが大切です。AIによる監視の範囲は製品ごとに異なるため、対応するチャネルと検査対象を確認し、自社の業務に合わせて対策を組み合わせましょう。
AX CAMPなら現場成果につながるAI活用人材を育成できます
AIを業務で効果的に活用するには、基礎知識を修得した上で現場の課題を具体的な運用手法へと落とし込める人材の育成が不可欠です。株式会社AXが提供する法人向けAI研修「AX CAMP」は、単に受講を完了させることではなく、実際の業務現場で成果を生み出すことをゴールに掲げた伴走型プログラムです。
AX CAMPは、完全オンラインで受講可能な法人向けAI研修サービスです。14時間のeラーニングと具体的なAI化計画のプランニング、さらに半年〜年間の伴走支援を組み合わせ、知識習得から実務活用へつなげます。
プログラミング不要でPCの基本操作から受講でき、AI顧問として業務課題の分解から実務への落とし込みまで伴走します。受講中に作成したAIツールを、そのまま業務で活用できる状態を目指します。
AI活用人材の育成と業務改善に関する関連事例として、株式会社JIMOSでは、2026年6月公開の事例の時点で、役員・管理職から実務者層へと3段階で展開する取り組みを進めています。部門長以上の受講後、マネージャー層が受講中で、実務者層への展開を今後の取り組みとして位置付け、組織全体でAIを活用する土台づくりを進めています。
また、Route66株式会社の導入事例では、記事原稿の執筆に最大24時間かかっていた業務について、AIによる原稿出力が10秒になったと報告されています。10秒はAIの出力時間であり、画像準備・挿入・装飾などを含む記事制作全体の作業時間を示すものではありません。
これらはAIの実務活用に関する事例です。自社の業務課題の整理やAI活用人材の育成を進めたい企業は、AX CAMPの導入をご検討ください。


法人向けAI研修
AX CAMP 無料資料
まとめ:AIによるフィッシングメール検知を導入して組織の防衛力を強化しよう
AIによるフィッシングメール検知は、本文やヘッダー、送信者の情報などを解析し、既存の防御を補完する選択肢です。製品によって機能と性能が異なるため、自社環境で見逃し・誤検知を検証し、運用ルールや社員教育と組み合わせましょう。
「違和感のある日本語」だけを基準にすると、自然な文面の攻撃メールを見落とすおそれがあります。文脈解析や振る舞い分析に加え、クリック時のURL検査、フィッシング耐性のある認証、送信ドメイン認証など、役割の異なる対策を組み合わせることが大切です。
セキュリティツールの導入にとどまらず、防衛網をすり抜けた脅威に直面した際の報告・連絡フローを定め、社員一人ひとりが不審な依頼内容を冷静に見極められる環境を整えてください。自社に必要なテクノロジーへの投資と社内人材の育成バランスを見極めながら、変化するサイバー攻撃の傾向に合わせて防御体制をブラッシュアップし続けましょう。
法人向けAI研修
AX CAMP 無料資料
