「社内で生成AIを導入したいけれど、情報漏洩などのセキュリティ面が不安」「従業員がどのAIツールにアクセスしているか把握しきれていない」とお悩みではありませんか?AIの利便性を活かしつつ組織の安全を守るためには、利用者やデータに応じたアクセス権の設定と、関連するセキュリティ対策を組み合わせるアプローチが欠かせません。
本記事では、AIアクセス権管理の基礎知識から、重要視される背景、具体的な導入手順までを分かりやすく解説します。自社に合ったAI運用体制を構築するための参考にしてください。
法人向けAI研修
AX CAMP 無料資料
AIにおけるアクセス権の管理とは?生成AI時代に求められるセキュリティの基本
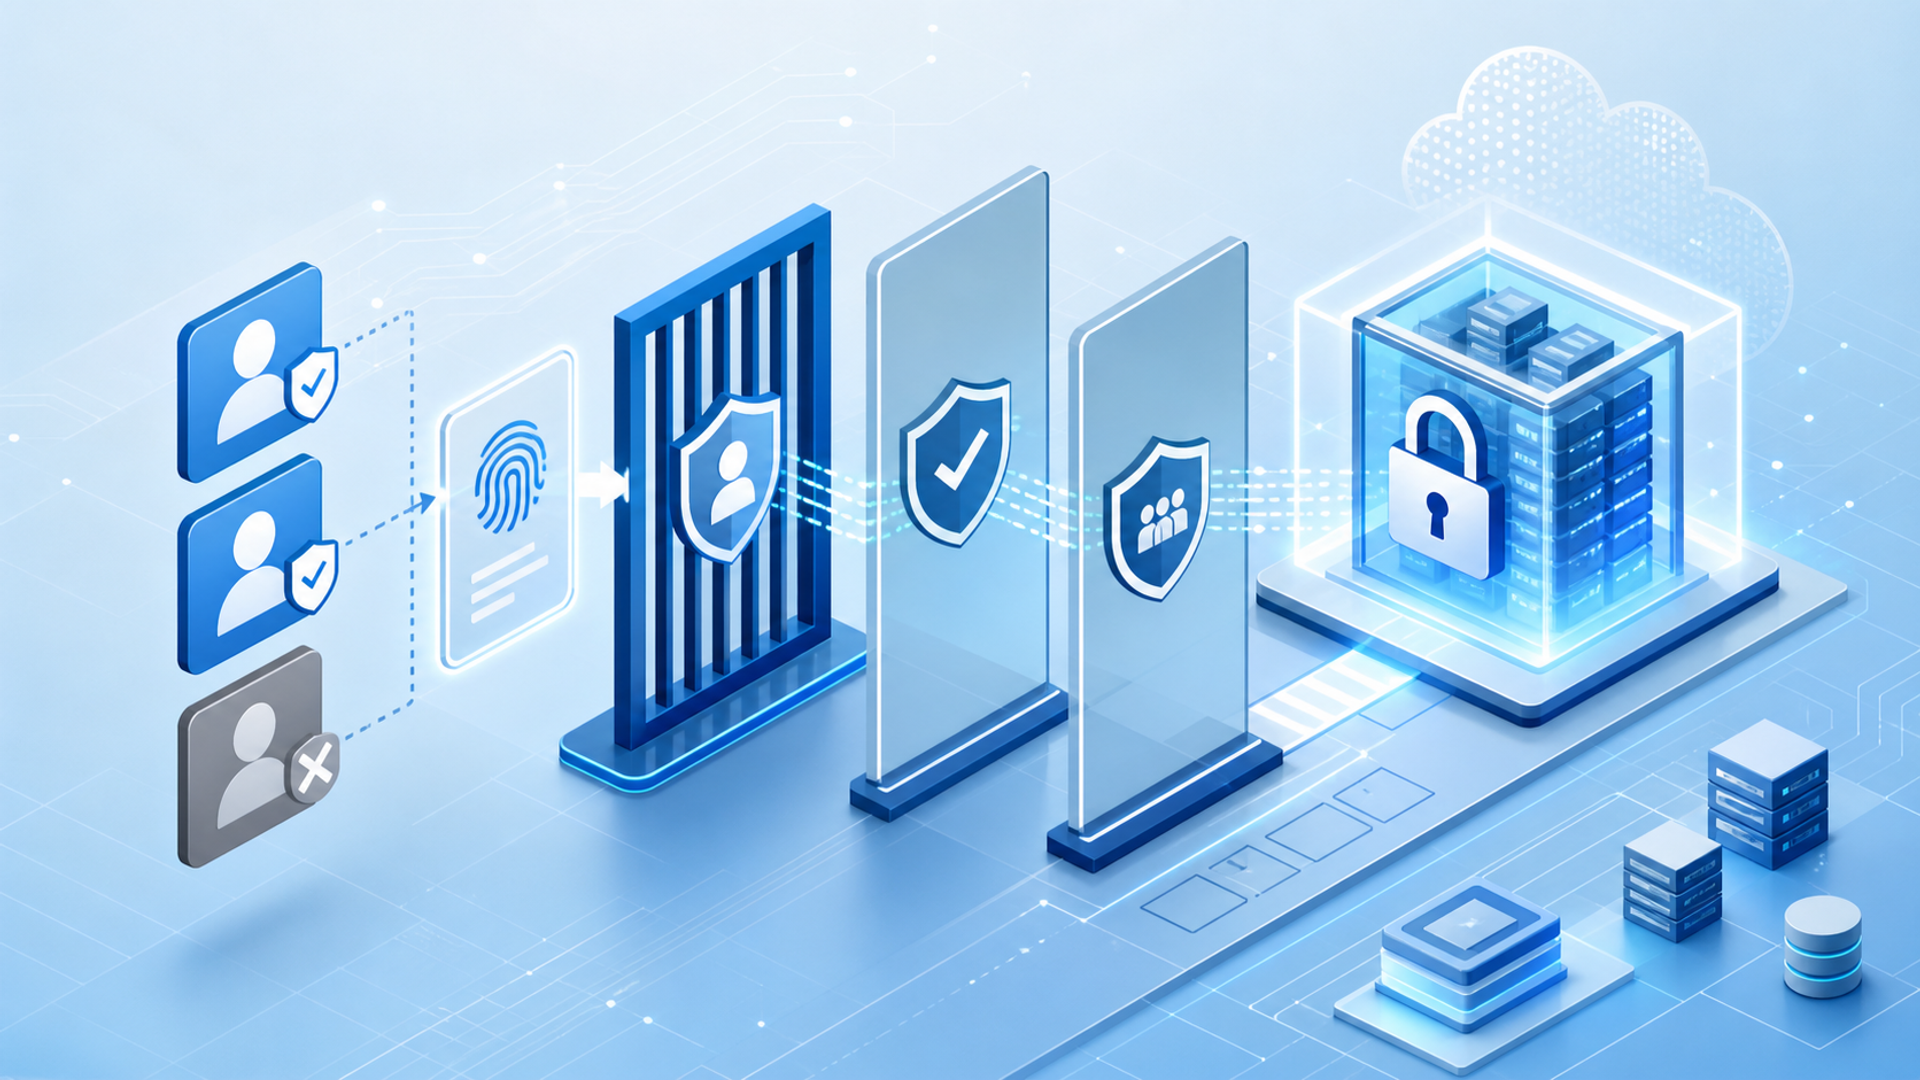
AIアクセス権管理とは、社内のユーザーやグループに応じて、利用できる生成AI、モデル、機能、データへの権限を設定・管理する取り組みです。プロンプトのフィルタリング、出力制御、未許可サービスの検知・遮断まで必要な場合は、アクセス権管理に加えて、IdP・IAM、CASB・SSE、DLP、AIゲートウェイ、各AIサービスの管理機能などを組み合わせます。
従来のアクセス権管理では、特定のフォルダやファイルに対して「閲覧可能」「編集可能」といった権限を付与するのが一般的でした。生成AIの利用では、こうしたユーザー権限に加え、どのようなデータをAIに送信できるか、利用状況をどのように記録・監視するかといった動的なプロセス設計まで踏み込むことが求められます。
例えば、機密性の高いソースコードや顧客情報の入力を検知するフィルタリング機能を追加したり、特定の部署だけが特定のAIモデルを利用できるように権限を設定したりします。複数のAIツールを利用する場合は、既存のID管理や各サービスの管理機能を連携させ、可能な範囲で管理方法を統一しておくと運用負荷を抑えられます。
生成AIの利用においてアクセス権の管理が重要視される理由
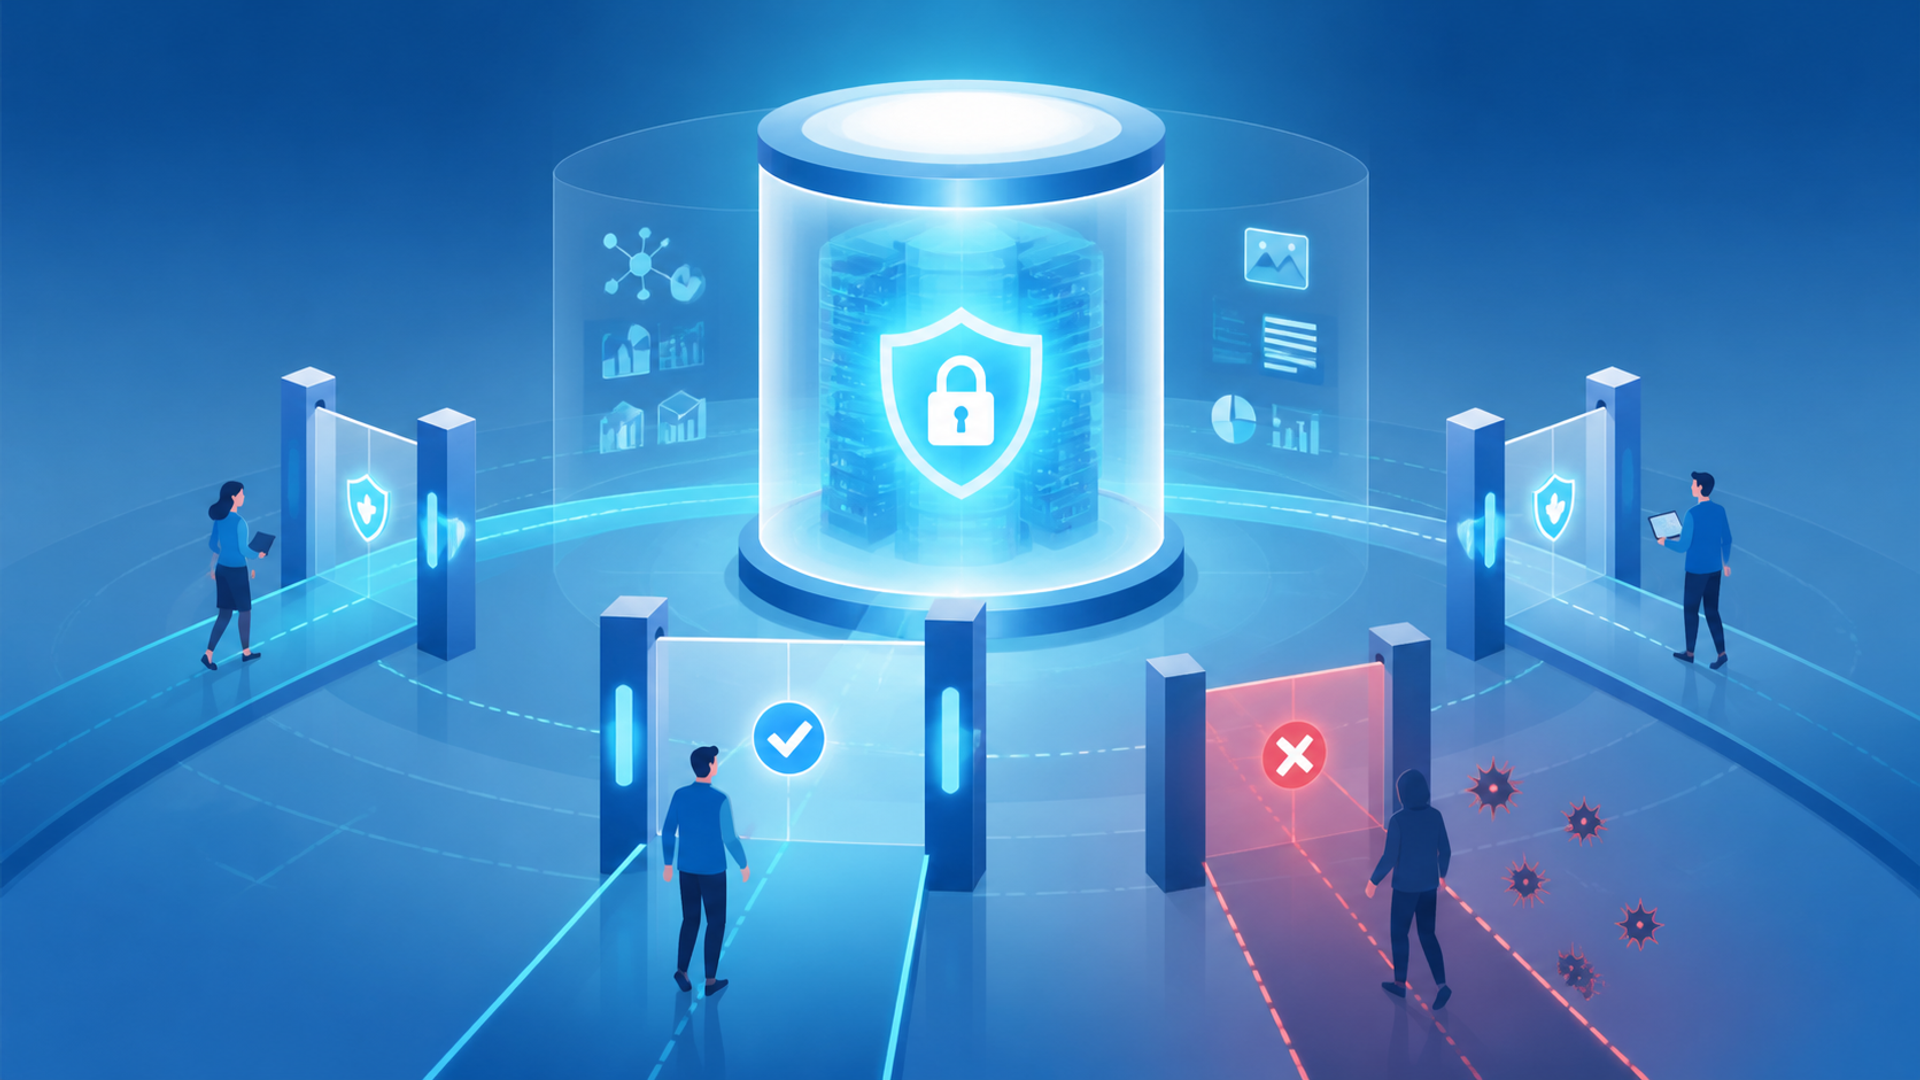
生成AIを業務で利用する際にAIアクセス権管理が重要となるのは、情報漏洩や不正利用などのリスクを低減するためです。適切な管理が行われていない場合、企業の信頼を損なうトラブルに発展する恐れがあります。
機密データや個人情報の漏洩リスクを防止するため
従業員が生成AI of プロンプトに、顧客の個人情報や自社の未公開データを入力してしまうリスクがあります。入力データの保存や学習利用の条件は、サービス、契約プラン、設定、オプトアウトの有無によって異なるため、利用規約や管理設定を確認しなければなりません。また、学習への利用と第三者への情報漏洩は同じものではありませんが、機密情報を安易に入力させない運用ルールを徹底しましょう。個人情報の扱いは個人情報保護委員会の生成AIサービス利用時の注意喚起、著作権は文化庁のAIと著作権も確認してください。
対策として、特定の機密データにアクセスできるユーザーを限定したうえで、DLPやAIゲートウェイなどを用いてプロンプト内の機密情報を検知・遮断する方法があります。ただし、誤検知や検知漏れの可能性もあるため、アクセス制御だけに頼らず、入力ルールの策定や従業員教育、ログ監査を組み合わせる多層的な防御が効果的です。
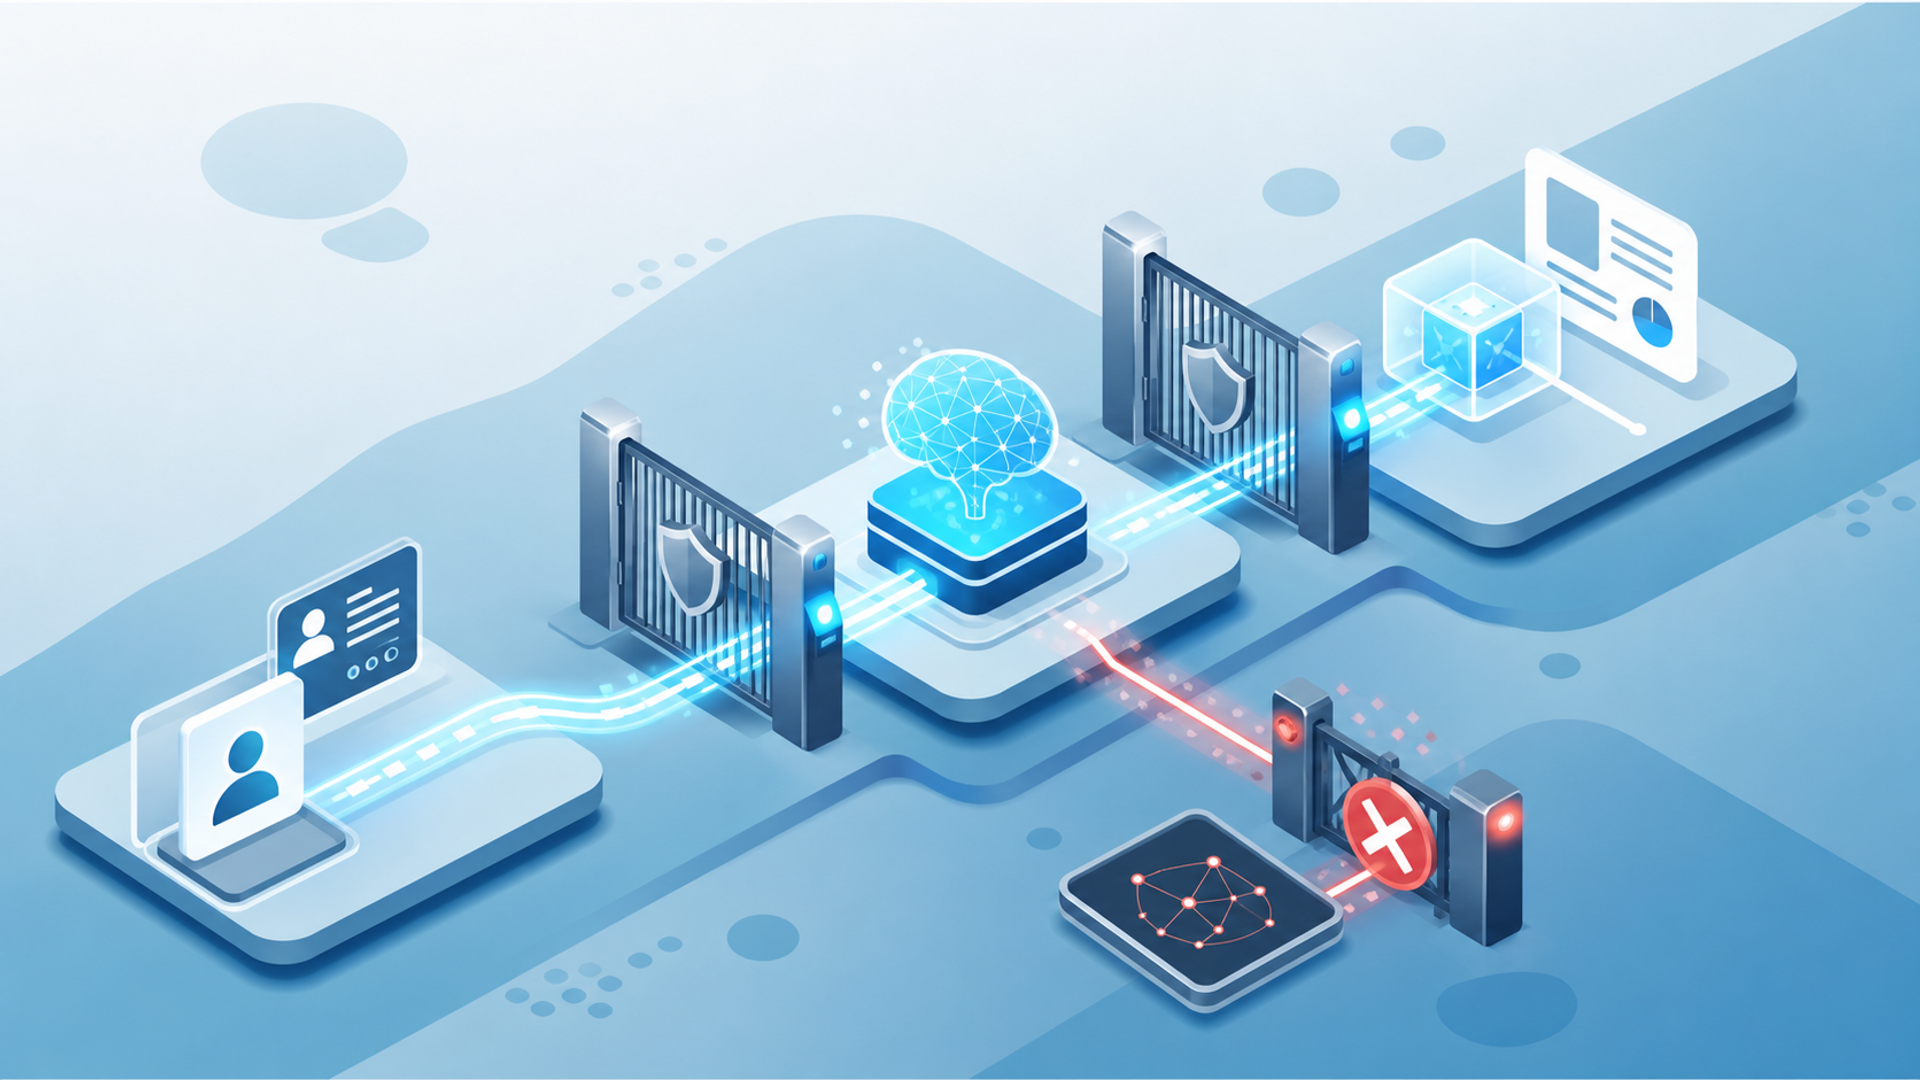
シャドーAIによる不正なアクセスを検知・制限するため
シャドーAIとは、企業の管理部門が把握していない、従業員が個人契約などで利用している未許可のAIサービスを指します。管理の目が届かない場所でAIが使われると、どのようなデータが送信されているか把握できず、セキュリティ上のリスクとなります。
管理下のネットワークや端末では、CASB・SSEなどの仕組みやアクセスログを活用し、未許可のAIサービスへのアクセスを検知・制限する体制を整えられます。ただし、私物端末やモバイル回線、未検知のサービス、設定不備などによる回避経路もあるため、技術的な制御だけでデータ流出を完全に防ぐことは困難です。許可サービスの明示、利用ルールの周知、端末管理、継続的な監査を組み合わせてリスクを低減します。
法人向けAI研修
AX CAMP 無料資料
安全なAI活用を支える主な制御対象とアクセスの仕組み
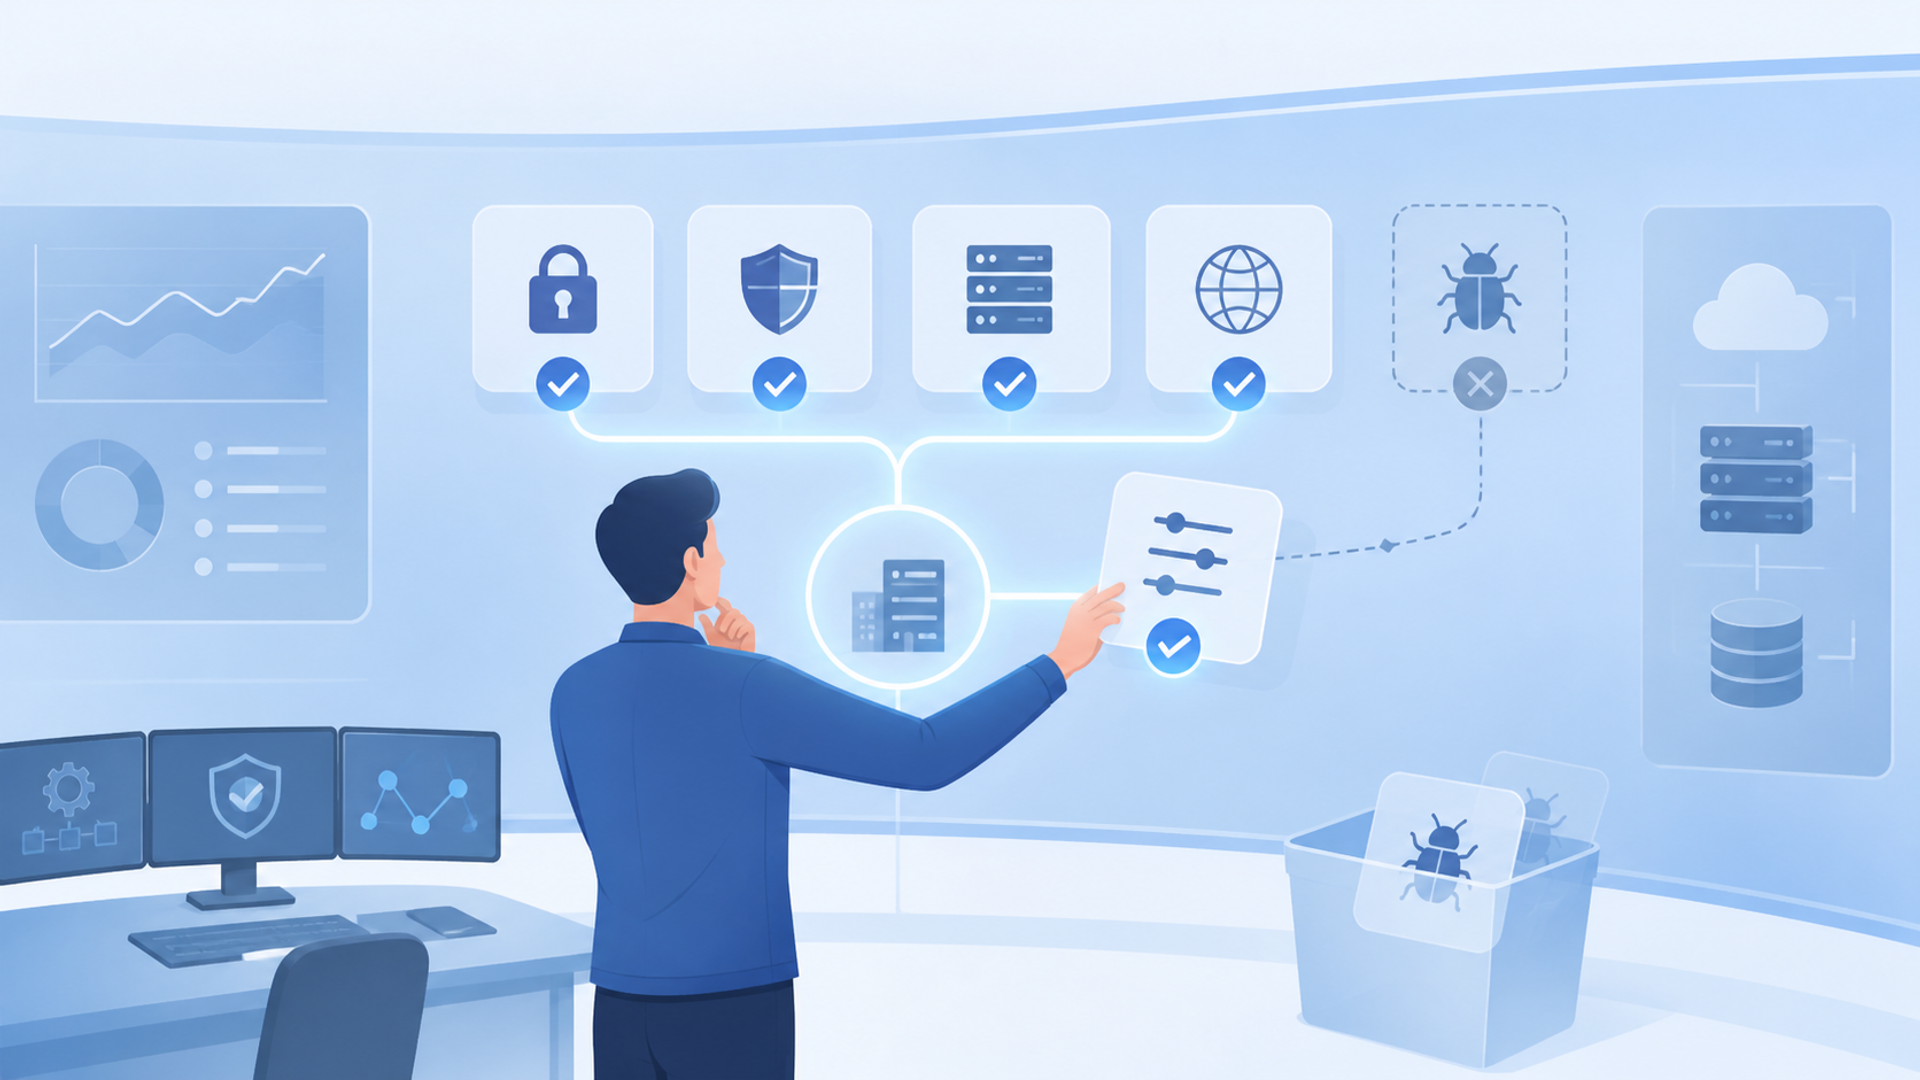
安全なAI活用を進めるためには、誰が、どのAIを、どのように使えるかを整理し、必要な制御を組み合わせます。ユーザー単位の権限設定はIdP・IAMや各サービスの管理機能、データの入出力制御はDLPやAIゲートウェイ、未許可サービスへの接続制御はCASB・SSEなどが主な選択肢です。
ユーザーやグループごとの利用権限の割り当て
企業の組織構造に合わせて、役職や部門ごとに必要なアクセス権限を割り当てます。例えば、個人情報を扱う人事部や、機密性の高いソースコードを扱う開発部には、会社が利用条件を確認して承認したAI環境へのアクセスを付与します。
一方で、一般的な業務を行う部門には、業務上必要なAIモデルだけを利用可能にするなど、最小権限の原則に基づいた設計を行います。これにより、アカウントの乗っ取りや不正利用が発生した場合の影響範囲を限定しやすくなります。
利用可能なAIモデルやアプリケーションの制限
社内で利用を許可するAIモデルやアプリケーションは、各サービスの管理機能やAIゲートウェイなどを用いて制御します。契約条件やデータの取り扱いを確認した外部サービスや、社内向けに構築したAI環境を利用対象として指定します。
検証されていない外部のAIツールや、データの取り扱いが確認できないサービスへの接続は、管理下の端末やネットワークで必要に応じて制限します。制御できる範囲は製品や利用環境によって異なるため、例外経路の確認や定期的な設定の見直しも欠かせません。

自社に最適な管理ツールやソリューションを選ぶ基準
AIアクセス権管理に必要なツールやソリューションを選ぶ際は、既存システムとの連携性と運用負荷を重視します。単一の製品ですべてを管理できるとは限らないため、自社が制御したい対象を整理したうえで、必要な機能を組み合わせる視点が求められます。
| 選定基準 | 主な対象 | 特徴 | 確認ポイント |
|---|---|---|---|
| IdP連携型 | 既にMicrosoft Entra IDなどを導入している企業 | 既存のユーザーアカウントやグループ情報を活用して権限を制御できる。 | 現在利用しているID管理システムと同期できるか。 |
| ゲートウェイ型 | 複数の外部AIサービスを併用している企業 | 社内環境とAIサービスの間で、プロンプトの監視やフィルタリングを行う。 | ログの取得範囲や機密情報の検知精度、対象外となる通信経路を確認できるか。 |
| プラットフォーム内包型 | 特定のAIツール(kintoneやBoxなど)を中心に利用する企業 | 各ツールの管理画面から、AI機能の有効化やユーザー制限を直接設定できる。 | ツールごとの権限設定が分散し、管理が煩雑化しないか。 |
ツールを選定する際は、まず自社が現在利用しているID管理システム(IdP)と連携できるかを確認しておきましょう。既存のグループ設定を引き継げれば、導入時の設定作業や、人事異動に伴う権限変更の手間を削減しやすくなります。
また、利用状況を確認できるログ機能や、プロンプトに機密情報が含まれていた場合に警告するフィルタリング機能の有無も選定基準となります。検知対象や精度、管理画面の操作性(UI/UX)、設定変更のしやすさをテストし、長期的に運用できるかを判断します。

セキュリティ体制を構築するための具体的な導入手順
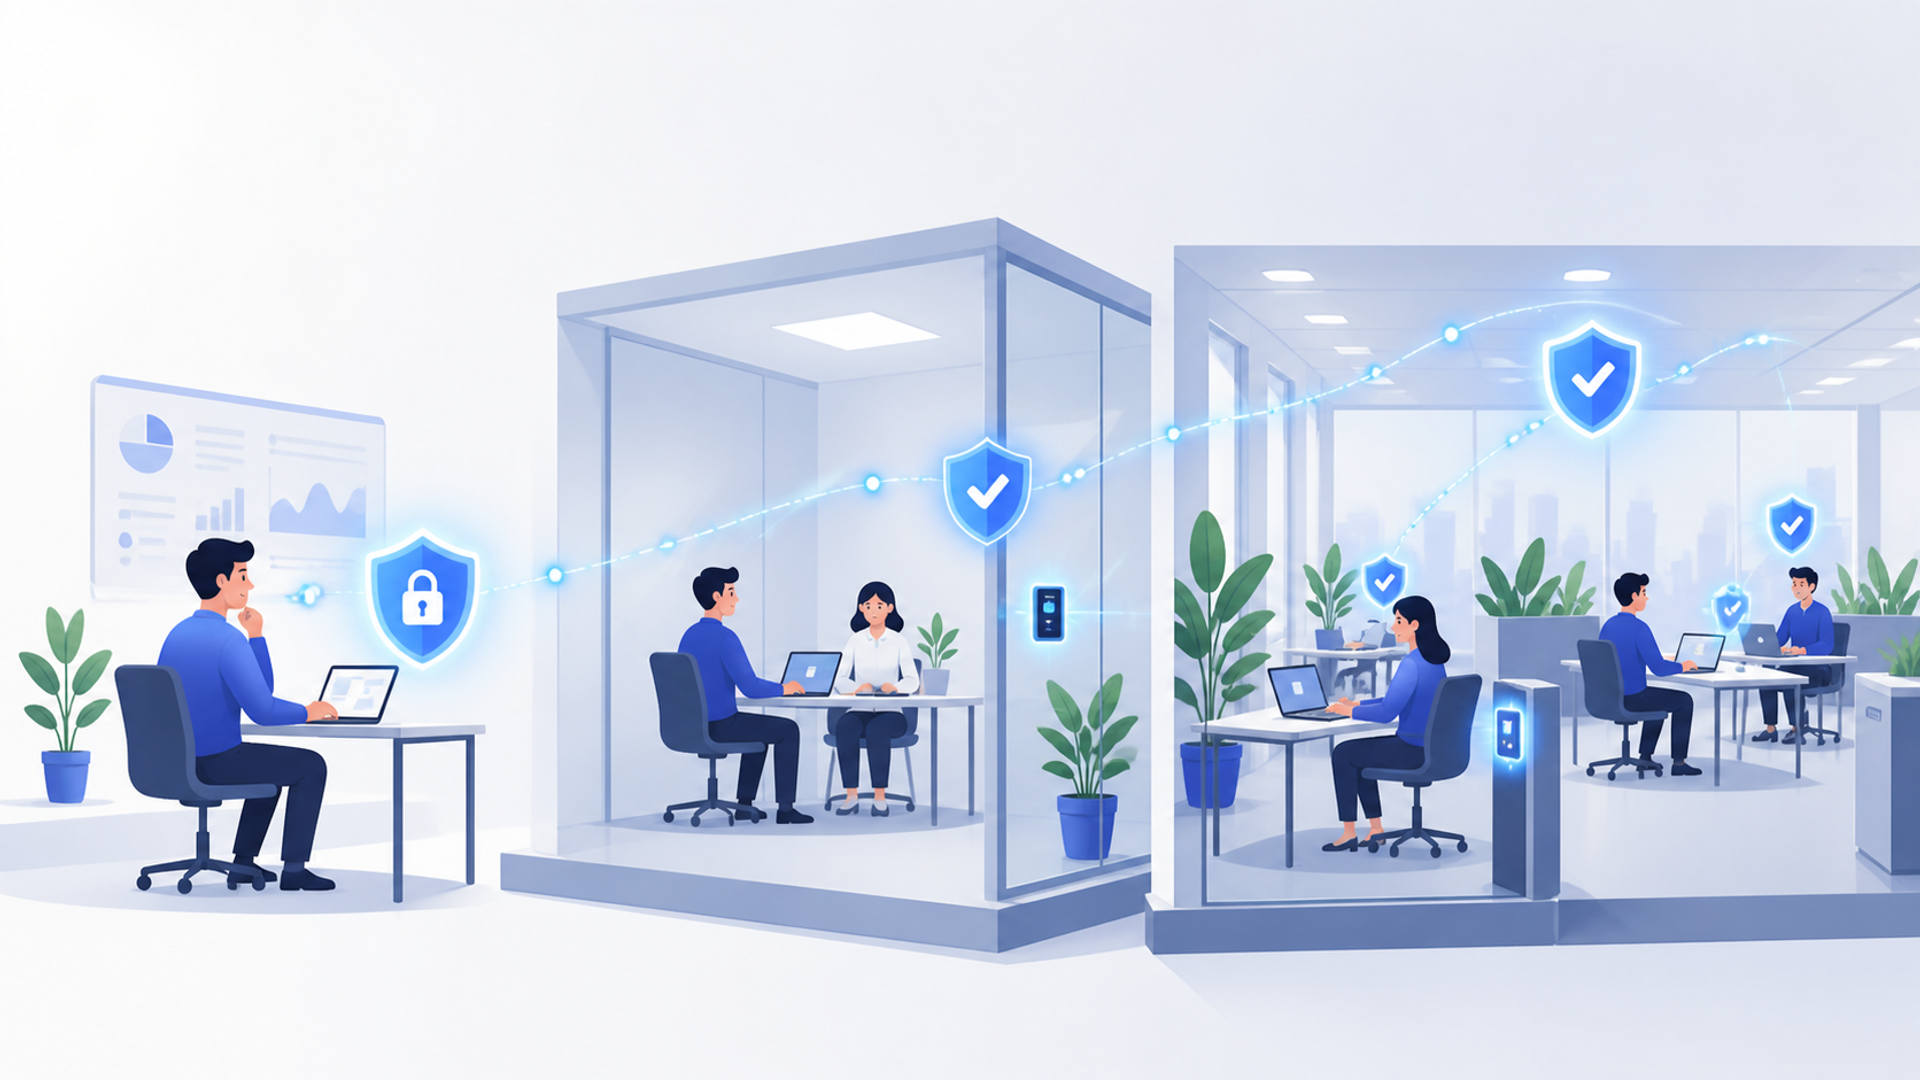
AIアクセス権管理を社内に導入する際は、現状の把握から段階的に進めるアプローチが有効です。一部の部署でテスト運用を行い、業務への影響や制御できない範囲を確認してから展開します。
具体的な導入手順は、以下の4つのステップで進めます。
- 現状のAI利用状況の把握
- セキュリティポリシーの策定
- 管理ツールの選定とテスト導入
- 全社展開と継続的なログ監査
まず、現状のAI利用状況を把握します。従業員が現在どのようなAIツールを、どのような業務で利用しているかをアンケートや取得可能なネットワークログから洗い出します。
次に、セキュリティポリシーを策定します。どのデータをAIに入力してよいか、どの部署にどのツールの利用を許可するかといった明確な基準を定めます。
3つ目のステップとして、管理ツールの選定とテスト導入を行います。一部の部門やプロジェクトチームを対象に先行してツールを導入し、設定の不備や業務への支障、検知・制御の対象外となる経路がないかを検証します。
最後に、全社展開と継続的なログ監査を実施します。テスト運用の結果を踏まえて設定を調整し、全社に適用した後は、定期的にアクセスログと権限設定を確認して不審な挙動や不要な権限がないかを確認します。
運用時に注意すべきセキュリティポリシーの策定ポイント
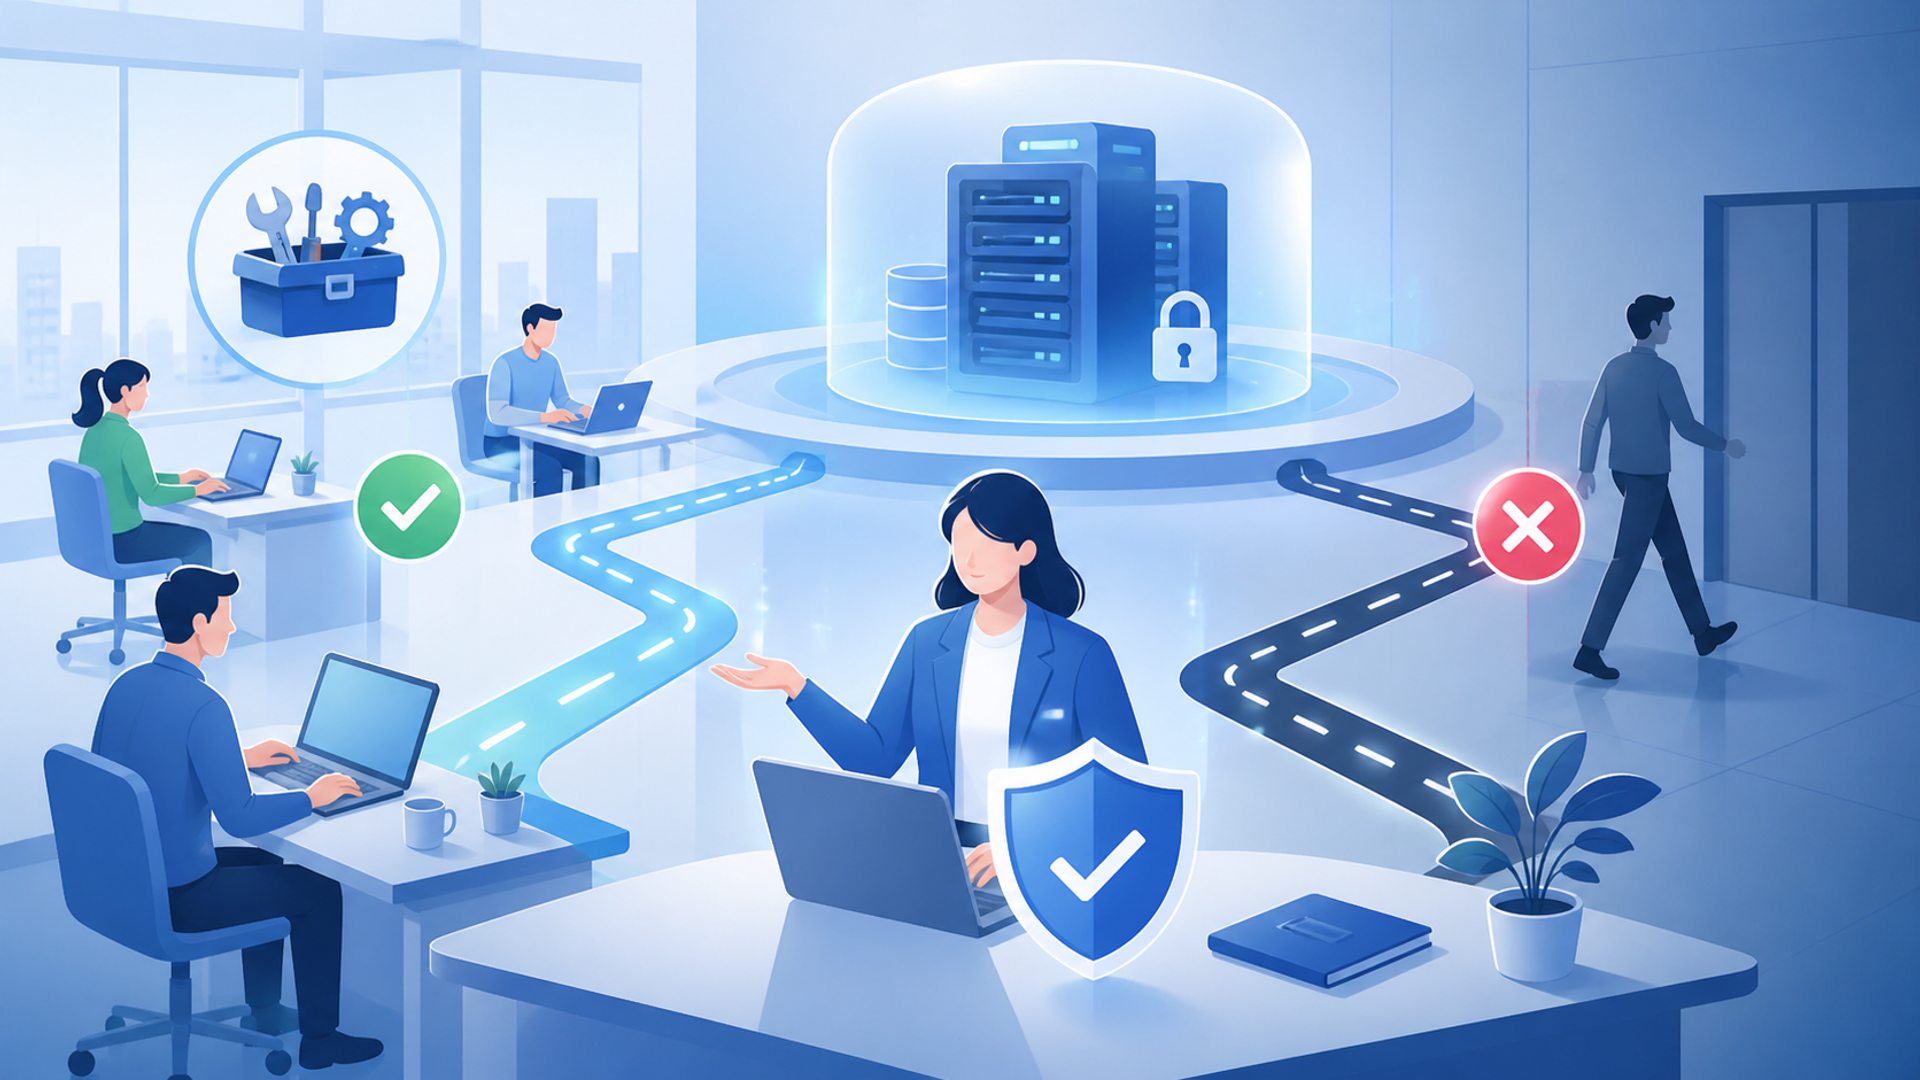
セキュリティポリシーを策定する際は、安全性の確保と業務効率の維持を両立させることが欠かせません。ルールが実務に合っていないと、従業員が未許可のツールを利用する要因になり得るため、現場の利用目的も踏まえて設計します。
ポリシーを形骸化させないためには、業務の特性に合わせた柔軟な権限設計が効果的です。例えば、クリエイティブな業務を行う部署には承認済みの画像生成AIの利用を認め、事務処理を行う部署には業務上必要なテキスト生成AIのみを許可するなど、実務に即した設定を行います。
また、アクセス権限は一度設定して終わりではなく、定期的に見直す体制を整えましょう。プロジェクトの終了や異動に伴い、不要になった権限を速やかに削除することで、不正利用や誤操作のリスクを抑えやすくなります。
さらに、ツールによる制御だけでなく、従業員へのセキュリティ教育も並行して実施します。なぜそのルールが必要なのかという背景を共有し、判断に迷った場合の相談先や報告手順も明確にしておきましょう。
AX CAMPなら現場の成果から逆算したAI活用人材の育成を支援します
適切なAI活用を進めるためには、管理ツールの導入だけでなく、現場の従業員が社内ルールや情報の取り扱いを理解したうえでAIを使う体制づくりが不可欠です。株式会社AXが提供する法人向けAI研修サービス「AX CAMP」は、実際の業務課題を題材に、AI活用のスキルと運用方法を学ぶためのカリキュラムを提供しています。
AX CAMPは、完全オンラインで受講でき、忙しいビジネスパーソンでも場所を選ばずに学習を進められます。14時間のeラーニングに加え、自社の業務課題に合わせたAI化計画のプランニングや、半年〜年間の伴走支援を組み合わせた研修設計が特徴です。
プログラミング不要で、PCの基本操作ができれば受講できるため、IT部門だけでなく現場のノンプログラマー層にも対応しています。実際の業務課題を扱う伴走型支援を通じて、受講中に作成したAIツールを実務で活用できる状態を目指します。
例えば、株式会社JIMOSの事例では、役員・管理職から3段階で全社展開を行い、AI活用の土台づくりを推進しました。また、Route66株式会社の事例では、原稿執筆時間を最大24時間からAI出力10秒へ短縮することに成功しています。
さらに、株式会社Foxxの事例のように、AI活用によって新規事業を創出する実績も生まれています。AX CAMPは、現場がAIを業務で活用するための学習と実践を支援します。アクセス権管理や自社のセキュリティ要件への適合については、社内規程や管理機能、専門部門による確認と組み合わせて体制を整えましょう。

法人向けAI研修
AX CAMP 無料資料
まとめ:AIのアクセス権を適切に管理して安全なAI活用を推進しよう
生成AIを業務で活用するには、利便性だけでなく、それを支えるアクセス管理とセキュリティ対策を整えなければなりません。AIアクセス権管理は、利用者ごとに必要な権限を付与し、組織としてAIの利用状況を把握するための土台です。
IdP・IAMによる権限管理に加え、必要に応じてCASB・SSE、DLP、AIゲートウェイ、各サービスの管理機能を組み合わせることで、情報漏洩やシャドーAIのリスクを低減させられます。技術的な制御だけでリスクを完全に排除することはできないため、利用ルール、従業員教育、ログ監査、権限の定期的な見直しも継続しましょう。
現場のAIスキル向上や、社内ルールに沿った活用方法の定着に課題を感じている方は、AX CAMPの導入をご検討ください。
法人向けAI研修
AX CAMP 無料資料
