生成AIやクラウドサービスの普及に伴い、企業が対応すべきサイバー攻撃の脅威は複雑化しています。AIセキュリティ監視は、不審な活動の兆候の検知や、SOCの分析負荷の軽減を支援する手段です。AIを使ってログや挙動を分析する監視と、生成AIシステム自体の入出力を検査する監視があり、監視対象や検知方式は異なります。
本記事では、AIセキュリティ監視の基本的な仕組みや主要機能、自社に合ったサービスの選び方について解説します。社内のセキュリティ体制を強化し、安全に生成AIを活用したい企業の担当者はぜひ参考にしてください。
法人向けAI研修
AX CAMP 無料資料
生成AI活用システムにおけるセキュリティ監視の課題
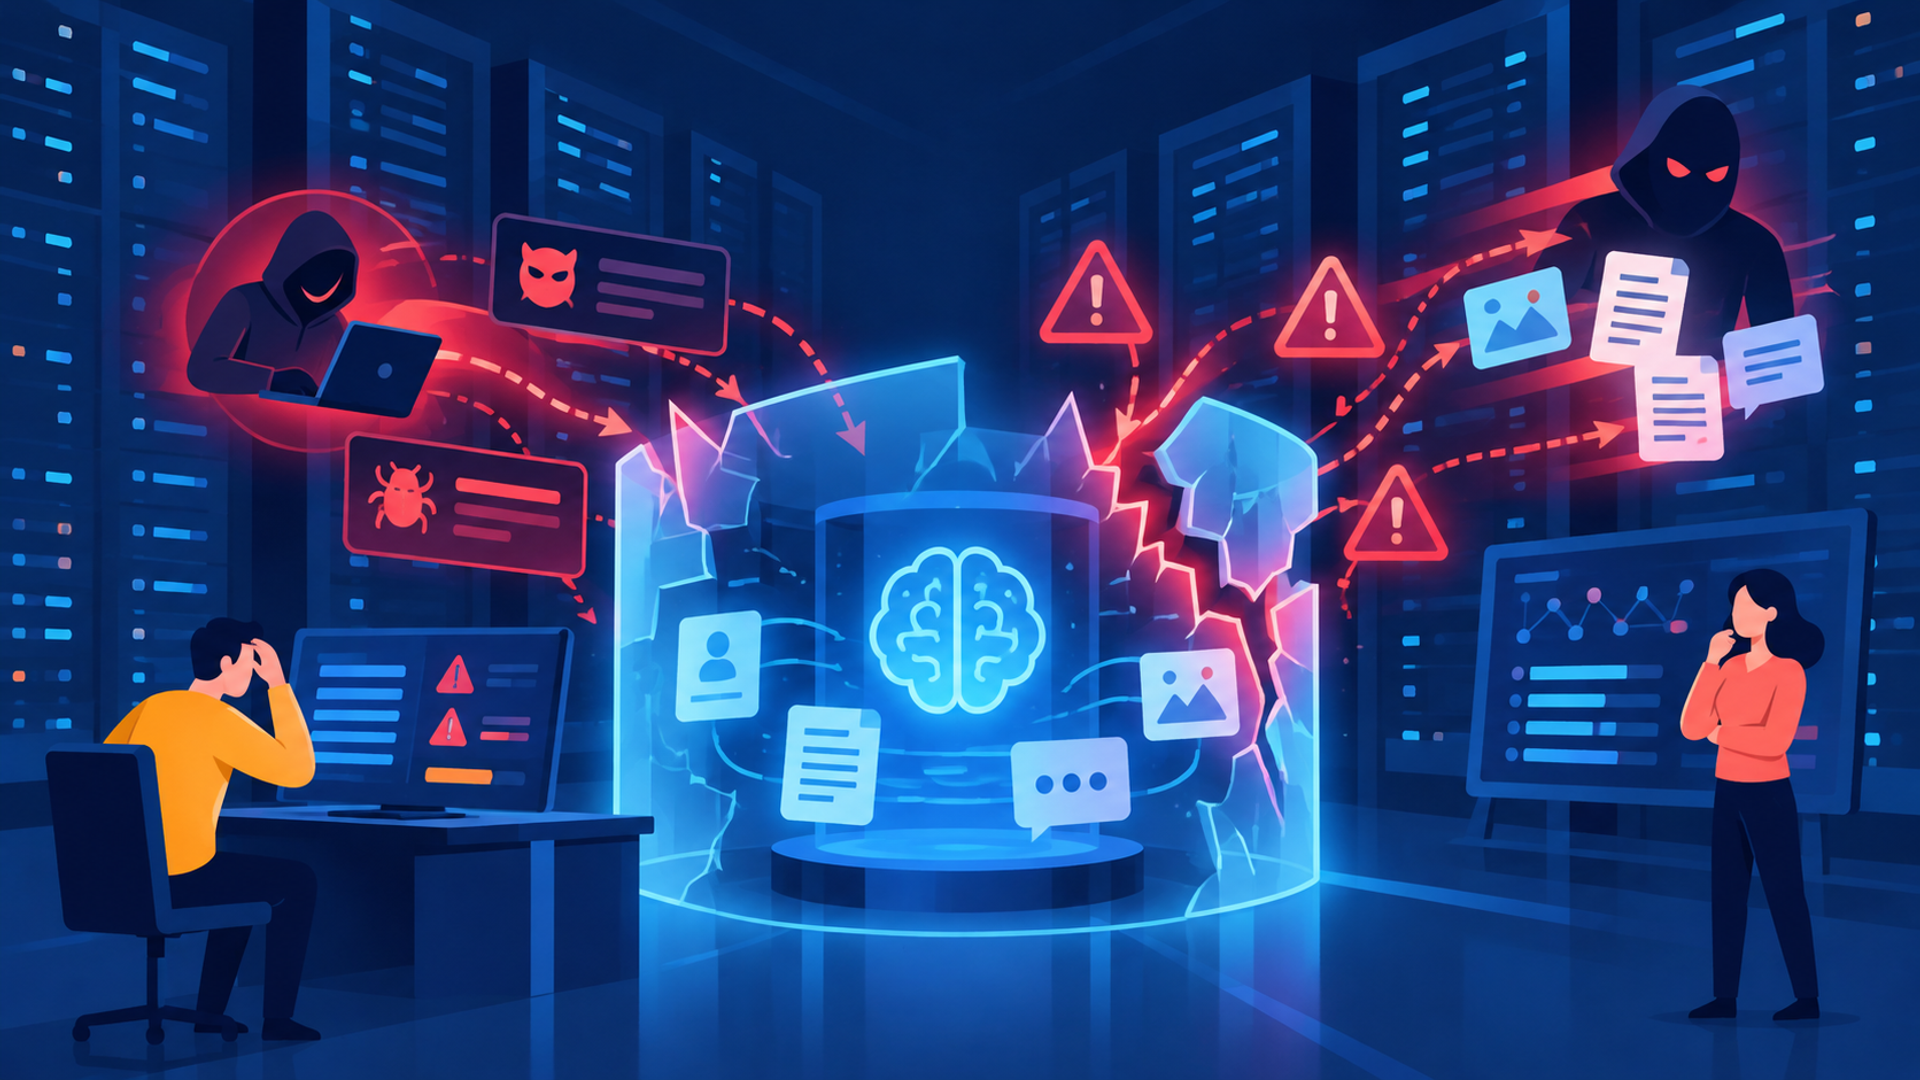
生成AIを組み込んだシステムでは、従来の境界型防御だけでは防ぎきれないデータ漏洩やプロンプトインジェクション攻撃のリスクが存在します。攻撃手法が巧妙化する中、アクセスログの目視確認や静的なルールベースの監視だけでは、攻撃の兆候を見逃す事態に陥りかねません。
さらに、社内のセキュリティ運用を担うSOC(セキュリティオペレーションセンター)では、膨大なアラートの確認作業が現場の大きな負担となっています。日々発生するログから優先して対処すべき真の脅威を迅速に切り分ける監視体制の確立を目指しましょう。
AIを活用したセキュリティ監視サービスの主要機能と仕組み
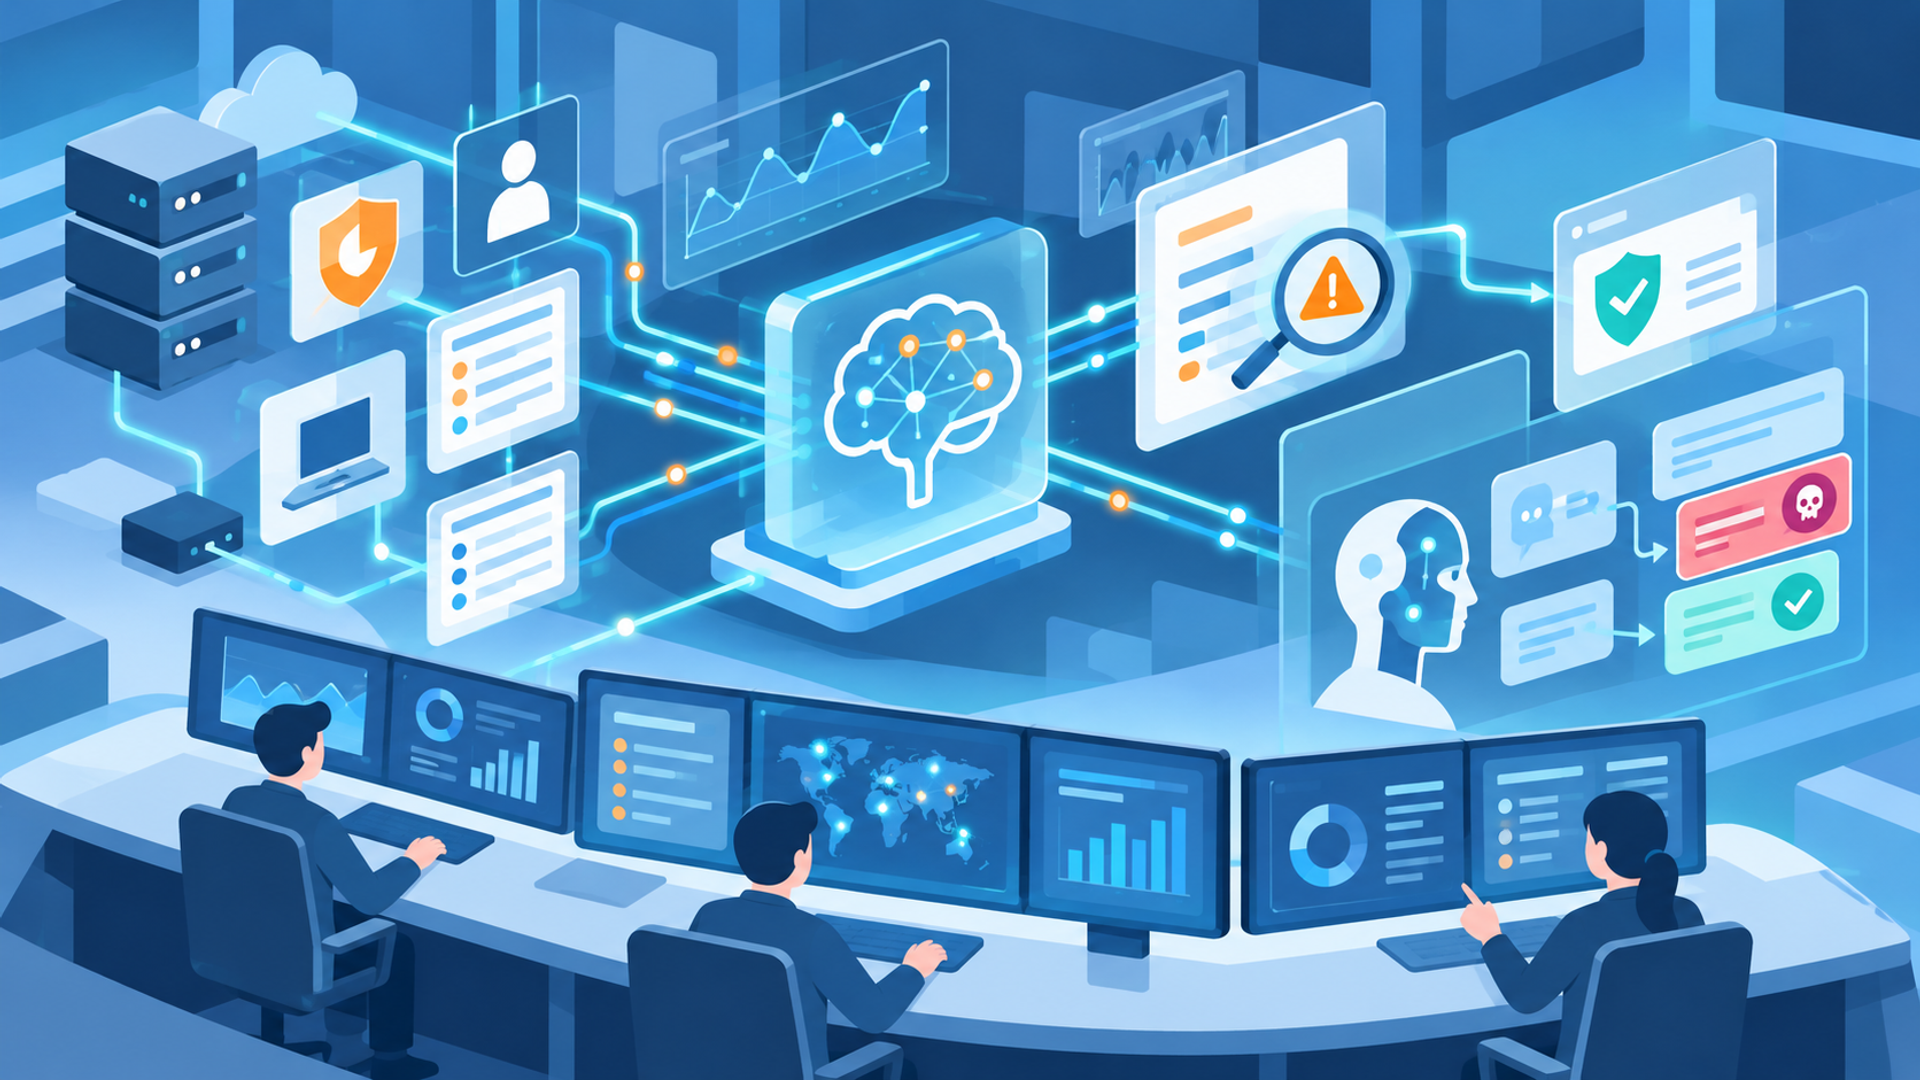
AIセキュリティ監視には、ログやユーザー・端末の挙動を分析してSOCの調査を支援する仕組みと、生成AIのプロンプトや応答を検査する仕組みがあります。前者には通常時の挙動との差を分析する方式があり、後者では入出力に含まれる有害な内容などを検査します。以下で紹介する機能の対応範囲や自動化の程度は、サービスによって異なります。
生成AIシステムの利用ログおよび入力データの常時モニタリング
生成AI向けの監視では、ユーザーが入力したプロンプトや生成AIの応答を検査し、不適切な指示や機密情報を含む入出力の検知・記録に役立てます。例えば、NRIセキュアのAI Blue Teamは、システムと生成AI間の入出力情報を検知APIに連携し、有害な内容を検知した場合に担当者へ通知する仕組みです。送信後のログ監視は検知や調査に役立ちますが、すでに行われた外部送信を未然に防ぐことはできません。
機密情報をモデルへ渡すリスクを低減するには、モデルへの入力前の検査と、検知時のマスキング・遮断を組み合わせます。例えば、Amazon Bedrock Guardrailsの公式説明では、入力プロンプトの個人情報などを検知し、モデルへ渡す前に遮断・マスキングする機能が紹介されています。導入時は、検査位置や対象データ、検知時に適用する処理の設定を確認してください。利用上の注意事項として、個人情報の扱いは個人情報保護委員会の生成AIサービス利用時の注意喚起、著作権は文化庁のAIと著作権も確認してください。
脅威インテリジェンスや挙動分析を活用したリアルタイム検知
挙動分析型の製品では、通常時の活動を学習し、その基準との差から不審な活動の兆候を検知する方式があります。例えば、Microsoft Sentinelの異常検知では、ユーザーの行動から通常の活動の基準を作成し、通常と異なるアクセスなどの兆候を分析します。こうした異常の検知は、未知の脆弱性そのものを発見する機能とは異なります。また、異常が必ず攻撃を意味するわけではなく、すべての攻撃を検知できるわけでもありません。
生成AIシステム向けの監視では、攻撃手法に関する脅威インテリジェンスを更新したり、事前診断で見つかったシステム固有の脆弱性を専用の脅威情報へ反映したりする方法があります。AI Blue Teamの公式説明では、診断で検出された固有の脆弱性に対応するため、導入企業専用のインテリジェンスを蓄積する仕組みが紹介されています。リアルタイム検知の対象や通知条件は、各サービスの仕様を確認してください。
SOCとの連携による自動通知および一次対応の迅速化
SOCとの連携機能を備えたサービスでは、事前に定めた危険度や条件に応じてアラートを通知し、担当者による優先順位付けをスムーズにします。例えばMicrosoft Sentinelのプレイブックを活用すれば、条件に沿って端末の隔離やアカウントのブロックまで自動で完結させる運用も実現可能です。ただし、実行には関連システムとの連動や権限設定を要するため、自動処理に任せる範囲と担当者が判断する境界を整理し、一次対応の迅速化を図りましょう。
法人向けAI研修
AX CAMP 無料資料
自社に最適なサービスを選定する際のポイント
自社に適したAIセキュリティ監視ツールを選ぶ際は、既存システムとの親和性と運用時の扱いやすさを軸に比較することが欠かせません。導入後にアラートの処理作業が形骸化しないよう、事前に選定基準を整えておきましょう。
自社の導入プラットフォームや生成AIモデルへの対応状況
マルチクラウド環境や自社独自のAIモデルに対して、円滑に連携できるAPIや監視コネクタが用意されているかを確認します。自社システムがAWSやAzure、独自のAPI基盤のいずれで構成されているかによって、導入できるツールや設定の容易さが変わります。
誤検知の少なさと運用レポートの明確性
過剰な誤警報は現場を疲弊させるため、自社データで誤検知や見逃しの傾向を検証しつつ、検知条件を柔軟に変更できるサービス選びが欠かせません。あわせて、月次レポートの有無や、経営層や管理者にとって分かりやすい構成で可視化されているかどうかも評価軸に入れておくと確実です。
企業のセキュリティ監視におけるAI活用の成功事例
NTTドコモが2026年5月11日に公開した事例では、人手中心だったセキュリティ監視をAIと人が連携する体制へ移行しています。同社は、AIと新しいアーキテクチャーの導入により、ログの取り込みから分析までにかかる時間を最大80%短縮し、初動対応の迅速化につなげたと公表しています。(出典:NTTドコモの公式事例)
人手不足が課題となるセキュリティ部門において、AIが定型的な調査を支援することにより、担当者は高度なセキュリティ戦略の立案や対策の強化といった業務に時間を振り向けやすくなります。
セキュリティ監視の運用体制をスムーズに構築する手順
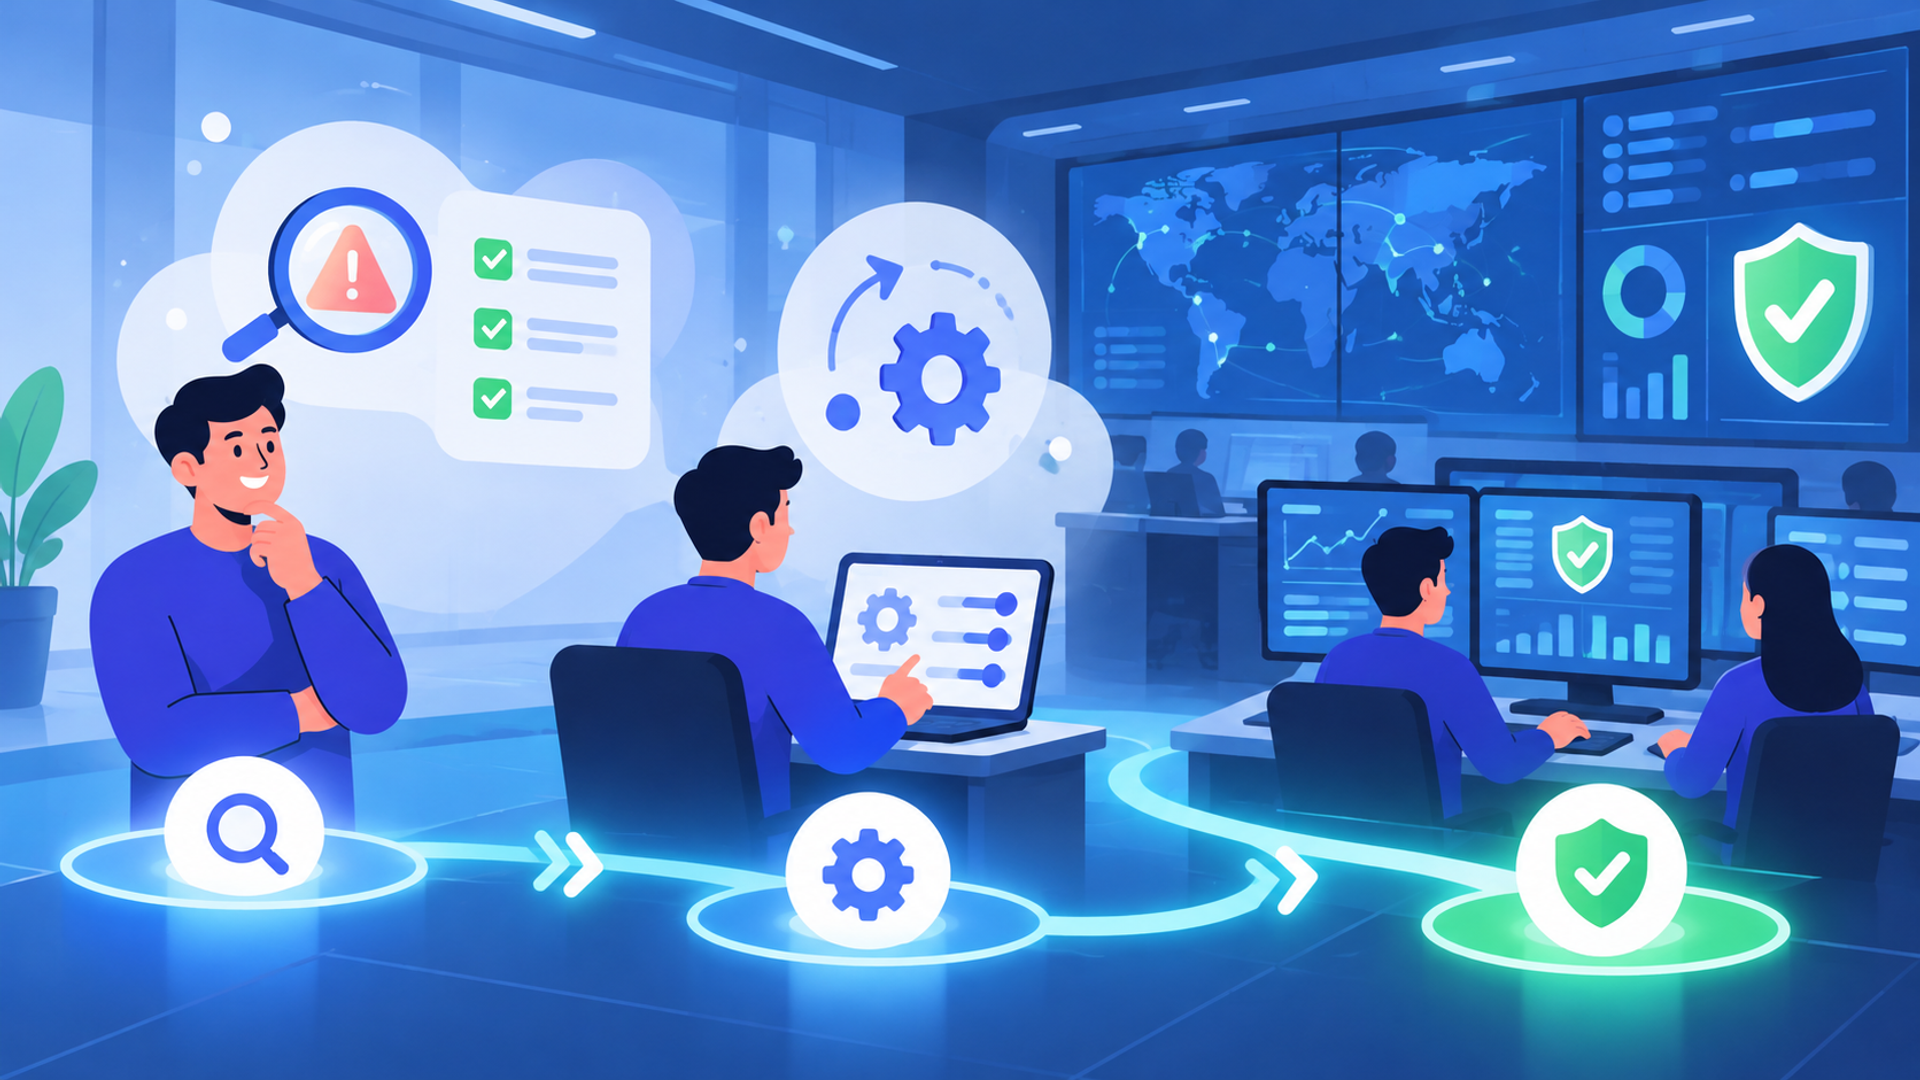
安全な監視体制を構築するには、いきなり全体へ導入するのではなく、事前のリスク評価と試行運用を経るプロセスが有効です。段階的な手順を踏むことで、現場の運用混乱を回避しやすくなります。
- 現状のリスクアセスメント:監視対象のシステム資産や保護すべきデータの範囲を明確にします。
- 監視ポリシーの策定:検知すべき異常行動の基準やアラート発生時の一次連絡先、対応フローを定めます。送信前検査と事後のログ監視の役割、自動遮断の条件や承認の要否も整理します。
- テスト運用の実施:特定部署や一部のシステムで試験導入を行い、誤検知や見逃しの傾向、通知・遮断の動作を確認します。
- 本格運用とチューニング:全社環境へ展開し、定期的なレポートを基に監視ルールの精度向上を続けます。
AX CAMPなら現場成果から逆算したAI活用人材の育成を支援できます
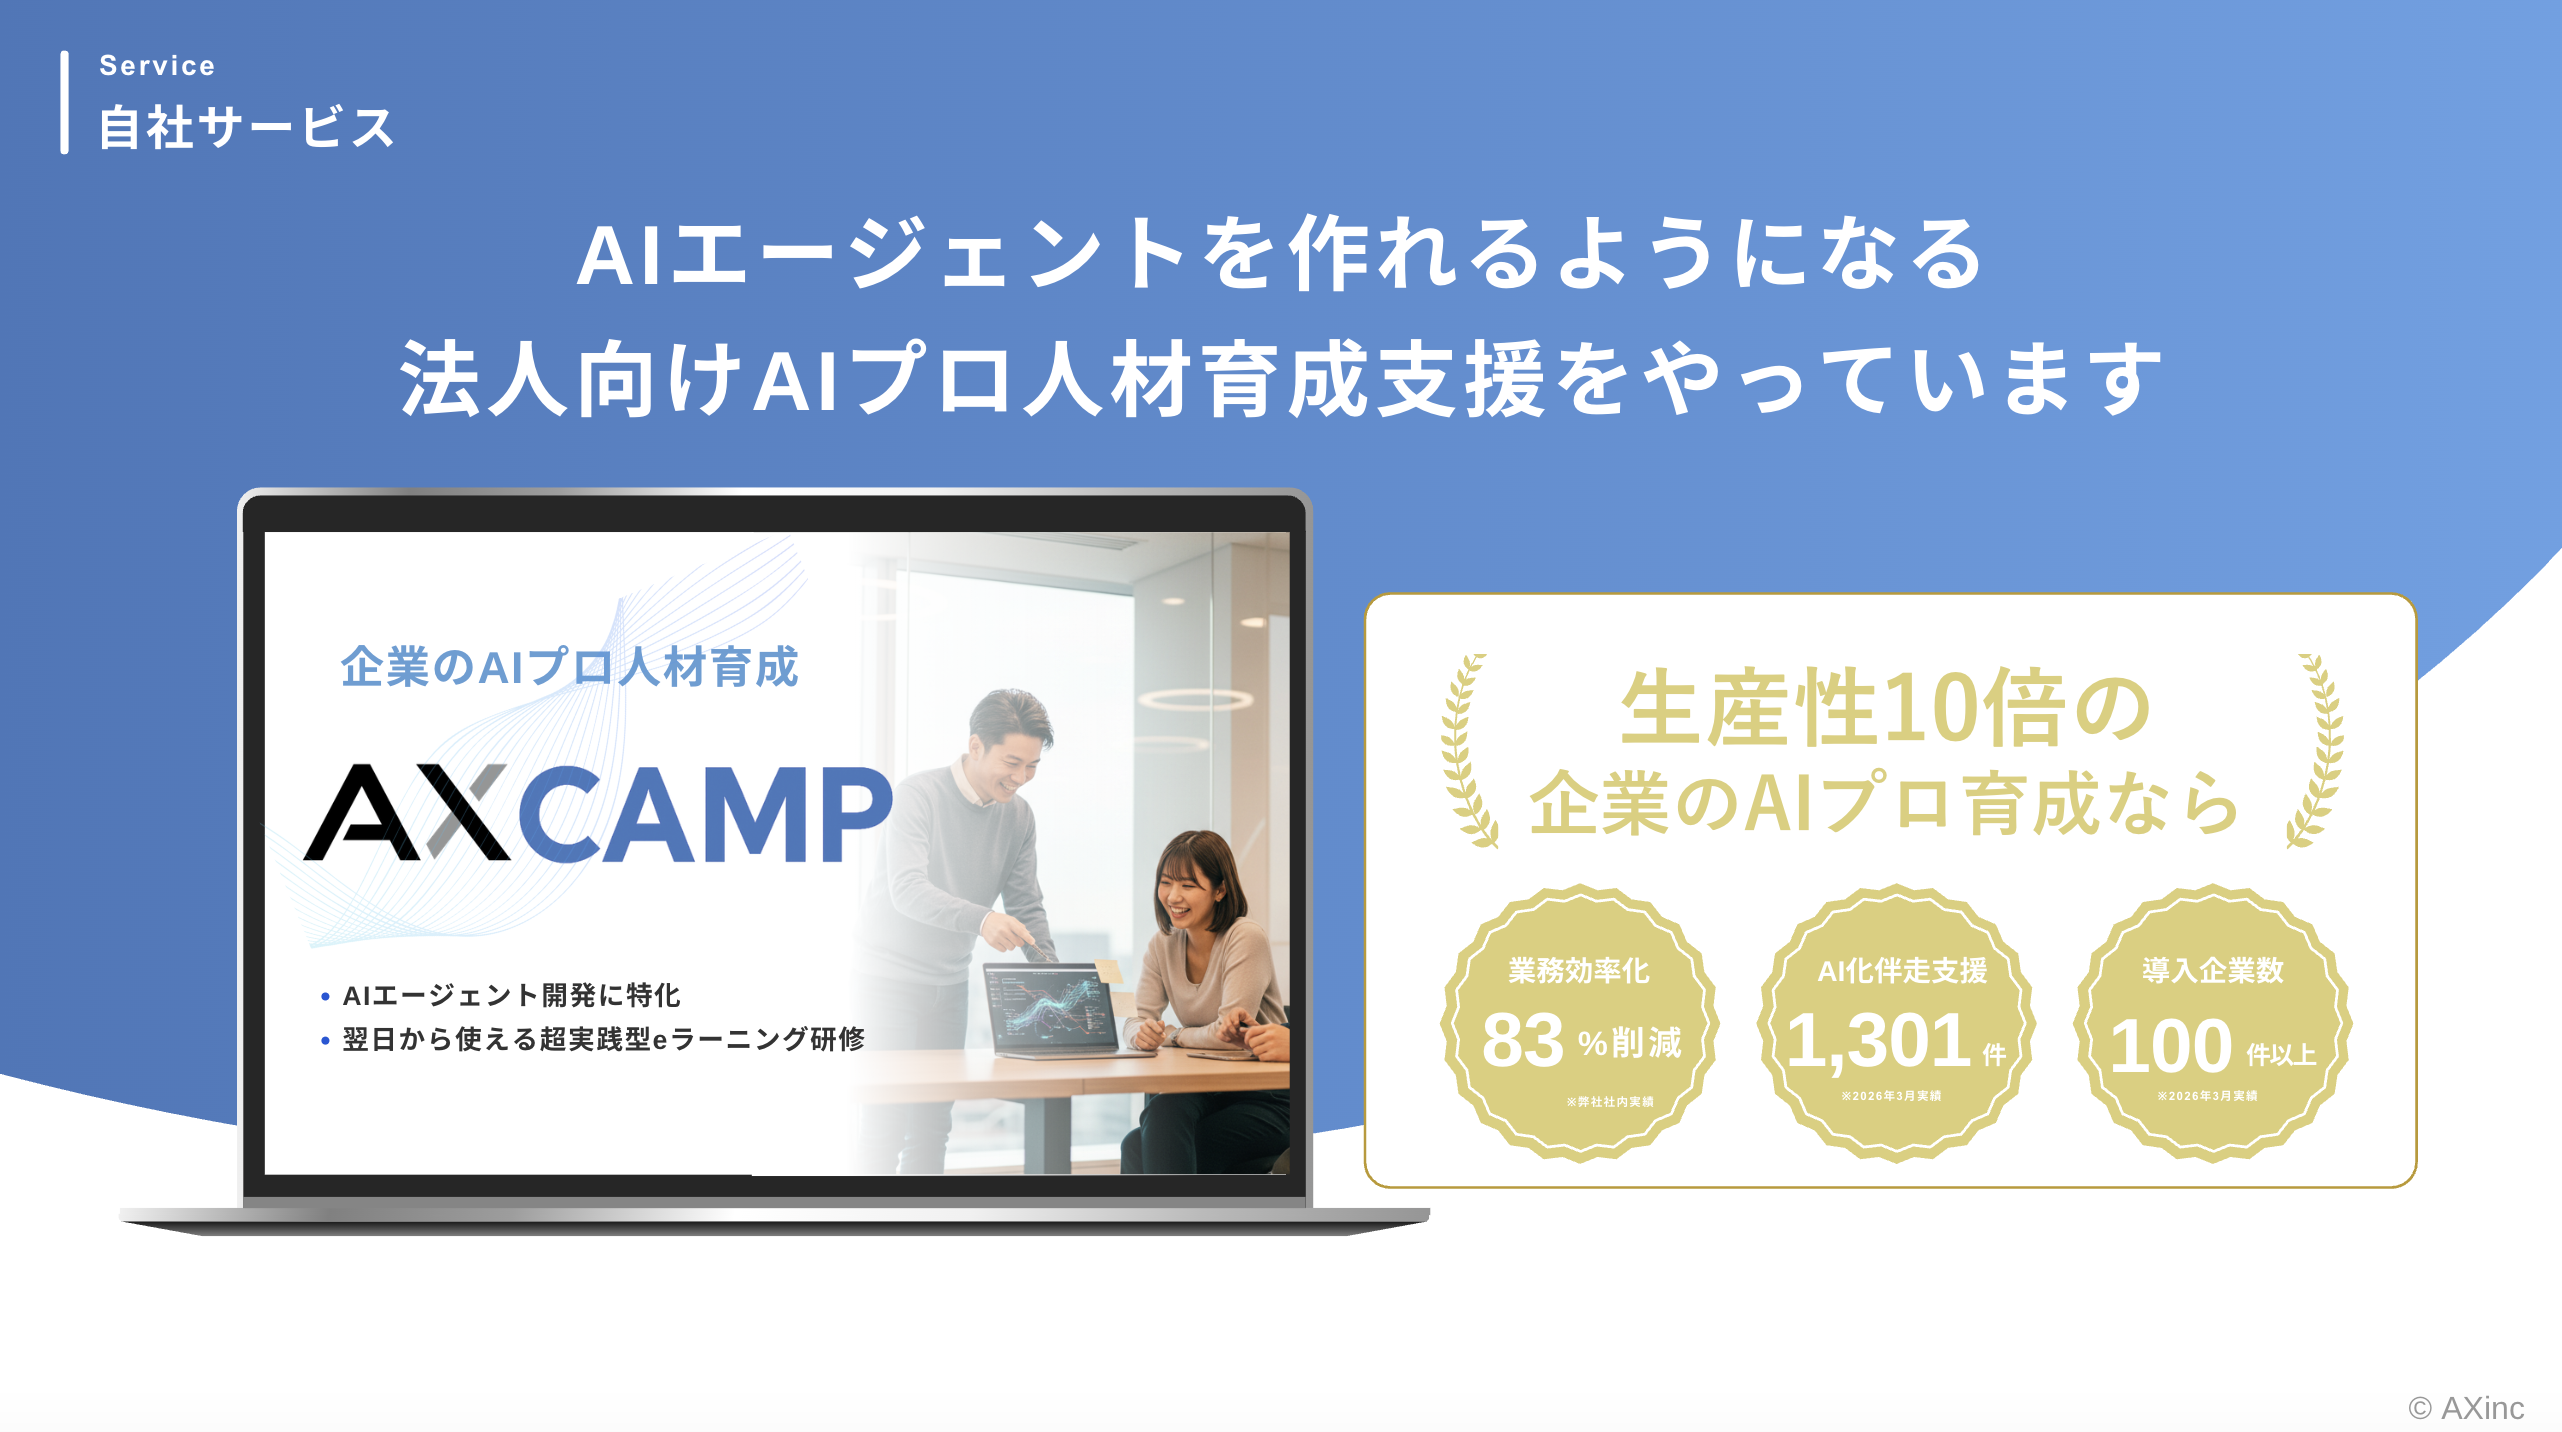
株式会社AXが提供する「AX CAMP」は、実務で成果を出すことを目指す法人向けAI研修サービスです。理論の学習にとどまらず、現場の業務課題の分解からAI化計画のプランニング、実務への落とし込みまでを伴走支援します。
研修は完全オンライン形式を採用しており、14時間のeラーニング学習と並行して、自社のAI化計画を形にするプランニング期間を設けています。プログラミングの経験がない担当者であっても、PCの基本操作から段階的に実践スキルを習得可能です。
さらに半年〜年間の伴走支援を組み合わせ、研修中に作成したAIツールをそのまま業務で活用できる状態を目指します。一般業務でのAI活用に関する関連事例として、Route66株式会社では、従来は記事1本の原稿執筆に最大24時間かかっていたのに対し、導入後はAIによる原稿出力が10秒になったと報告されています。
10秒はAIの出力時間であり、画像の準備や挿入・装飾などを含む記事制作の全作業時間ではありません。自社の業務課題に合わせたAI人材育成や実務活用をご検討の際は、ぜひAX CAMPの導入をご相談ください。
https://a-x.inc/service/ax_camp/
法人向けAI研修
AX CAMP 無料資料
まとめ:AIを活用したセキュリティ監視で安全なシステム運用を実現する
生成AIを活用したシステムを安定して運用するためには、生成AIの入出力を検査する監視と、AIでSOCの分析を支援する監視を、自社の課題に応じて選ぶことが大切です。サービスの対応範囲に合わせてログ監視や自動分析、送信前の検査を組み合わせ、セキュリティリスクの低減と運用負荷の軽減を図りましょう。
自社の導入基盤や運用体制に合ったサービスを選定し、適切な監視ポリシーを策定して安全なIT基盤を構築していきましょう。
法人向けAI研修
AX CAMP 無料資料
