AIは業務効率化の起爆剤として期待される一方、
「情報漏洩や誤った情報の拡散」
「著作権侵害」といったリスクも伴います。外部サービスへの入力、学習への利用、第三者への表示や流出は区別し、利用するサービスと設定・契約に応じて管理する必要があります。
「安全な活用方法がわからない」と悩んでいるのではないでしょうか。AIのリスクは多岐にわたるため、その全体像を正しく理解し、自社に合った対策を講じることが不可欠です。
この記事では、AIがもたらすリスクを
「利用者」
「開発・提供者」
「社会」という3つの視点から網羅的に解説します。さらに、国内外の法規制の最新動向や、企業が今すぐ取り組むべき具体的なリスク対策まで詳しく説明します。AIの安全な活用とリスク管理の両立について具体的なヒントを得られるはずです。AI導入の適切な進め方や、リスクを最小限に抑えつつ成果を最大化する方法にご関心のある方は、AX CAMPが提供する資料もぜひご参照ください。
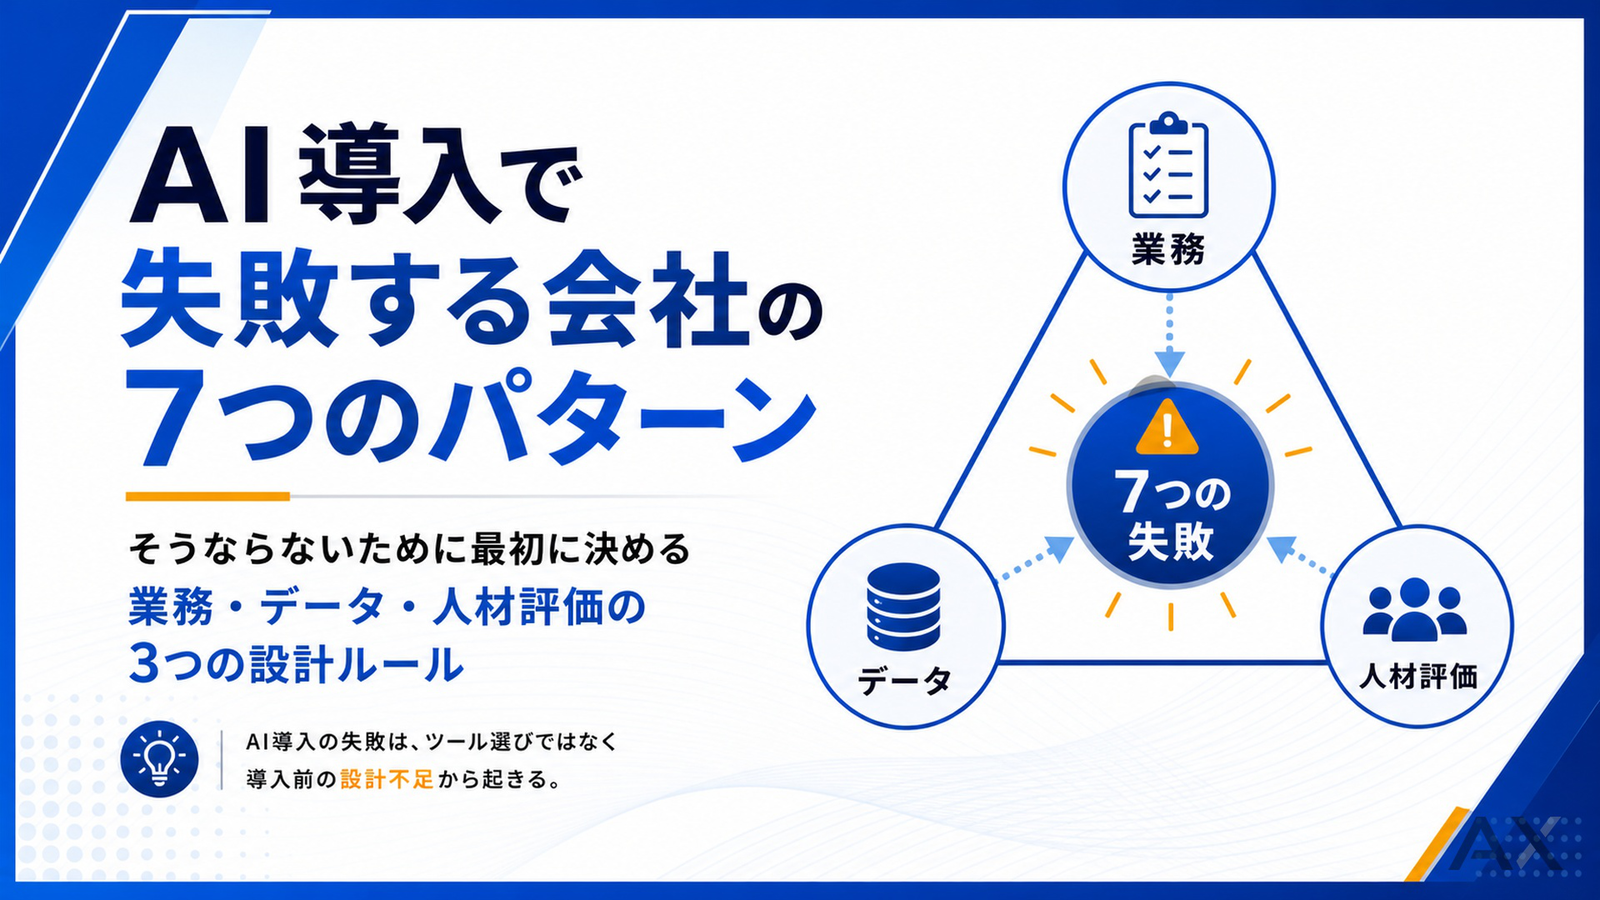
AI導入で起きやすい失敗と、業務・データ・人材評価の設計ルールを整理。
AIがもたらすリスクとは?全体像を3つの視点で解説
結論:AIがもたらすリスクは、「利用者」「開発・提供者」「社会」という3つの異なる視点から整理することで、その全体像を明確に理解できます。これらの視点を把握することは、自社がどの立場にあり、どのようなリスクに注意すべきかを判断するための第一歩です。それぞれの立場によって直面するリスクの種類や大きさは大きく異なります。
例えば、AIツールを業務で使う「利用者」は、意図せず機密情報を漏洩させてしまうリスクに直面します。一方で、AIサービスを開発・提供する側は、AIが生み出したコンテンツが法的な問題を引き起こした場合の責任を問われる可能性があります。さらに社会全体という広い視点で見れば、AIの普及が雇用構造を大きく変えたり、偽情報の拡散を加速させたりするリスクも考えられるのです。このように、立場によってリスクの性質が異なることを認識することが、効果的な対策の前提となります。
利用者視点のリスク:情報漏洩や誤情報
利用者は、入力情報と出力の双方を管理します。学習利用、保存期間、人によるアクセス、削除、再委託等はサービス・プラン・契約・設定で異なります。「学習に使わない」ことだけで、外部送信・保存や漏洩のリスクがなくなるわけではありません。(参考:個人情報保護委員会の注意喚起)
提供元が原因を公表した例に、2023年3月20日のChatGPT障害があります。OpenAIはredis-pyの不具合により他の利用者の会話タイトル等が見えたと説明し、修正したと公表しました。モデルへの攻撃とは別に、周辺システムの不具合も確認すべきです。また、生成AIが誤った内容をもっともらしく出力するハルシネーションにも注意が必要です。(出典:OpenAIの2023年3月24日公表)
開発・提供者視点のリスク:法的責任や倫理問題
AIサービスを開発・提供する側は、AIが生み出す結果に対する法的責任や倫理的な問題に直面します。AIが差別的な内容や他者の権利を侵害するコンテンツを生成した場合、その責任は開発・提供者に問われる可能性があります。特に、AIの学習データに偏り(バイアス)が含まれていると、特定の属性を持つ人々に対して不公平な判断を下すリスクが生じ、是正措置や監査が求められることもあります。
さらに、AIが生成したコンテンツが第三者の著作権を侵害していた場合、開発者が訴訟を起こされるリスクも存在します。AIの判断プロセスは複雑で、なぜそのようなアウトプットになったのかを完全に説明することが難しい「ブラックボックス問題」も、責任の所在を曖昧にし、企業のリスクを高める一因となります。データバイアス対策として、学習データの多様化やバイアス検査の実施といった継続的な取り組みが不可欠です。
社会的視点のリスク:雇用の喪失や格差拡大
雇用への影響は、業務の代替だけでなく新しい仕事の創出も含めて考える必要があります。世界経済フォーラムのFuture of Jobs Report 2025は、2030年までの雇用変化を予測していますが、AIだけの影響ではなく、経済・人口・環境等を含む複数要因を扱った企業調査ベースの推計です。確定した失業人数として読むことはできません。(出典:公表元の説明)
一方で、AIを使いこなせる高度なスキルを持つ人材の需要は高まり、持てる者と持たざる者の間の賃金格差が拡大する可能性も指摘されています。また、AI技術へのアクセス機会や教育環境の違いが、新たなデジタルデバイドを生み出し、社会的な分断を深めることにもつながりかねません。これらの大きな変化に社会全体でどう向き合うかが問われています。
【利用者側】企業が直面するAIの主なリスク
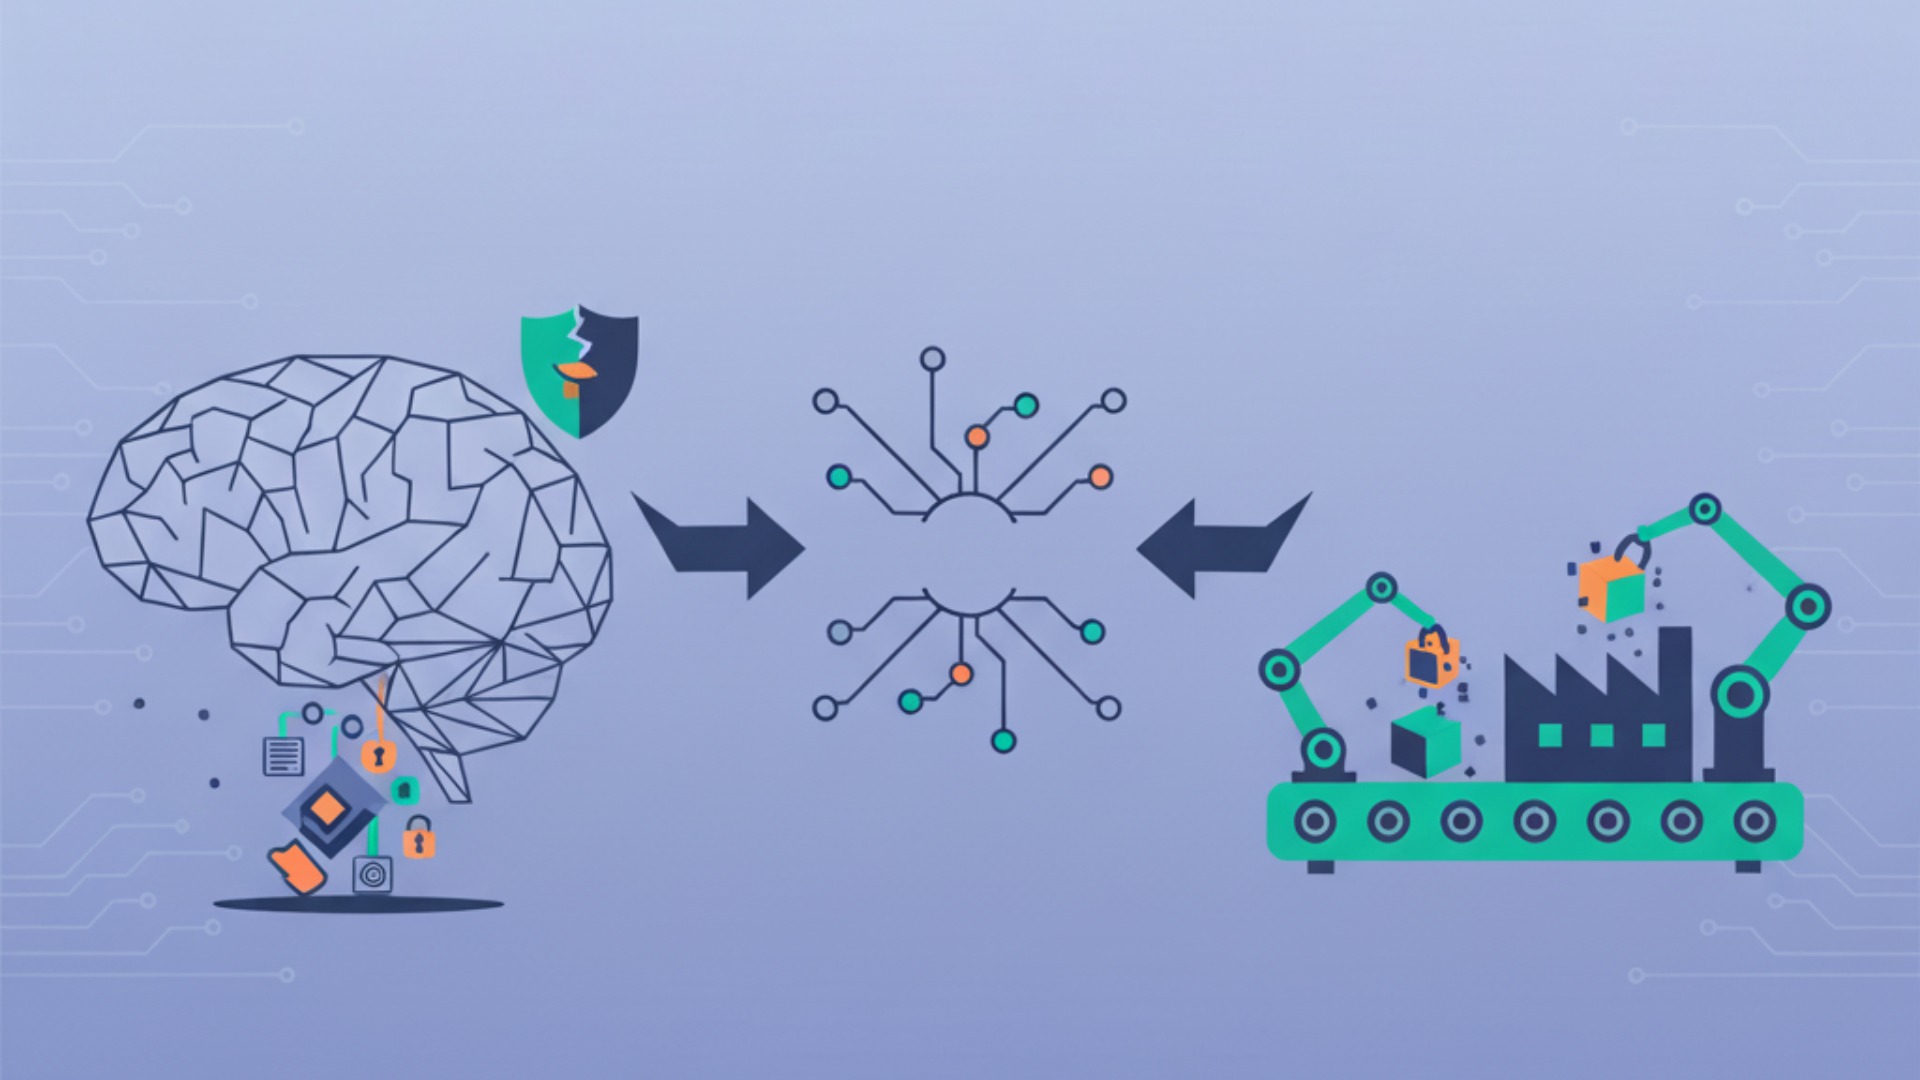
利用企業は、情報の扱い、出力の正確さ、権利、セキュリティ、費用や業務への影響などを確認します。以下の2つの見出しは整理のための区分であり、リスクがこの2種類だけという意味ではありません。
これらのリスクを放置すると、企業の信頼失墜や法的な紛争、経済的な損失に直結する可能性があります。そのため、AI利用のガイドライン策定や従業員教育、セキュリティ対策の強化といった多角的なアプローチが不可欠です。次に、それぞれの具体的なリスク内容と、企業が取るべき対策について詳しく見ていきましょう。
情報資産に関するリスク(情報漏洩・著作権侵害)
機密情報や個人情報は、社内規程、利用目的、契約と権限に沿って扱います。個人情報保護委員会は、個人データを応答の出力以外に使う場合の条件や、提供元が学習に利用しないこと等の確認を求めています。機密入力が直ちに一般公開されたと判断せず、送信先と実際の取り扱いを調査することが重要です。(参考:公式注意喚起)
生成物が第三者の著作物に類似している場合は、その利用方法や依拠性等も含めて著作権侵害の可能性を検討します。ツールの商用利用許諾や規約上の所有権は、第三者の権利を侵害しない保証や、生成物に著作権が成立することとは別です。(参考:文化庁のAIと著作権)
アウトプットの信頼性とセキュリティのリスク(ハルシネーション・サイバー攻撃)
生成AIは、存在しない出典や判例をもっともらしく出力する場合があります。法務資料の確認など重要な用途では、AIの引用した文書を実際の原文と照合し、必要な専門家の確認を経ます。この例は想定するリスクであり、特定の契約レビュー事件を確認したという説明ではありません。
プロンプトインジェクションは、入力や外部文書の指示によってLLMを意図しない動作に誘導するリスクです。メール、Webページ、検索資料等の間接経路も対象となります。連携先での認証・認可、最小権限、重要な送信・削除等の人による承認を、入力・出力検査と組み合わせます。(参考:OWASP)
【開発・提供者側】AIサービス提供者が負うリスク
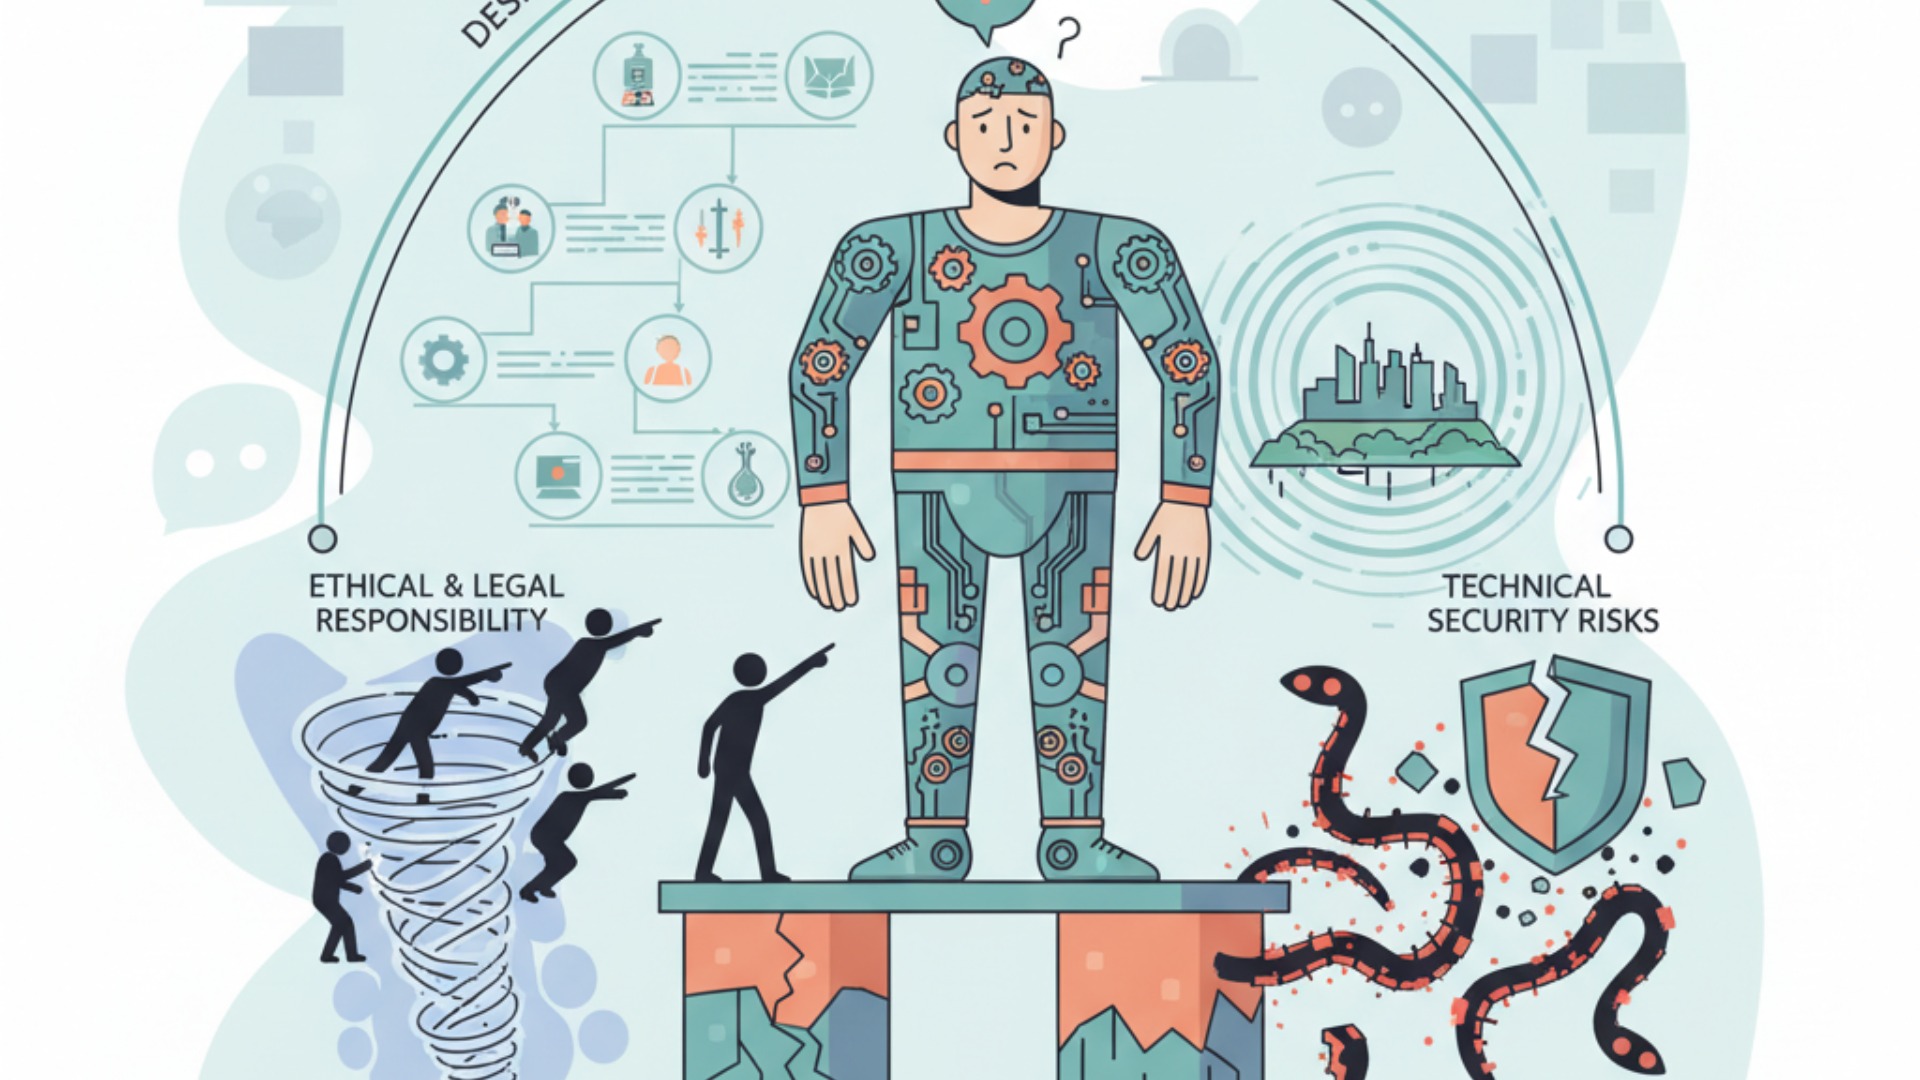
AIサービスを開発・提供する事業者は、AIが生み出す結果に対する倫理的・法務的責任と、技術的なセキュリティリスクという二重の課題に直面します。利用者側とは異なり、提供者側はAIモデルの設計から運用、そして社会への影響まで、より広範な責任を負うことになります。AIの判断に偏り(バイアス)が含まれていないか、他者の権利を侵害していないかといった倫理的な配慮が求められます。
同時に、AIシステムを外部の攻撃から守り、安定的にサービスを提供し続けるための技術的なセキュリティ対策も不可欠です。これらのリスク管理を怠ると、高額な賠償請求やブランドイメージの著しい低下、さらには事業継続そのものが困難になる事態を招きかねません。次に、これらのリスクについて具体的に掘り下げていきます。
倫理・法務リスク(バイアス・責任分界)
バイアスは、学習データだけでなく、目的設定、評価方法、利用条件等でも生じます。採用などの重要な判断では、属性別の影響、説明、異議申し立てや人の監督を検討します。法的責任の有無は、適用法、事業者の行為、損害との関係など個別の条件によって異なります。
また、AIシステムの判断によって利用者に損害が生じた場合は、契約・不法行為・個別法令など複数の観点から責任分界を検討する必要があります。例えば、AIを組み込んだ診断支援システムが誤った結果を提示した場合、提供者・利用者・専門職の役割や、説明・監督の体制が問題になります。製造物責任法を含む個別法令の適用可否は、製品の構成や提供形態など事案ごとに確認が必要です。
技術的なセキュリティリスク
AIサービス提供者は、システム全体の堅牢なセキュリティを確保する責任を負います。これには、AIモデル自体への攻撃だけでなく、AIを支えるインフラ全体への脅威も含まれます。例えば、AIの学習データを不正に書き換える「データポイズニング」攻撃を受けると、AIモデルの性能が著しく低下したり、誤った判断を下すようになったりする危険性があります。
公開API等の応答を利用してモデルの機能を模倣するモデル抽出と、モデルのファイルや重み自体の窃取は区別します。インフラへの不正アクセスも、停止やデータ流出につながる可能性があるため、AI固有の対策と通常のセキュリティ対策を併せて行います。
【社会全体】AIの普及が引き起こす広範なリスク
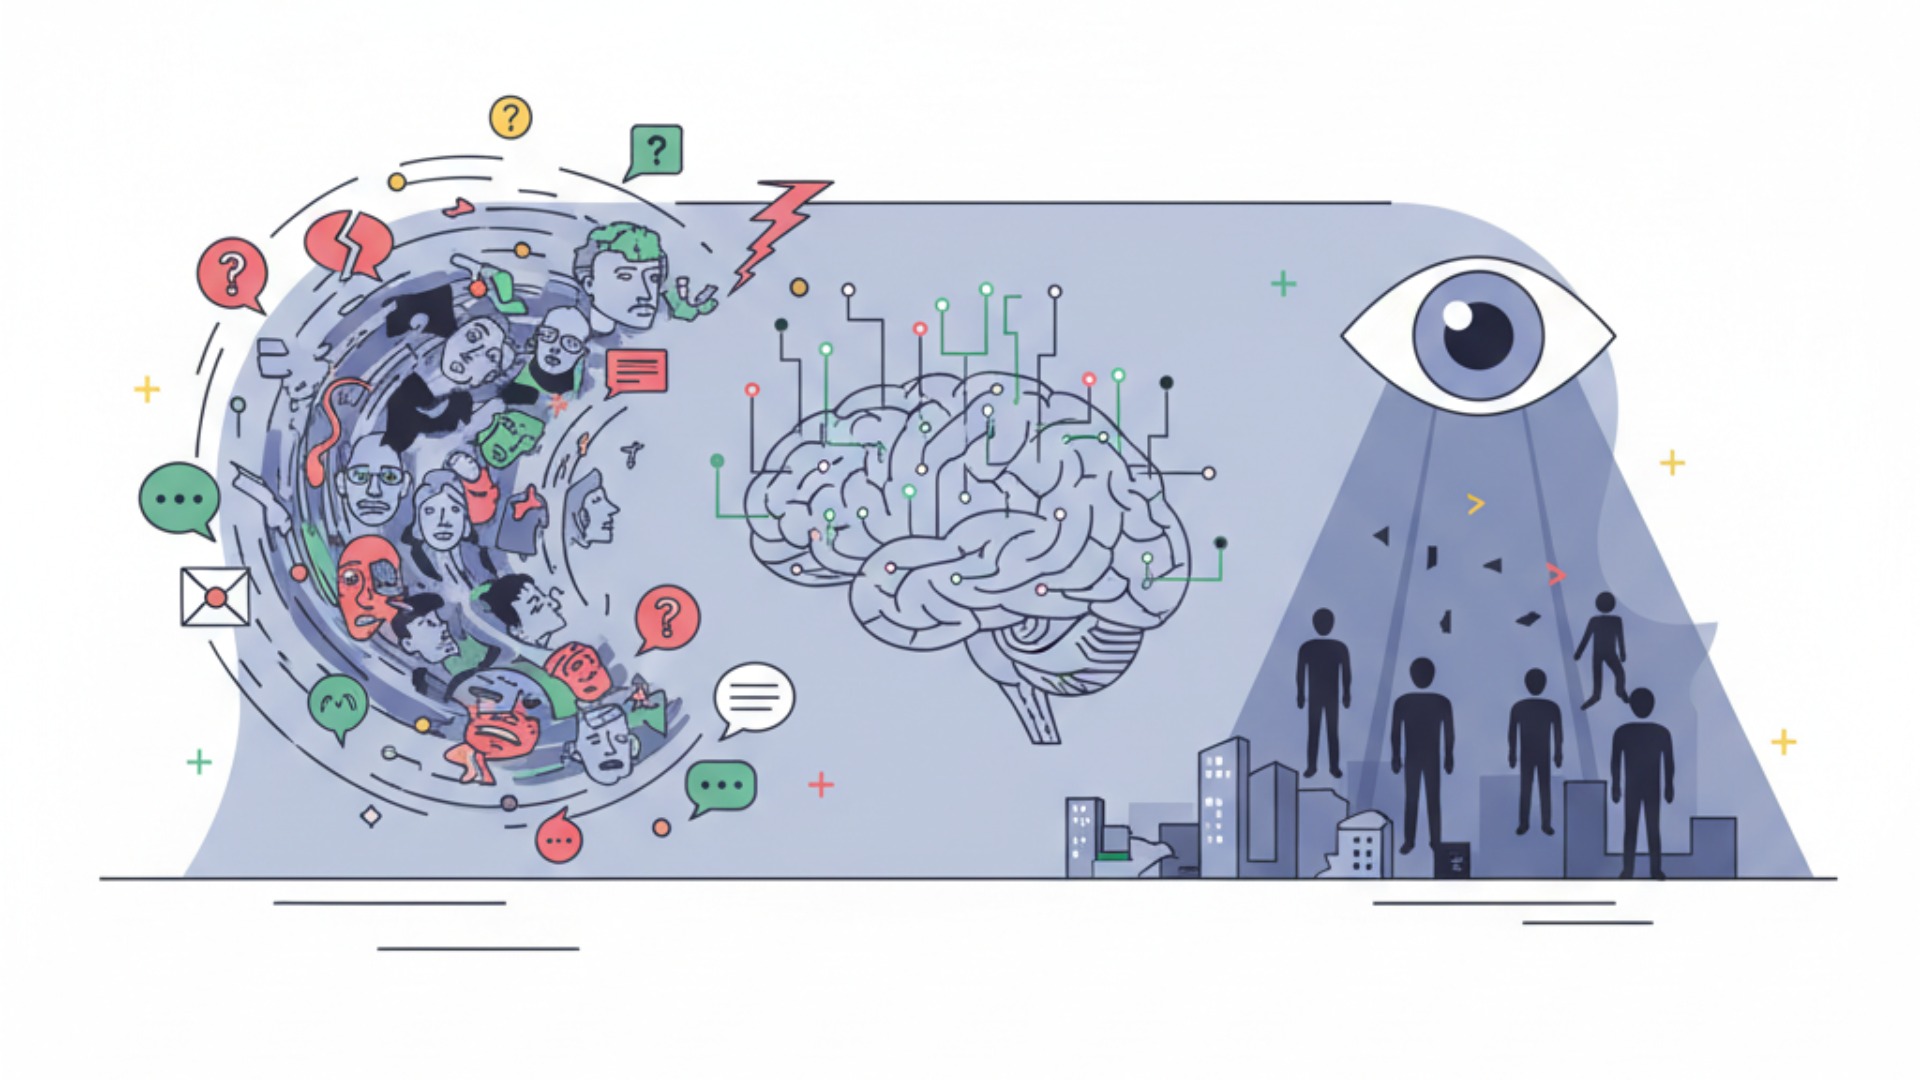
AI技術の普及は、個々の企業活動の枠を超え、社会のあり方そのものを変容させる広範なリスクを内包しています。その中でも特に注目されるのが、「ディープフェイク」に代表される偽情報の氾濫と、それに伴う社会の混乱です。また、AIによる監視技術の進化が個人のプライバシーを脅かす「監視社会化」への懸念も高まっています。
経済面に目を向ければ、AIによる自動化が特定の職種を代替し、大規模な失業や経済格差の拡大を引き起こす可能性も否定できません。これらのリスクは、一企業の努力だけで解決できるものではなく、社会全体でのルール作りや制度設計が求められる大きな課題です。次に、これらの社会的リスクについて具体的に解説します。
情報社会へのリスク(ディープフェイク・監視社会化)
AI技術、特にディープフェイクの進化は、偽情報の生成と拡散を容易にしました。ディープフェイクとは、AIを用いて人物の顔や声を本物そっくりに合成する技術で、著名人が実際には発言していないことを語らせる偽動画などが問題となっています。これらは詐欺や偽情報の拡散に悪用される可能性があり、EUでもAI生成・改変コンテンツの透明性確保が進められています。このような偽情報が選挙や世論形成に悪用されれば、民主主義の根幹を揺るがしかねません。(出典:European Commission: AI Act rules and new transparency requirements)
一方で、顔認証などのAI技術が監視システムに応用されることで、個人の行動が常に追跡される「監視社会」へと向かうリスクも指摘されています。行動データが国家や巨大企業に集約され、個人の思想や自由が不当に制約されることへの懸念は、世界的な議論の的となっています。プライバシー保護と公共の安全のバランスをどう取るかが、社会に突きつけられた重い課題です。
経済・雇用へのリスク
AIによる自動化の波は、労働市場に構造的な変化をもたらし、雇用のミスマッチや格差拡大のリスクをはらんでいます。特に、データ入力やコールセンター業務などの定型的な仕事はAIに代替されやすいとされています。ゴールドマン・サックスの2023年の分析では、生成AIによって世界で「フルタイム雇用相当約3億人分」が自動化にさらされる可能性が示されています。ただし、これは3億人の雇用が失われるとの予測ではなく、業務の一部自動化なども含む推計です。(出典:Goldman Sachs: Generative AI could raise global GDP by 7%)
このような構造変化に対応できない労働者は職を失い、一方でAIを使いこなす高度なスキルを持つ人材との間に大きな経済格差が生まれる可能性があります。この変化に適応するためには、社会全体でリスキリング(学び直し)の機会を提供し、AI時代に求められる新たなスキルを労働者が習得できるような支援体制を構築することが急務です。
なぜAIリスク管理が重要なのか?ビジネスメリットとの関係性
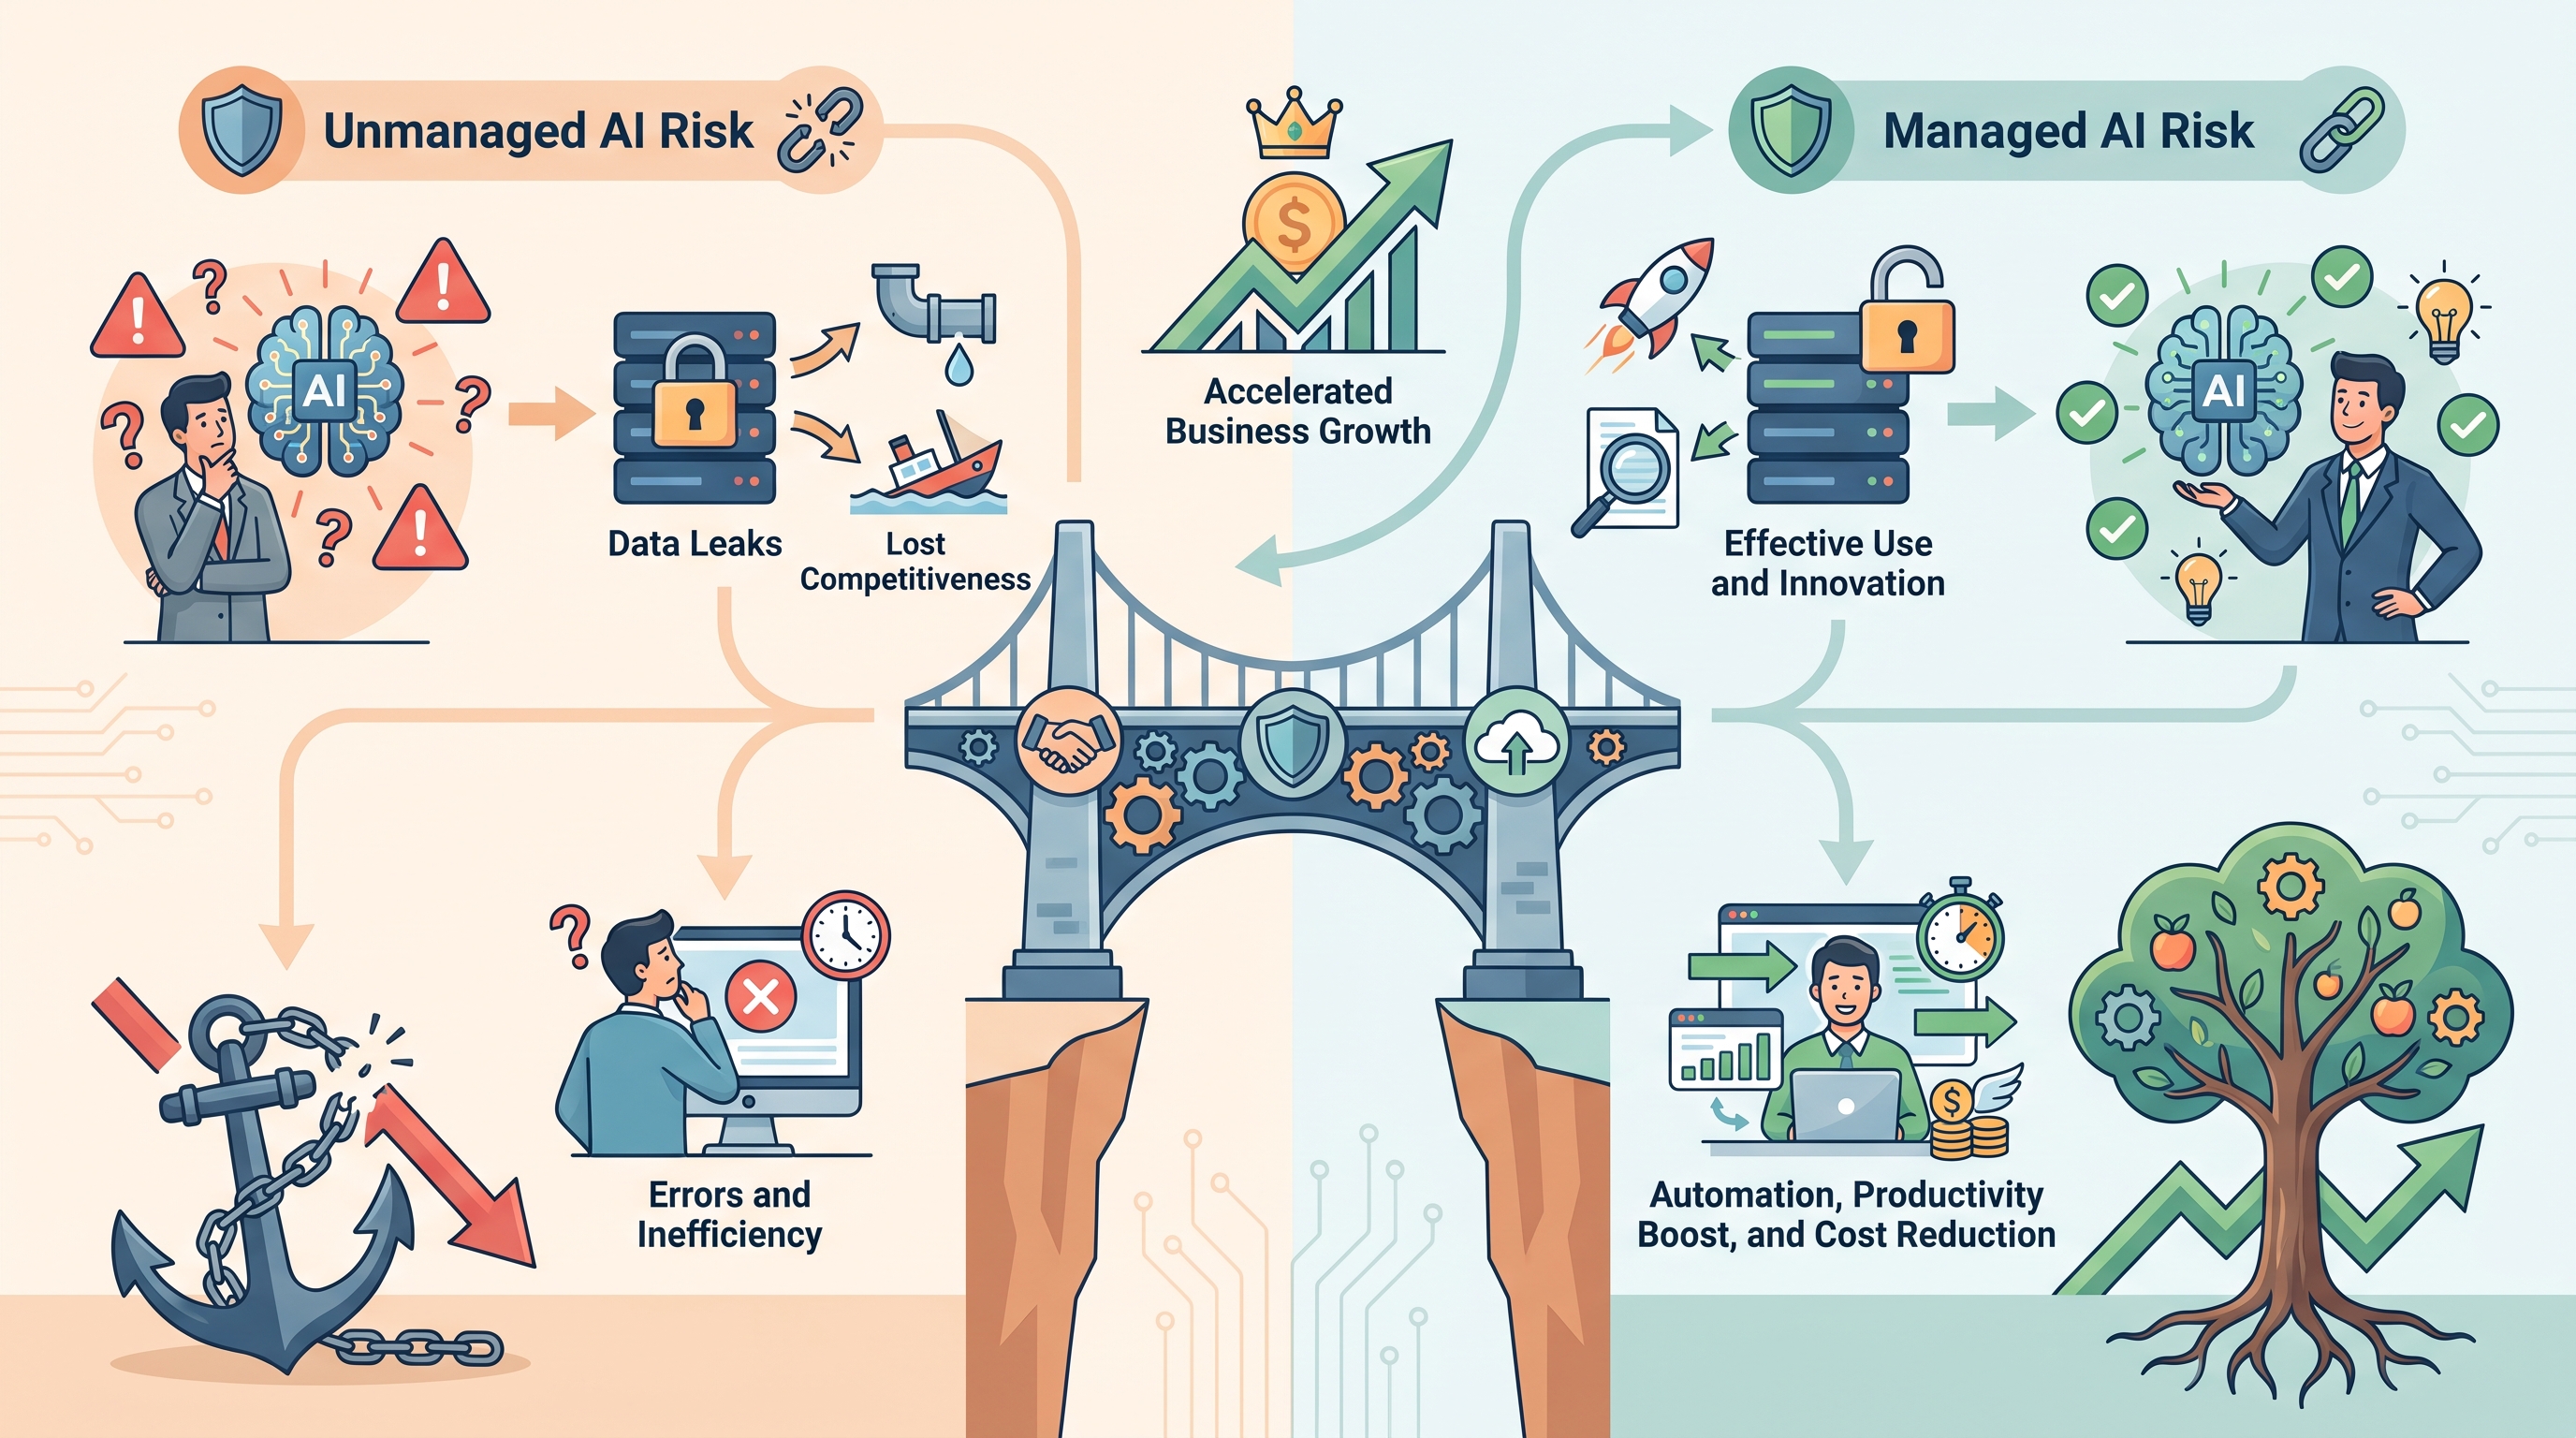
AIリスク管理は、単に問題を回避するための「守り」の施策ではありません。むしろ、AIを安全かつ効果的に活用し、ビジネスの成長を加速させる「攻め」の戦略と捉えるべきです。リスクを管理できていない状態では、情報漏洩や誤った判断を恐れてAIの活用が限定的になり、結果として競争力を失う可能性があります。
業務での活用事例は、リスク管理による効果と分けて評価します。WISDOM社の公開取材には採用計画の見直しや自動化の構想が記載されていますが、2人分の仕事がすべて代替されたと実証するものではありません。
グラシズ社の事例は、LPライティングの1本あたり10万円の外注費を回避し、3営業日から約2時間になったという原取材の説明です。月額10万円や、全工程の93%削減という数値には置き換えられません。こうした自己申告事例から、リスク管理の直接効果まで推定しないようにしましょう。
AIリスクをめぐる国内外の法規制動向【2026年版】
AIがもたらすリスクに対応するため、世界各国で法規制やガイドラインの整備が急速に進んでいます。特に、欧州連合(EU)が世界に先駆けて包括的な規制である「AI法(AI Act)」を成立させたことは、国際的なルール形成の大きな一歩となりました。この動きは、EU市場に製品やサービスを提供する日本企業にとっても無視できない重要な変化です(域外適用)。
EU AI法は2024年8月1日に発効し、禁止行為等は2025年2月2日、汎用AIモデル関連等は同年8月2日から段階的に適用されています。欧州委員会の現行案内では、Annex IIIのハイリスク用途は2027年12月2日、規制対象製品に組み込まれたハイリスクAIは2028年8月2日が適用日です。例外や事業者の役割も確認します。(出典:欧州委員会)日本のAI法は2025年6月4日公布・一部施行、同年9月1日全面施行です。AI戦略本部等の枠組みが設けられています。実務ではAI事業者ガイドラインの公表版、個人情報保護法・著作権法等の個別法令、契約も確認してください。(出典:内閣府、ガイドライン公表元)
これらの国内外の動向を正確に把握し、自社のAI開発や利用方針が規制に準拠しているかを確認することが、グローバルに事業を展開する上で不可欠です。
AIリスクを管理する「AIガバナンス」の重要性
AIガバナンスは、AIの開発・提供・利用を適切に管理するための方針、責任体制、評価・監視・改善の仕組みです。設けるだけで法適合や事故防止が保証されるわけではなく、自社の用途と影響に合わせて運用します。
国内では、総務省・経済産業省のAI事業者ガイドライン等が参照先となります。法令、契約、ガイドラインの性質を区別し、定めた目標と実際の運用の差を継続的に評価します。リスクが一切発生しなくなるという保証ではありません。
AIガバナンス構築の目的とメリット
AIガバナンスを構築する最大の目的は、AIの利用に伴うリスクを組織的に管理し、統制下に置くことです。これにより、前述した情報漏洩、著作権侵害、バイアスによる差別といった様々なリスクを予防・低減できます。リスクを適切に管理することで、従業員は安心してAIを業務に活用でき、生産性の向上といったAI導入のメリットを最大限に享受することが可能になります。
取引先や利用者への説明では、管理方針だけでなく実際の評価結果、責任者、事故時の連絡先も示します。こうした取り組みが信頼の判断材料になる場合がありますが、ブランド向上を必ずもたらすとは限りません。
ガバナンス体制に含めるべき要素
効果的なAIガバナンス体制を構築するためには、いくつかの重要な要素を盛り込む必要があります。まず、AIの利用に関する基本方針や倫理原則を明確に定めることが第一歩です。これには、人権の尊重、公平性、透明性、セキュリティといった項目が含まれます。
次に、具体的な運用ルールとして、以下のような要素を整備することが推奨されます。
- AI利用ガイドラインの策定:従業員が遵守すべき具体的なルール(入力してはいけない情報、利用目的の限定など)を明文化します。
- リスク評価の仕組み:新たにAIを導入する際に、そのリスクを事前に評価し、対策を講じるためのプロセスを定めます。
- 責任体制の明確化:AIの運用に関する責任者を任命し、問題が発生した際の報告・対応フローを確立します。
- 従業員教育:全従業員を対象に、AIのリスクや正しい利用方法に関する研修を定期的に実施します。
- 監視と監査:AIの利用状況を定期的にモニタリングし、ガイドラインが遵守されているかを確認する仕組みを設けます。
これらの要素を組み合わせることで、組織全体でAIリスクを管理する強固なフレームワークを構築できます。
企業が今すぐ実践すべきAIリスク対策
AIのリスクを理解した上で、企業が次に取るべき行動は、具体的かつ実践的な対策を速やかに導入することです。理論だけでなく、日々の業務に落とし込めるルール作りと、それを支える体制の整備が成功の鍵を握ります。まずは、全社的なAI利用の基本方針となるガイドラインを策定し、従業員一人ひとりがリスクを認識し、責任ある行動を取れるよう周知徹底することが不可欠です。
また、技術的な側面からの対策も同時に進める必要があります。データの取り扱いやアクセス権限を厳格に管理し、セキュリティ基準を満たしたAIツールを選定することが重要です。これらの対策は一度行えば終わりではなく、AI技術の進化や新たな脅威の出現に合わせて、継続的に見直しと改善を重ねていく姿勢が求められます。
具体的な対策としては、以下の5点が挙げられます。
- 社内AI利用ガイドラインの策定と周知徹底
- 機密情報の入力を防ぐ技術的措置の導入
- 従業員向けAIリテラシー教育の実施
- AI生成物のファクトチェック体制の構築
- セキュリティ基準を満たしたAIツールの選定
これらの対策を講じることで、AI活用のメリットを享受しつつ、リスクを最小限に抑えることが可能です。
グラシズ株式会社様の事例
グラシズ社の2025年9月の原取材では、LPライティングを内製化し、従来1本あたり10万円だった外注費を削減、ライティングの工数を3営業日から2時間へ短縮したと報告されています。AI利用料や社内人件費を含む全費用がゼロになったという意味ではありません。(出典:原取材)
WISDOM社の事例
WISDOM合同会社の2025年の取材には、AI活用を見込んだ採用計画の見直しが記されています。2026年4月の続報では広告運用の半自動化などを報告していますが、人の判断・承認と代表者の対応が残ります。毎日2時間の調整業務を完全自動化し、2名分を実際に代替したという実績とは区別してください。(出典:2025年原取材、2026年続報)
Route66社の事例
Route66社の2025年8月の原取材では、従来の原稿執筆は最大24時間、短くても3時間だった一方、AI出力は10秒と報告されています。平均24時間でも、企画・校正を含む総制作時間が10秒でもありません。準備、編集、画像挿入、確認は別に必要です。(出典:原取材)
AIリスクを乗り越え安全に活用するためのポイント
AIのリスクを管理し、安全に活用するためには、「スモールスタート」と「リスクとベネフィットの継続的な評価」という2つのポイントが極めて重要です。最初から全社的に大規模な導入を目指すのではなく、まずは影響範囲の限定的な部門や業務から試験的に導入し、知見を蓄積していくアプローチが賢明です。これにより、万が一問題が発生した場合でも、その影響を最小限に食い止めることができます。
また、AIを取り巻く技術や社会環境は常に変化しています。一度導入して終わりではなく、定期的にAIがもたらすメリット(ベネフィット)と、それに伴うリスクを再評価し、常に見直しを行うことが不可欠です。この継続的な評価プロセスを通じて、企業は変化に柔軟に対応し、持続可能なAI活用を実現できるのです。
スモールスタートで導入し影響範囲を限定する
試行は、公開情報など利用許諾と機密性を確認できるデータから始めます。社内文書には機密情報や個人情報が含まれる場合があるため、社内文書の要約だから低リスクとは限りません。外部送信や公開の前に人の確認を行う設計にします。
この段階で、AI利用に関する課題や注意点を洗い出し、社内ガイドラインをより実践的なものに改善していきます。小さな成功体験を積み重ねることで、従業員のAIに対する理解と受容度も高まります。そして、そこで得られたノウハウを基に、徐々に対象業務や部門を拡大していくことで、リスクをコントロールしながら全社的な展開へとつなげることが可能になります。
リスクとベネフィットのバランスを常に評価する
AIの活用は、常にリスクとベネフィットのバランスを評価する視点が求められます。ある業務にAIを導入することで得られる効率化やコスト削減といったベネフィットと、情報漏洩や誤情報といったリスクを天秤にかけ、導入の可否や活用範囲を慎重に判断する必要があります。
この評価は、一度行えば終わりではありません。AIモデルのアップデート、新たな攻撃手法の出現、法規制の変更など、外部環境は絶えず変化します。そのため、重要なモデル更新、用途・データの変更、インシデント、法規制の変更などのタイミングでリスク評価を見直し、頻度は自社のリスクと運用状況に応じて定めることが重要です。この継続的な見直しプロセスを経営サイクルに組み込むことで、企業は変化に対応しながらAIを安全かつ効果的に活用し続けることができます。
AIのビジネス活用とリスク管理を学ぶならAX CAMP
AIの導入にはリスクが伴いますが、それを上回る大きなビジネスチャンスがあることも事実です。重要なのは、リスクを正しく理解し、適切に管理しながらAIの力を最大限に引き出すことです。「何から手をつければいいかわからない」「自社に合ったリスク管理の方法を知りたい」とお考えの企業担当者様も多いのではないでしょうか。
AX CAMPの公式サイトは、法人向けのAI人材育成と業務での実践・伴走支援を案内しています。ガバナンス、法務、診断等の支援がどこまで含まれるかは、個別相談と契約内容で確認してください。(出典:AX CAMP公式)
研修を使う場合は、学習目標、実務での確認方法、担当者と支援期間を明確にします。AI導入の可否も、期待する利益とリスクを比較して判断しましょう。導入しないことが常に最大のリスクとは限りません。

法人向けAI研修
AX CAMP 無料資料
AIの潜在的リスクと具体的な管理策に関するよくある質問(FAQ)
1. AIのリスクにはどのような種類がありますか?
本記事では、技術、社会、法務、経済などの観点で例を整理しています。誤情報、情報漏洩、権利侵害、偏り、雇用や費用への影響などが挙げられますが、公式の唯一の4分類や網羅的な一覧ではありません。用途ごとに確認することが大切です。
2. 企業はAIのリスクにどう対策すればよいですか?
企業は「AIガバナンス」を構築して対策します。 具体的なステップとして、①AI利用の現状把握とリスク分析、②AI利用に関する社内ルールの策定、③法務や事業部など部門横断の管理体制の構築、④従業員への教育、⑤定期的な見直しと改善、の5つが重要です。 これにより、AIを安全に活用する体制を整えられます。
3. AIのリスクに関する国内外の法規制はどうなっていますか?
国内外で法整備が進んでいます。EUのAI Actは2024年8月1日に発効し、禁止されるAI慣行等は2025年から、その他の多くの規定は2026年8月2日から適用・執行が始まりました。ただし、高リスク規定の一部はAI Omnibusにより2027年または2028年からの適用予定とされています。日本では、2025年9月1日にAI法が全面施行され、AI戦略本部やAI基本計画、指針整備などの枠組みが設けられています。個別の利用可否や義務は、最新の公式情報、個別法令、契約を確認してください。
4. なぜAIのリスク管理が重要なのでしょうか?
AIのリスク管理は、業務効率化や新サービス創出といったAIの多大なメリットを安全に享受するために不可欠です。 適切な管理を怠ると、情報漏洩による金銭的損失や、差別的なAIの判断によるブランドイメージの失墜といった重大な損害につながる可能性があります。 リスク対策は、AI活用の「守り」であり、信頼を構築する上で極めて重要です。
まとめ:AIのリスクを正しく理解し、安全な活用を目指そう
本記事では、AIがもたらすリスクについて、「利用者」「開発・提供者」「社会」という3つの視点から多角的に解説しました。企業がAIを安全に活用するためには、これらのリスクを正しく理解し、自社の状況に合わせた対策を講じることが不可欠です。最後に、本記事の重要なポイントをまとめます。
- AIのリスクは多角的:情報漏洩やハルシネーションといった利用者側のリスクから、法的責任、雇用の問題まで、AIのリスクは多岐にわたります。
- 法規制の動向を注視:EUのAI Actや日本のAI法など、国内外でルール整備が進んでいます。個人情報保護法・著作権法などの個別法令、契約、最新の公式ガイドラインを確認し、自社の用途に必要な対応を整理しましょう。
- AIガバナンスが鍵:リスクを組織的に管理するため、社内にAIガバナンス体制を構築し、明確な利用ガイドラインを定めることが重要です。
- 実践的な対策が不可欠:スモールスタートで導入し、リスクとベネフィットのバランスを継続的に評価しながら、活用範囲を広げていくアプローチが有効です。
AIのリスク管理は、一度対策を講じれば終わりというものではありません。技術の進化や社会の変化に合わせて、継続的に見直しと改善を重ねていく必要があります。しかし、リスクを適切に管理できれば、AIは生産性を飛躍的に向上させ、新たなビジネスチャンスを創出する強力なツールとなります。
自社だけでの対応に課題がある場合は、必要な支援を整理して相談します。AX CAMPで相談できる研修・伴走支援の範囲は公式資料と個別相談で確認してください。専門的な法務判断や脆弱性診断まで一律に含まれるという意味ではありません。
法人向けAI研修
AX CAMP 無料資料
