「AIツールに個人情報を入力してしまったかもしれない」「社内でAIを利用する際、個人情報の漏洩を防ぐにはどうすればいいのか」とお悩みではありませんか?AIの利便性の裏にあるリスクを正しく把握し、入力前の確認や利用状況の管理を習慣づけることが、安全な運用の第一歩となります。
本記事でいうAI個人情報チェックとは、生成AIへ入力する情報に個人情報が含まれていないかを事前に確認し、利用後は社内ログや管理記録を点検する取り組みを指します。あわせて、現在利用できる、既知のデータ侵害やダークウェブ上の流出を確認するサービス5例と、安全にAIを活用するための対策を解説します。なお、紹介する流出確認サービスでは、生成AIへ個人情報を入力した事実や、その情報が保存・学習・出力されたかを確認することはできません。
法人向けAI研修
AX CAMP 無料資料
AIによる個人情報チェックの必要性と背景
生成AIの業務利用が進むなか、個人情報や機密情報を誤って外部サービスへ送信するリスクが課題となっています。そのため、企業には、AIへの入力前に情報を確認する仕組みや、従業員による利用状況を管理する体制の構築が急務です。個人情報の扱いは個人情報保護委員会の生成AIサービス利用時の注意喚起、著作権は文化庁のAIと著作権もあわせて参照してください。
生成AIへ入力したデータの保存、サービス改善への利用、モデル学習への利用、第三者への出力は、それぞれ異なる処理です。取り扱いはサービス、契約プラン、管理者設定、利用地域などによって異なり、入力内容が直ちにモデルへ学習され、そのまま別の利用者へ出力されるとは限りません。一方で、外部サービスへの送信や履歴の保存、不正アクセスなどのリスクはあるため、公式のデータ利用方針を確認せずに顧客情報や社員情報を入力することは避けなければなりません。
個人情報保護の観点からも、企業には利用目的や利用環境に応じた安全管理措置を講じる責任があります。AI個人情報チェックを運用する際は、入力禁止情報の明確化、承認済みサービスの指定、入力前の確認、利用ログの点検、インシデント発生時の報告手順を組み合わせる体制づくりが欠かせません。
AIの利用に伴う個人情報漏洩のリスク
AIのプロンプトに個人情報や機密情報を入力すると、契約や設定によっては入力内容が一定期間保存されたり、サービス改善などに利用されたりする可能性があります。また、AIサービスや利用アカウントへの不正アクセスにより、過去の入力履歴が外部へ漏洩するリスクも考慮しなければなりません。
具体的なリスクとして、まず意図しない外部送信やデータ利用が挙げられます。入力データの扱いは提供者ごとに異なるため、保存期間、学習・品質改善への利用、削除方法、管理者向け設定などを公式資料で事前に確かめておかなければなりません。学習利用の有無と、入力内容が別の利用者への回答に現れることは同義ではありませんが、機密情報を入力しない予防策は欠かせません。
次に、不正アクセスやサイバー攻撃による漏洩のリスクです。サービス提供者や利用企業のアカウントが攻撃を受けた場合、チャット履歴やアカウント情報が流出するおそれがあります。また、従業員が会社の承認を得ずに個人アカウントで業務用のAIを利用する「シャドーIT」も、管理外での情報送信や漏洩につながる要因です。
法人向けAI研修
AX CAMP 無料資料
AIへの入力確認とは別に使える個人情報流出チェックサービス5選
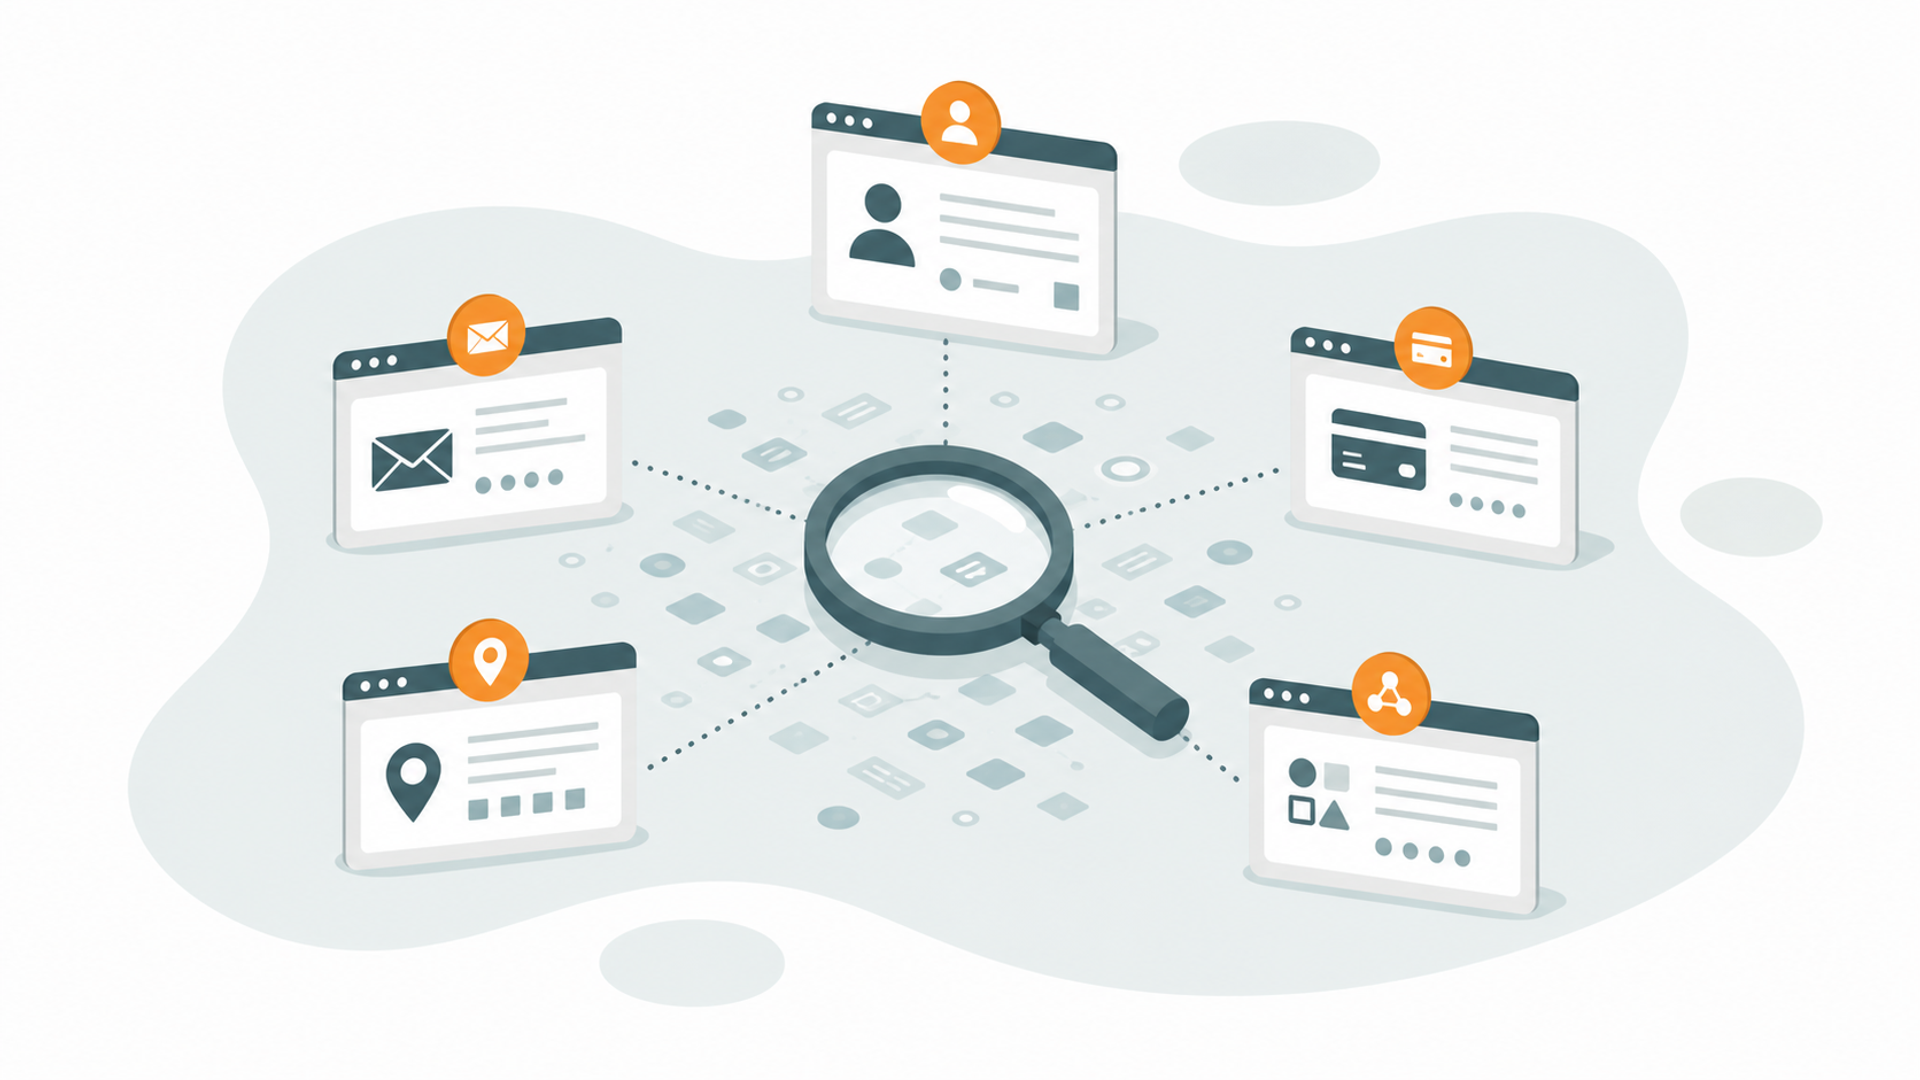
以下の5サービスは、主に既知のデータ侵害や公開情報、ダークウェブ上の流出を調べるためのものです。AIへの入力内容やモデル学習の状況を検査する機能ではありません。利用前に、現在の提供状況や対象者、調査範囲が自社の目的に合うかを確認してください。
| サービス | 主な対象 | 特徴 | 確認ポイント |
|---|---|---|---|
| Have I Been Pwned | 個人・法人 | メールアドレスなどが既知のデータ侵害に含まれるかを確認 | AIへの入力履歴や学習利用は確認できない |
| アカウント流出チェッカー | 企業・団体 | 法人ドメインを対象に流出情報を調査 | 即時検索型ではなく、結果通知まで通常約7営業日を要する |
| Mozilla Monitor | 個人ユーザー | メールアドレスに関する既知の漏洩情報を確認・監視 | 有料のMozilla Monitor Plusは提供終了済み |
| Intelligence X | セキュリティ担当者・法人 | 公開アーカイブなどからドメインやアドレスを調査 | 利用には調査目的に応じた知識と慎重な判断が必要 |
| ノートン ダークウェブ モニタリング | 個人・個人事業主 | 登録した情報に関するダークウェブ上の流出を監視 | 対象情報や機能は契約プランなどによって異なる |
1. Have I Been Pwned
Have I Been Pwnedは、過去に公表されたデータ侵害の情報をデータベース化し、メールアドレスなどが侵害データに含まれているかを照合できるサービスです。検索結果から、どのサービスで漏洩が報告されたかを特定できます。
英語表記が中心ですが、メールアドレスの確認は検索窓から行えます。法人ドメインに関する情報を確認する場合は、対象ドメインの所有確認など、所定の手続きを踏まなければなりません。なお、生成AIへの入力履歴や、入力内容が学習に利用されたかを調べるサービスではない点に留意してください。
2. アカウント流出チェッカー
サイバーセキュリティラボのアカウント流出チェッカーは、企業・団体の法人ドメインを対象として、流出したアカウント情報の有無を調査するサービスです。国内の個人利用者が検索窓へ情報を入力して即座に結果を確認するサービスではありません。
調査は申し込みに基づいて行われ、結果の通知には通常約7営業日を要します。利用を検討する場合は、対象となるドメイン、申し込み条件、調査範囲、通知方法を公式案内で確認してください。
3. Mozilla Monitor
Mozilla Monitorは、Webブラウザ「Firefox」を提供するMozillaが運営する漏洩確認サービスです。メールアドレスを登録することで、既知のデータ侵害に含まれているかを確認し、新たな漏洩が判明した場合に通知を受け取れます。
無料の漏洩監視機能は継続しています。一方、データブローカーのスキャンや削除支援を提供していた有料のMozilla Monitor Plusは2025年12月17日に終了しており、現在は利用できません。詳細はMozilla公式のMozilla Monitor Plus終了案内を確認してください。
4. Intelligence X
Intelligence Xは、公開アーカイブなどを対象に、メールアドレス、ドメイン名、IPアドレスなどの情報を検索できる調査サービスです。一般的な検索エンジンとは異なる情報源を調査する際に利用されます。
企業のセキュリティ担当者や調査担当者による利用が想定される専門的なサービスです。検索結果の解釈や情報の取り扱いには注意が必要であり、AIへの入力履歴や学習状況を確認する用途には利用できません。
5. ノートン ダークウェブ モニタリング
ノートン ダークウェブ モニタリングは、登録した個人情報に関連する情報がダークウェブ上で見つかった場合に通知するサービスです。監視できる情報の種類や利用できる機能は、契約プランや提供条件によって異なります。
通知を受けた場合は、表示された情報と案内を確認し、必要に応じてパスワード変更や多要素認証の設定などを行います。検知できるのはサービスの監視対象に含まれる流出情報であり、すべての漏洩を発見できるわけではありません。
参考:提供終了済みのGoogle ダークウェブ レポート
Google ダークウェブ レポートは、Googleアカウントに関連する情報がダークウェブ上に流出していないかを確認するために提供されていた機能です。Google One有料プランだけに限定された機能ではなく、一般のGoogleアカウントにも対象が拡大されていました。
同機能は2026年2月に終了しており、現在は利用できません。そのため、上記の5サービスには含めていません。新たに導入する流出監視サービスの候補には含めず、Googleアカウントのセキュリティ設定や、現在提供されている公式のセキュリティ機能を確認してください。
個人情報流出チェックツールを選ぶ際の基準
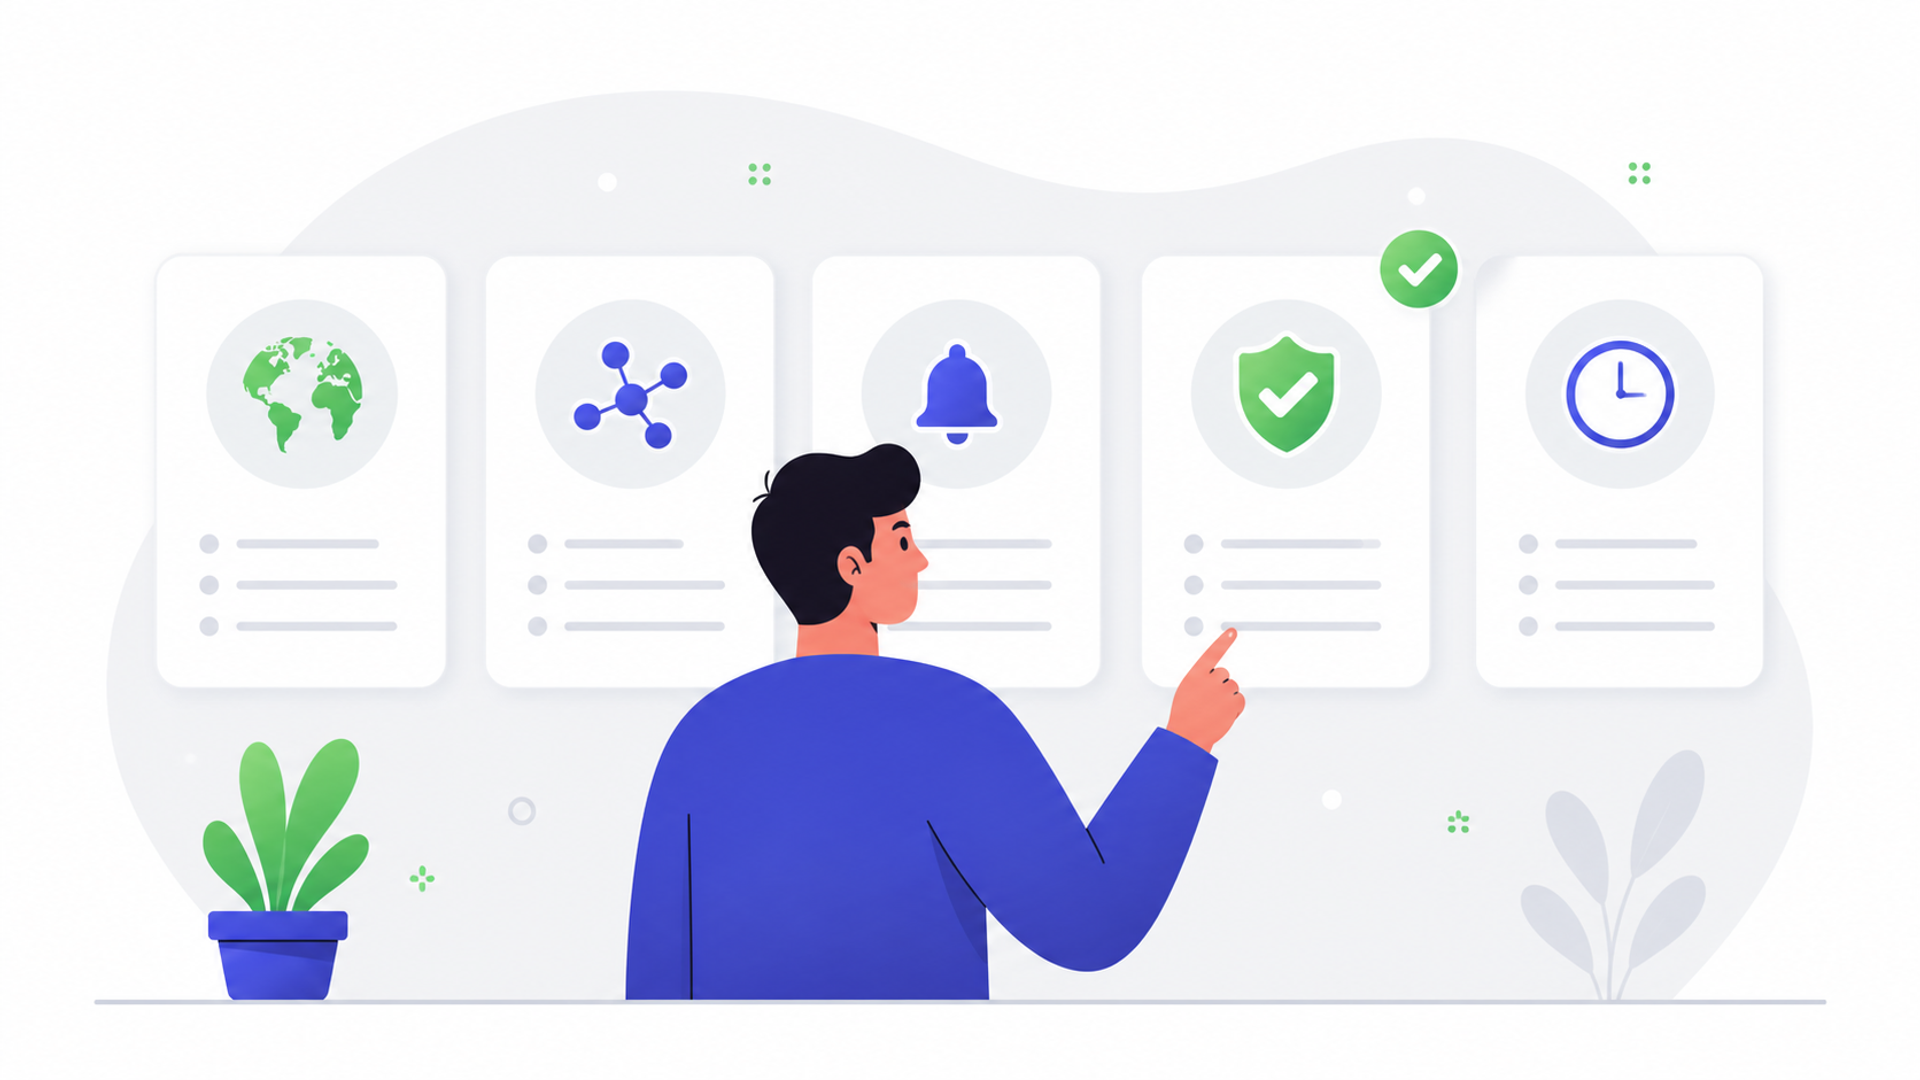
個人情報流出チェックツールを選ぶ際は、調査対象となる情報、情報源、通知方法、法人向け管理機能、提供状況を確認します。ただし、これらのツールは過去のデータ侵害や外部への流出を調べるものであり、生成AIへの入力を監視する仕組みの代わりにはなりません。
まず、対応するデータの範囲を精査します。メールアドレス、法人ドメイン、アカウント情報など、自社が確認したい情報に対応しているかを確認してください。検索結果が示す範囲や更新頻度もサービスによって異なり、検出されなかったことが漏洩していないことの証明になるとは限りません。
次に、通知機能と組織管理機能を確認します。法人の場合は、対象ドメインの確認方法、複数アカウントの管理、管理者への通知、調査結果の取り扱いなどを比較します。利用前には、運営元、利用規約、プライバシーポリシー、入力を求められる情報も確認し、パスワードなどの秘密情報を不用意に入力しないよう徹底してください。
企業におけるAI利用時の安全対策とガイドライン
企業が安全にAIを活用するためには、外部流出の確認だけでなく、明確な社内ガイドラインと管理体制の整備が欠かせません。従業員への教育、承認済みサービスの指定、入力前の確認、利用状況の把握、インシデント対応を組み合わせて運用を標準化するのが望ましいアプローチです。
安全対策の第一歩は、AI利用ガイドラインの策定です。どのようなデータを入力してよいか、あるいは禁止するかを明確に定義します。例えば、顧客の氏名やメールアドレス、自社の未公開情報などは入力禁止または事前承認が必要な情報として定め、全社に周知します。必要に応じて、入力前の匿名化や伏せ字処理もルール化してください。
また、利用するAIサービスごとに、公式のデータ利用方針と管理設定を確認することが不可欠です。学習・品質改善への利用、保存期間、履歴削除後の取り扱い、ログ、国外での処理、委託先や第三者への提供、アクセス制御、暗号化、法人向け契約条件などを確認します。オプトアウトの可否やAPI経由のデータ取り扱いもサービス、プラン、地域、契約条件によって異なるため、APIであれば自動的に安全と判断してはいけません。
万が一個人情報が流出した場合の初期対応手順
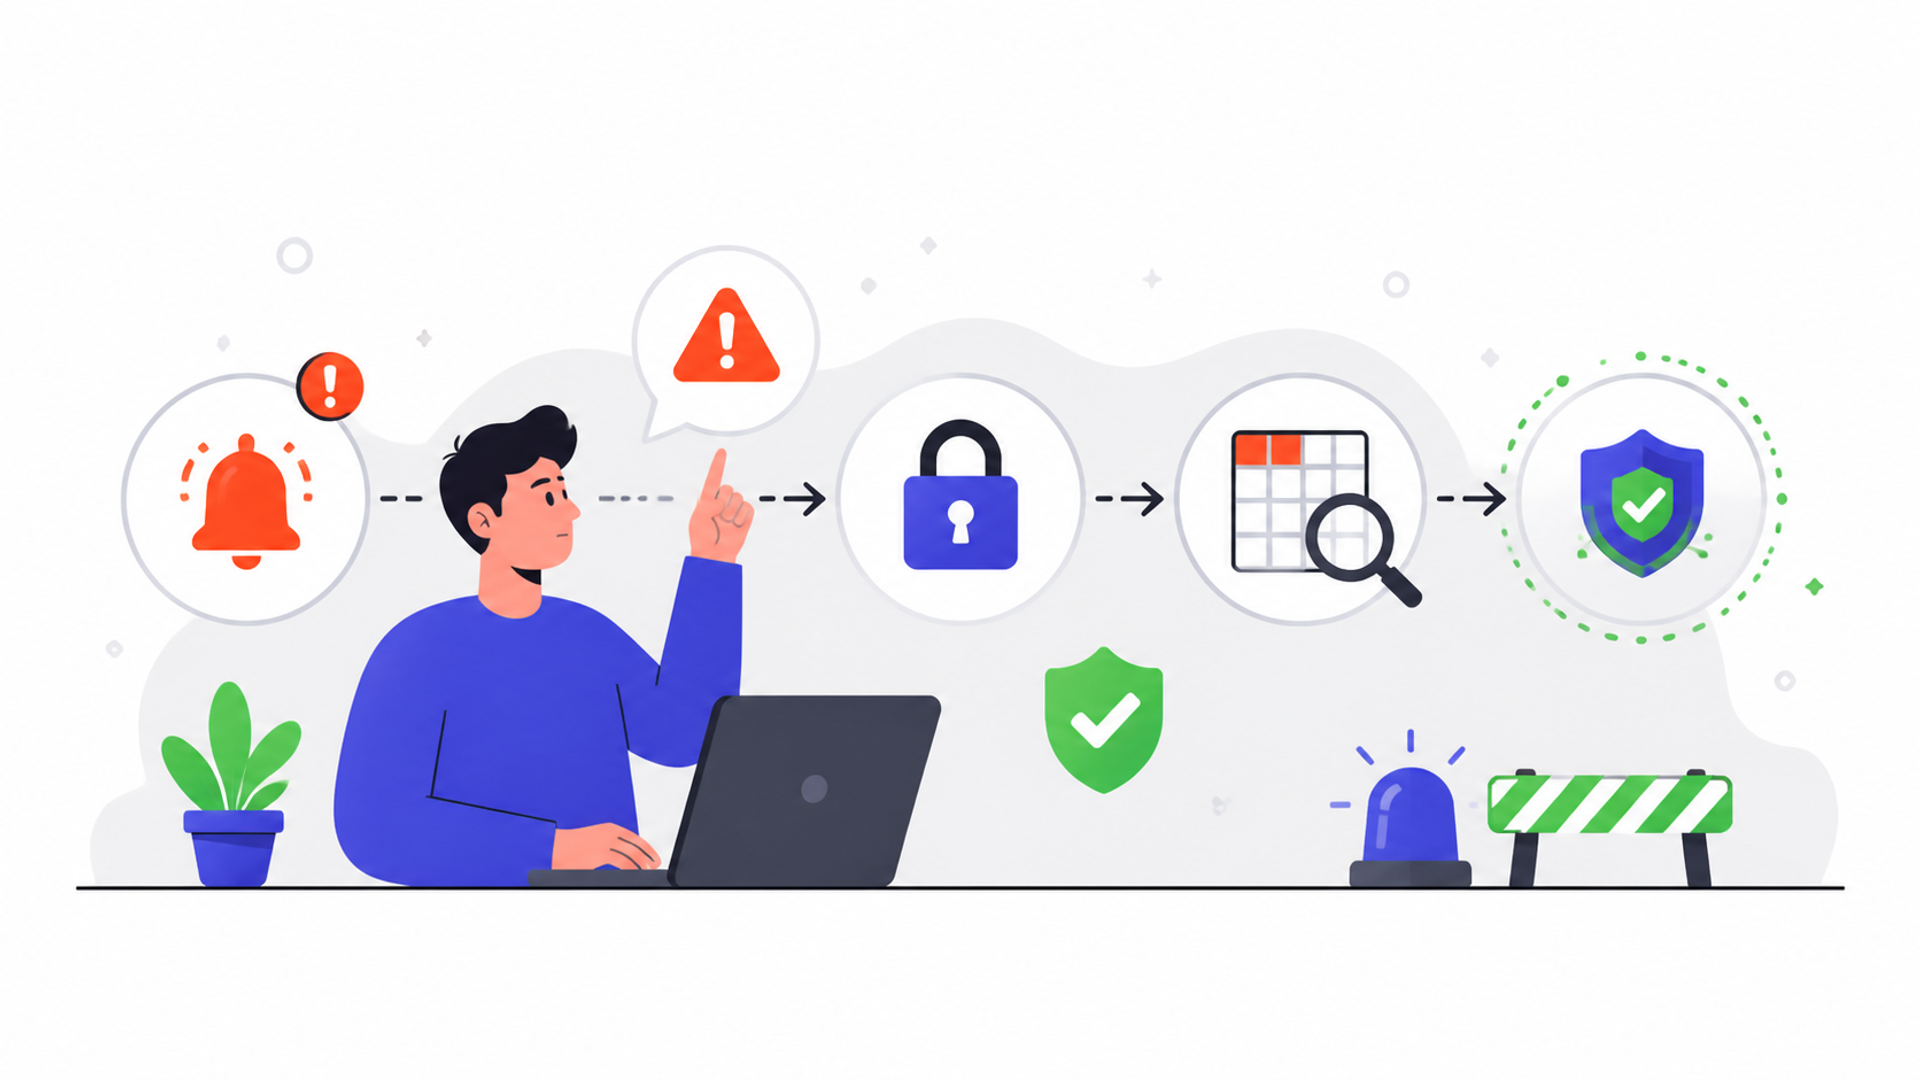
万が一個人情報の流出が発覚した場合は、被害を最小限に抑えるための迅速な初動対応が最優先されます。まずは社内の責任者へ報告し、流出した可能性がある情報、利用サービス、対象者、発生時刻、操作内容を確認します。そのうえで、アカウント保護や関係各所への報告を進めます。
流出が疑われる、あるいは検知された場合の具体的な手順は以下の通りです。
- 社内報告と事実確認:情報セキュリティ担当者や個人情報管理責任者へ連絡し、証拠を保全しながら影響範囲を確認します。
- パスワードの即時変更:認証情報が含まれていた場合は、該当アカウントと、同じパスワードを使い回している他のサービスのパスワードを変更します。
- アカウントの保護:不正アクセスの兆候がある場合は、セッションの終了、アカウントの一時停止、多要素認証の設定などを行います。
- 提供者への確認:サービスの公式窓口やプライバシー情報を確認し、保存状況、削除手続き、利用停止設定などについて問い合わせます。
- 関係各所への報告と連絡:個人情報保護委員会への報告や本人への通知が必要な事案かを確認し、必要な対応を行います。
これらの対応を迅速に行うためには、平時から緊急連絡網や対応フローをマニュアル化しておくことが欠かせません。担当者の判断だけに依存しないよう、定期的な教育や訓練も実施しましょう。
AI利用と個人情報保護に関するよくある質問
AIの利用と個人情報保護に関しては、ツールの安全性や具体的な対処法について多くの疑問が寄せられます。ここでは、実務で直面しやすい代表的な3つの質問に回答します。
Q1. 無料のチェックツールは安全に利用できますか?
無料であることや運営元が著名であることだけで、安全性を断定することはできません。利用前に、公式サイトであること、運営元、利用規約、プライバシーポリシー、入力情報の利用目的を確認してください。
「流出チェック」を装ってメールアドレスやパスワードを収集するサイトも考えられます。検索のためにアカウントのパスワードそのものを求められた場合は入力せず、公式の利用方法を改めて確かめてください。検索結果についても、検出されなかったことを安全の保証として扱わないよう留意しましょう。
Q2. AIに個人情報を入力してしまった場合の対処法は?
AIに誤って個人情報を入力した場合は、まず追加の入力や共有を止め、業務利用であれば社内の情報セキュリティ担当者や責任者へ報告してください。入力した情報、利用したサービスとアカウント、日時、共有範囲を確認し、社内手順に沿って対応します。認証情報を入力した場合は、パスワード変更、セッションの終了、多要素認証の設定なども速やかに行います。
チャット履歴の削除と、提供者側に保存されたデータの即時消去は同義ではありません。保持期間、バックアップ、法令上の保存、学習・品質改善への利用、削除請求やオプトアウトの方法はサービスごとに異なります。履歴を削除する前に必要な記録を確保し、提供者の公式プライバシー情報と削除手続きを確認してください。影響を受ける本人への通知や行政機関への報告が必要かどうかも、社内の責任者と判断します。
Q3. 企業が導入すべき有料ツールの特徴は何ですか?
企業向けツールを選ぶ際は、法人ドメインや複数アカウントの管理、管理者への通知、権限管理、監査用の記録など、自社の運用に必要な機能を確認します。すべての有料ツールがこれらの機能を備えているとは限らないため、製品ごとの仕様確認を怠ってはいけません。
また、検知後の案内、問い合わせ窓口、契約上の責任範囲、データの保存場所や保持期間なども比較してください。生成AIへの個人情報入力を防ぐ目的では、外部流出監視だけに頼らず、承認済みAIの管理、入力ルール、アクセス制御、利用ログの点検などを組み合わせます。
AX CAMPでAI活用ルールの理解と現場定着を進める
株式会社AXが提供する「AX CAMP」は、法人向けの伴走型AI研修サービスです。研修を受けること自体ではなく、現場で成果を出すことをゴールに掲げ、業務課題の整理やAI活用の実践を支援します。完全オンラインで受講できるカリキュラムに、eラーニング、AI化計画のプランニング、伴走支援を組み合わせ、PCの基本操作から実務でのAI活用まで段階的に学べます。
例えば、株式会社JIMOSの導入事例では、役員・管理職から3段階で全社展開し、AI活用の土台づくりを推進しています。業務課題の分解から実務への落とし込みまで、継続的に伴走します。

法人向けAI研修
AX CAMP 無料資料
まとめ:適切な対策とチェックで安全なAI活用を
安全にAIを活用するためには、入力前の個人情報チェック、利用ルールの整備、サービスごとのデータ利用方針の確認、利用状況の管理を組み合わせることが不可欠です。既知のデータ侵害やダークウェブ上の流出を調べるサービスは事後確認の一助になりますが、AIへの入力履歴や学習利用を確認するツールではありません。
従業員一人ひとりが入力してよい情報を理解し、承認済みサービスと適切な管理設定を利用することで、リスクを抑えながら業務効率化を進めやすくなります。自社内でのルール策定や定着に課題がある場合は、法人向けの研修や伴走支援を活用することも選択肢になります。
法人向けAI研修
AX CAMP 無料資料
